Fragment książki — 30 stron
Kliknij stronę, żeby powiększyć. Całość możesz przeczytać online albo pobrać jako PDF. Fragment udostępniony przez wydawcę.
 1
 2
 3
 4
 5
 6
 7
 8
 9
 10
 11
 12
 13
 14
 15
 16
 17
 18
 19
 20
 21
 22
 23
 24
 25
 26
 27
 28
 29
 30
Opis
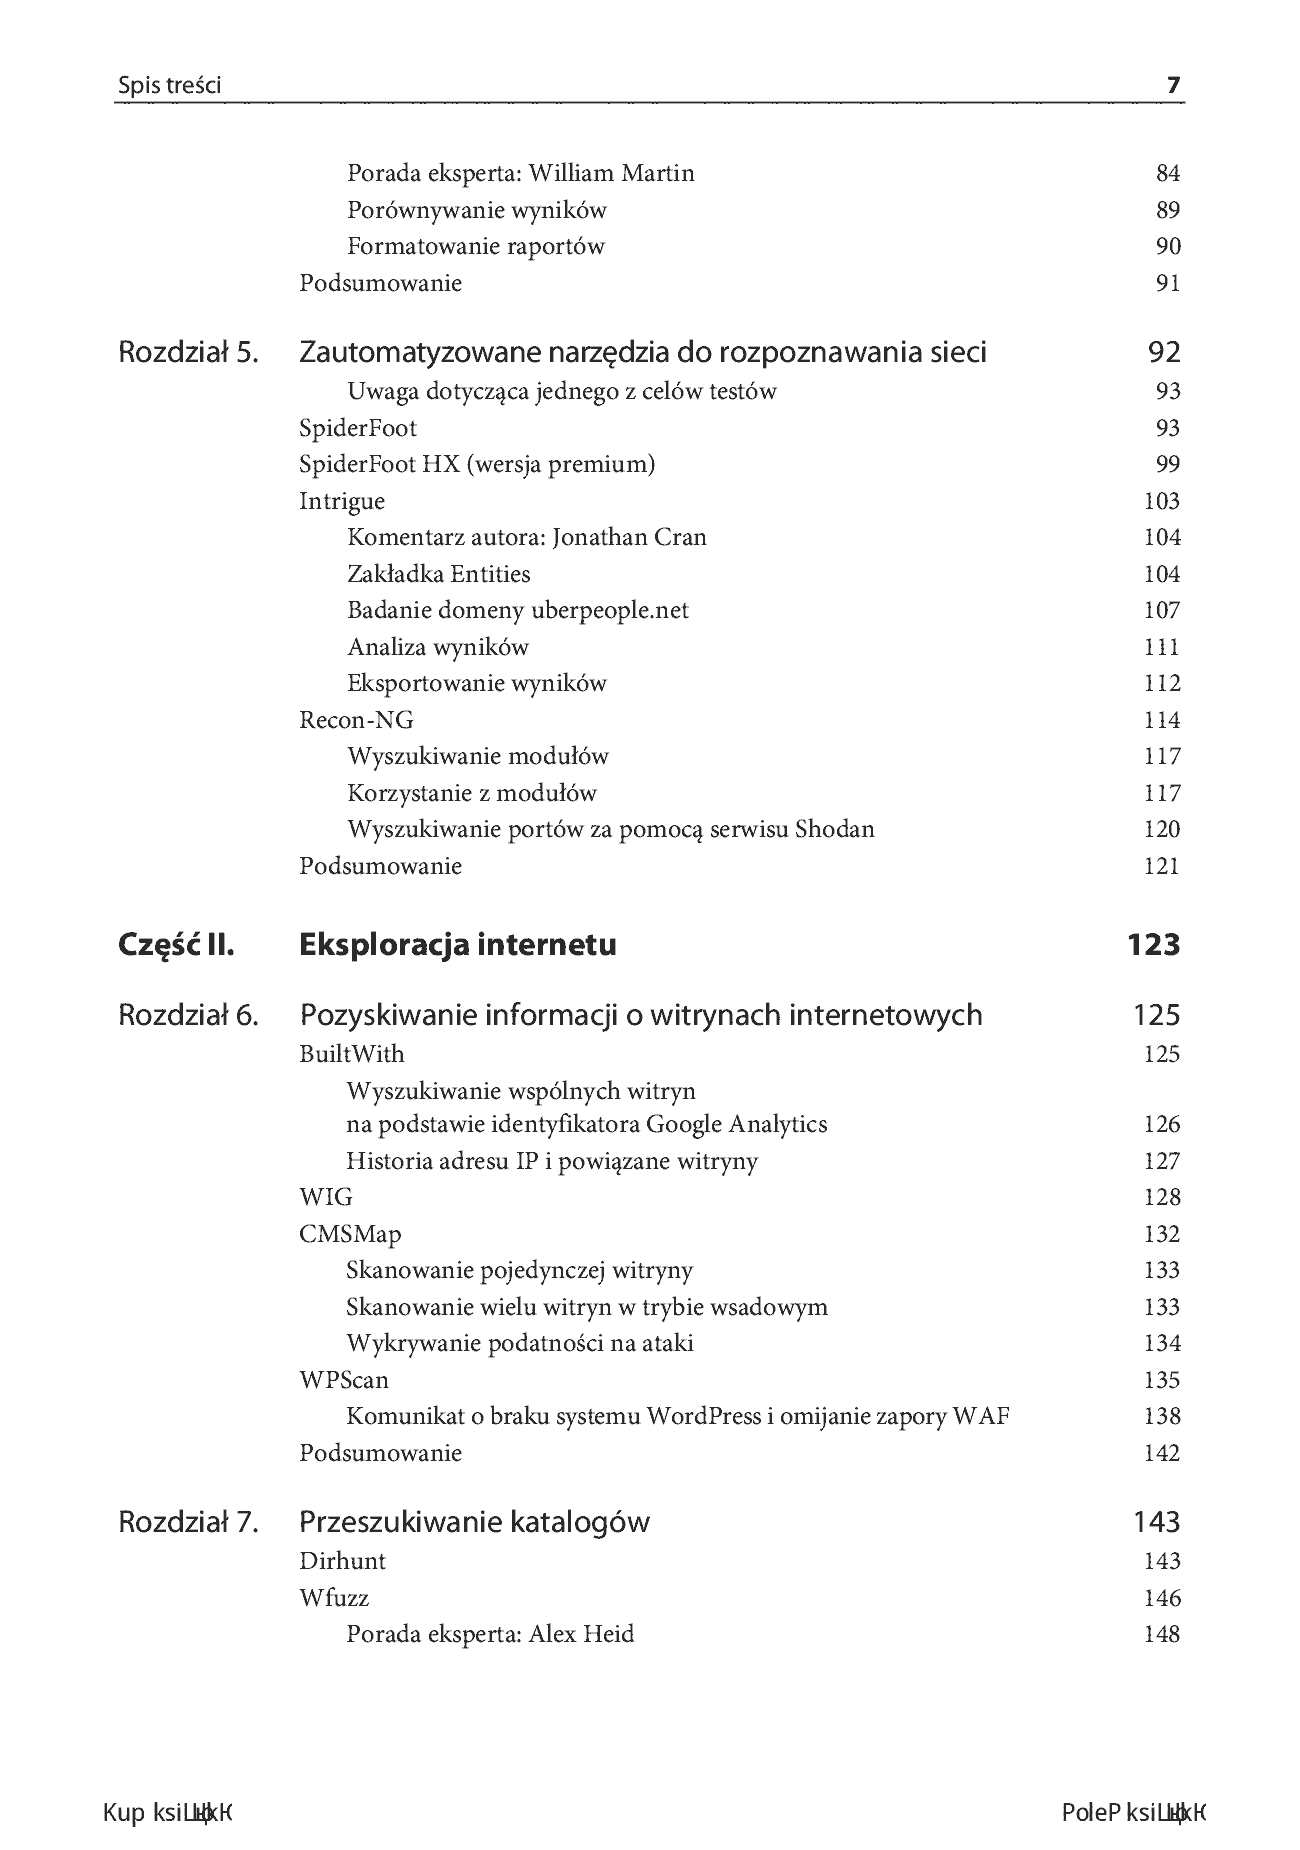
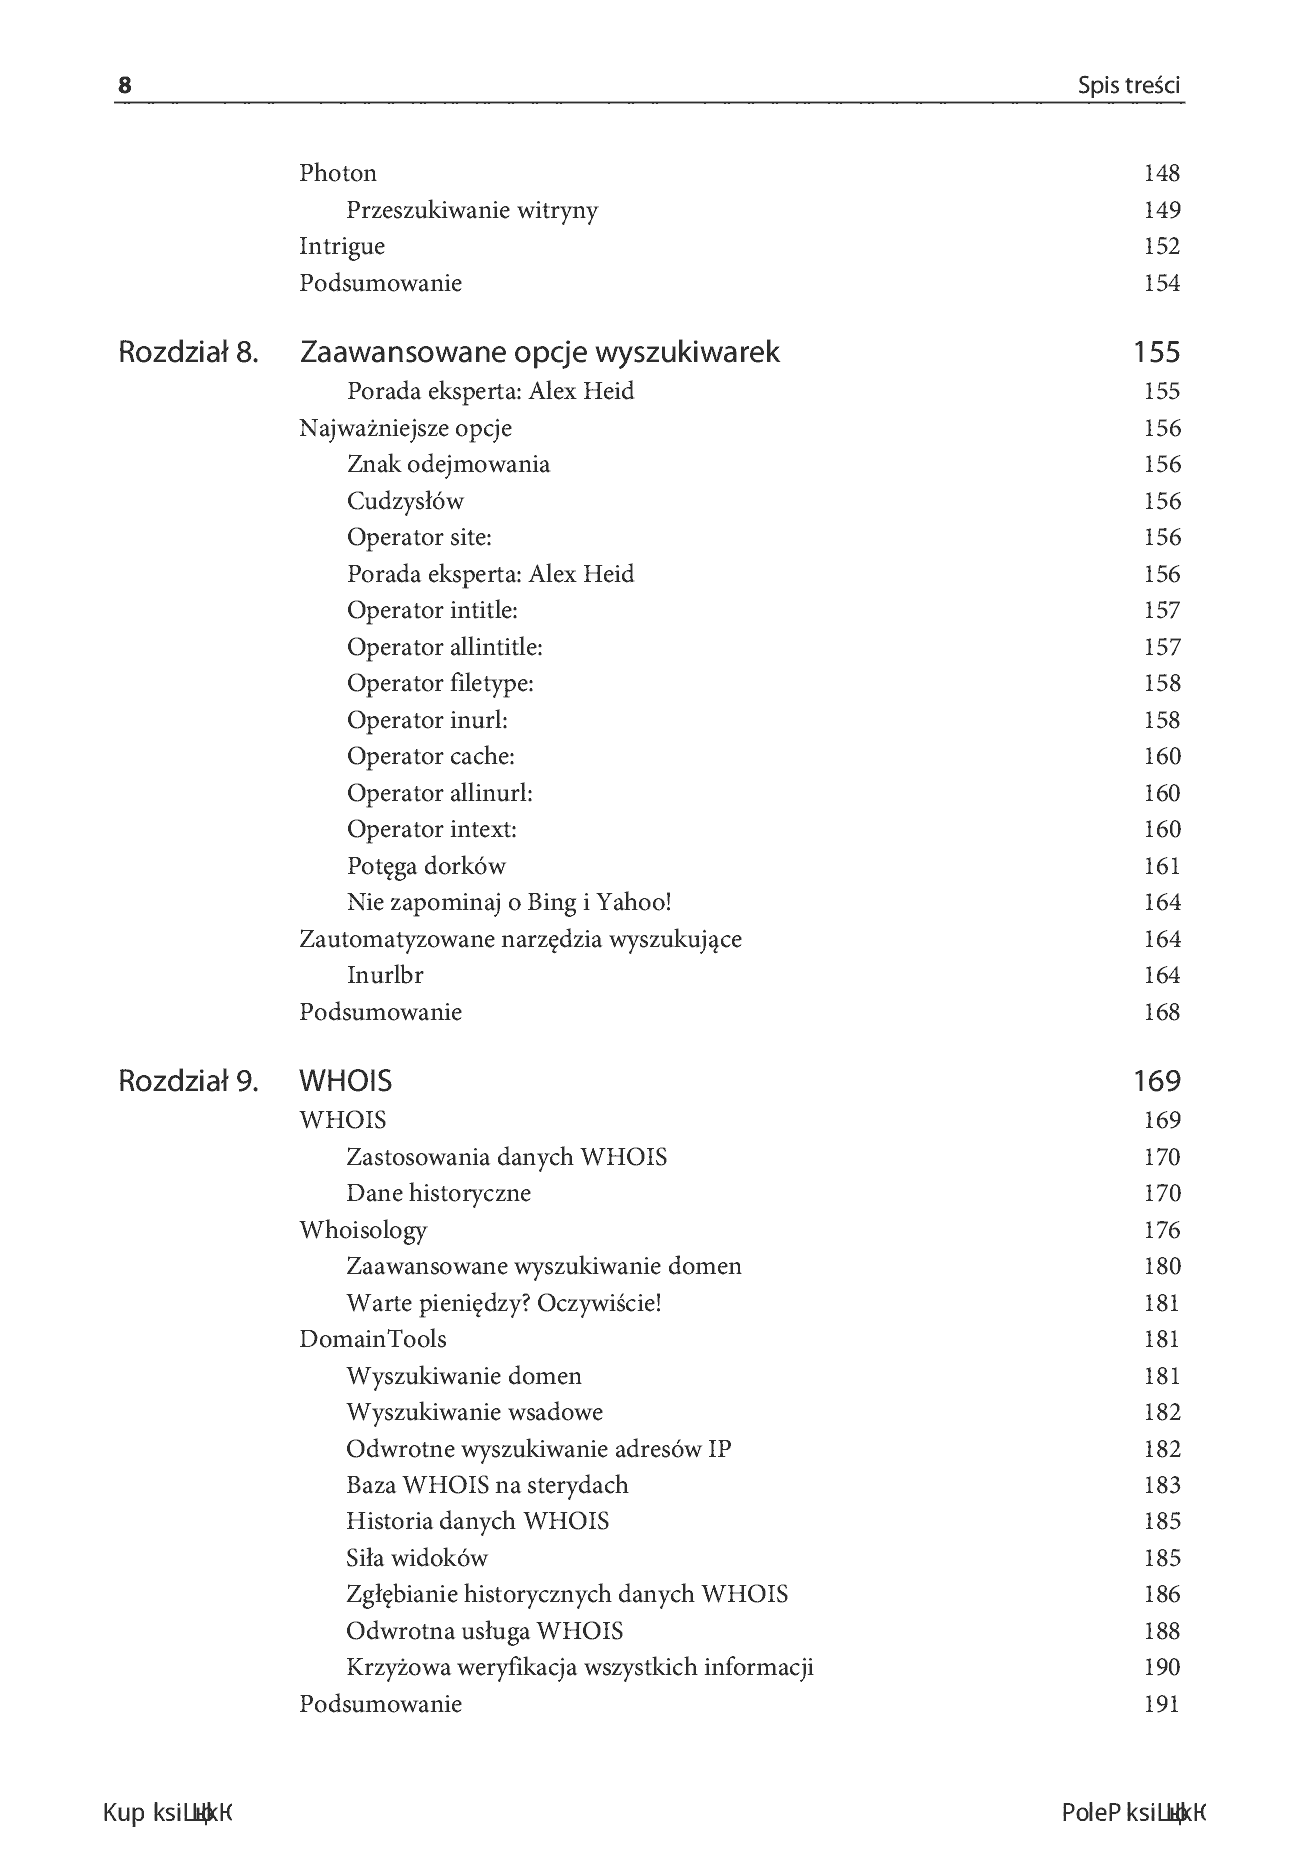
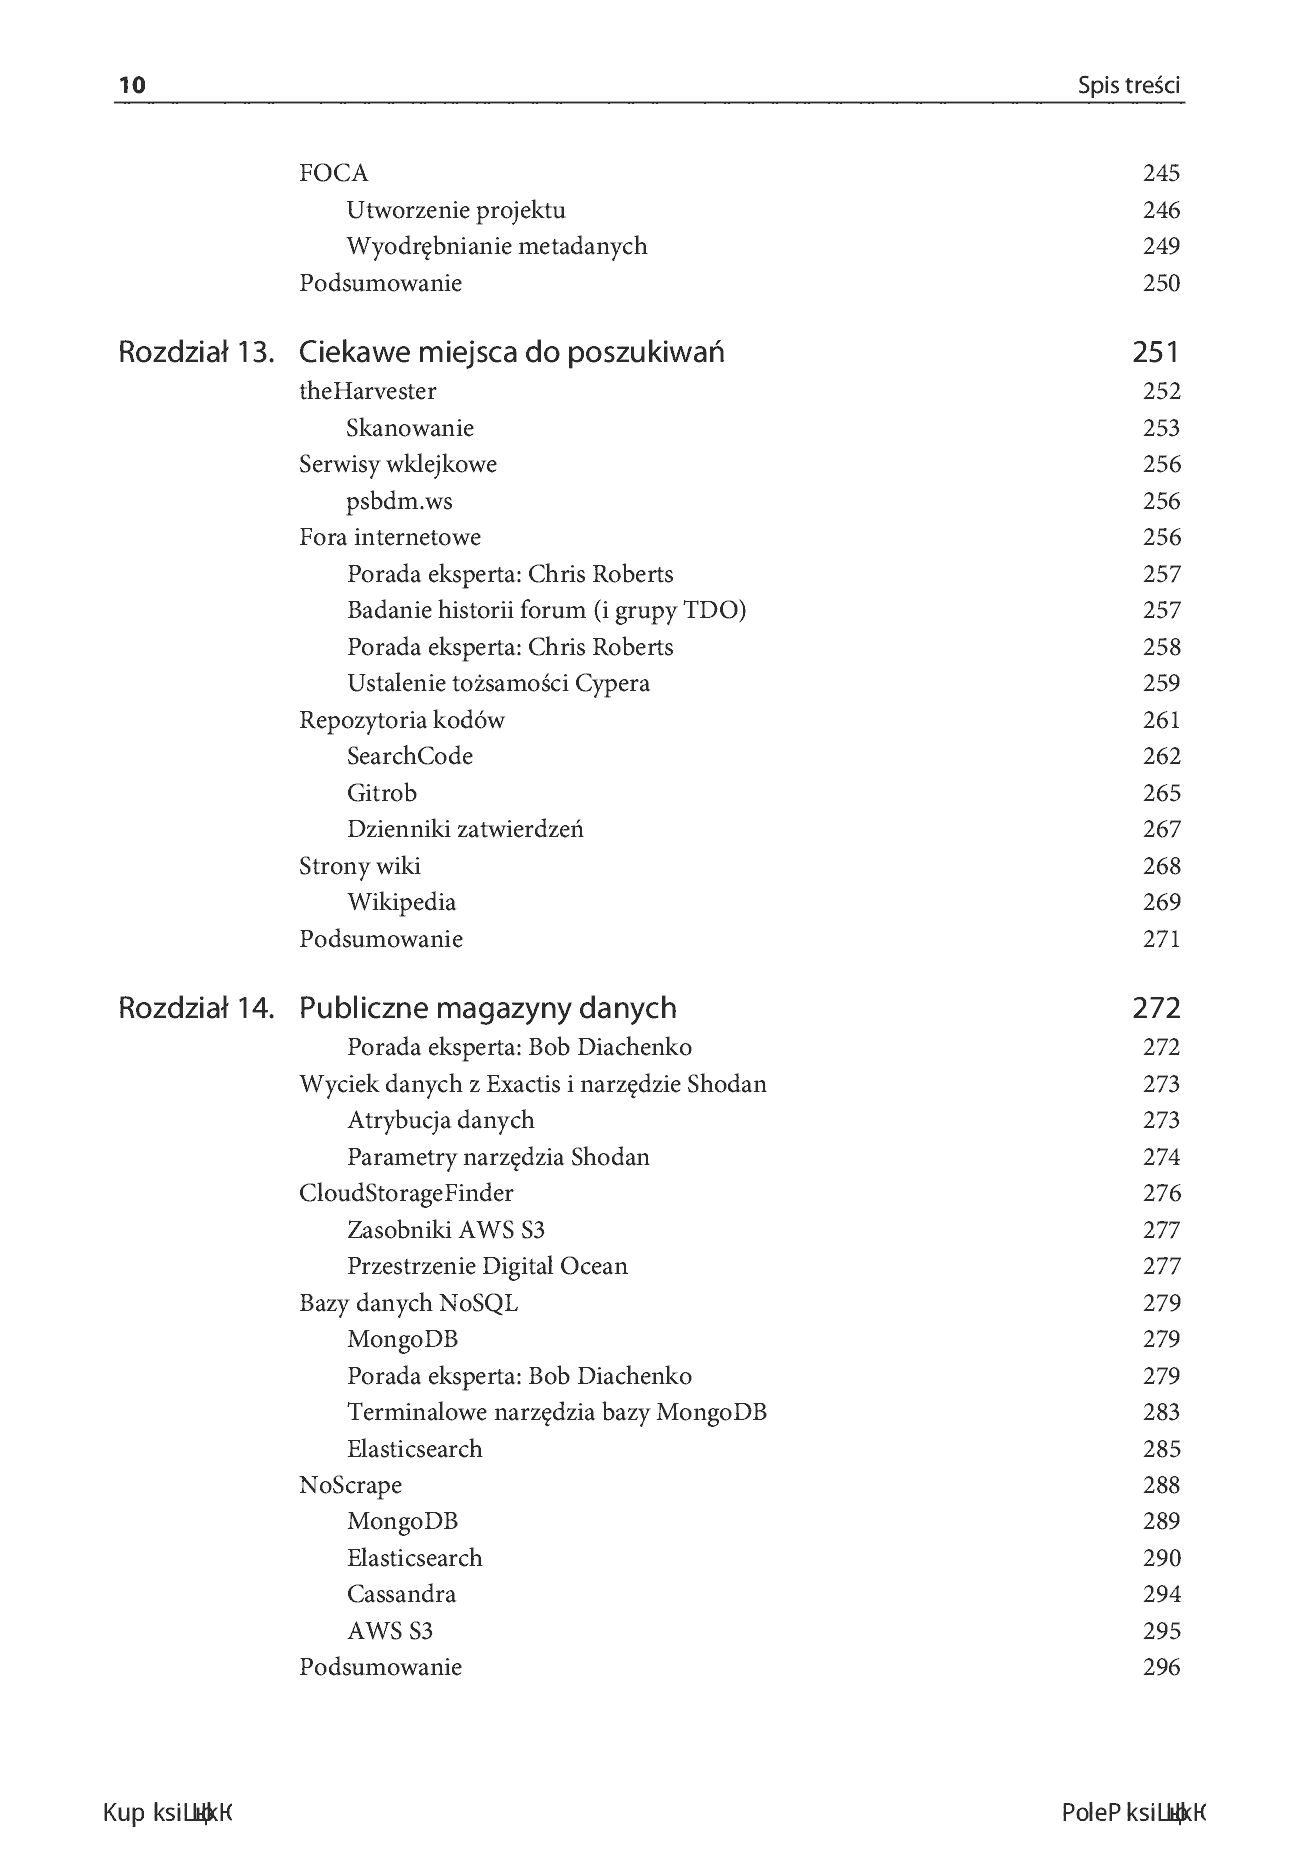
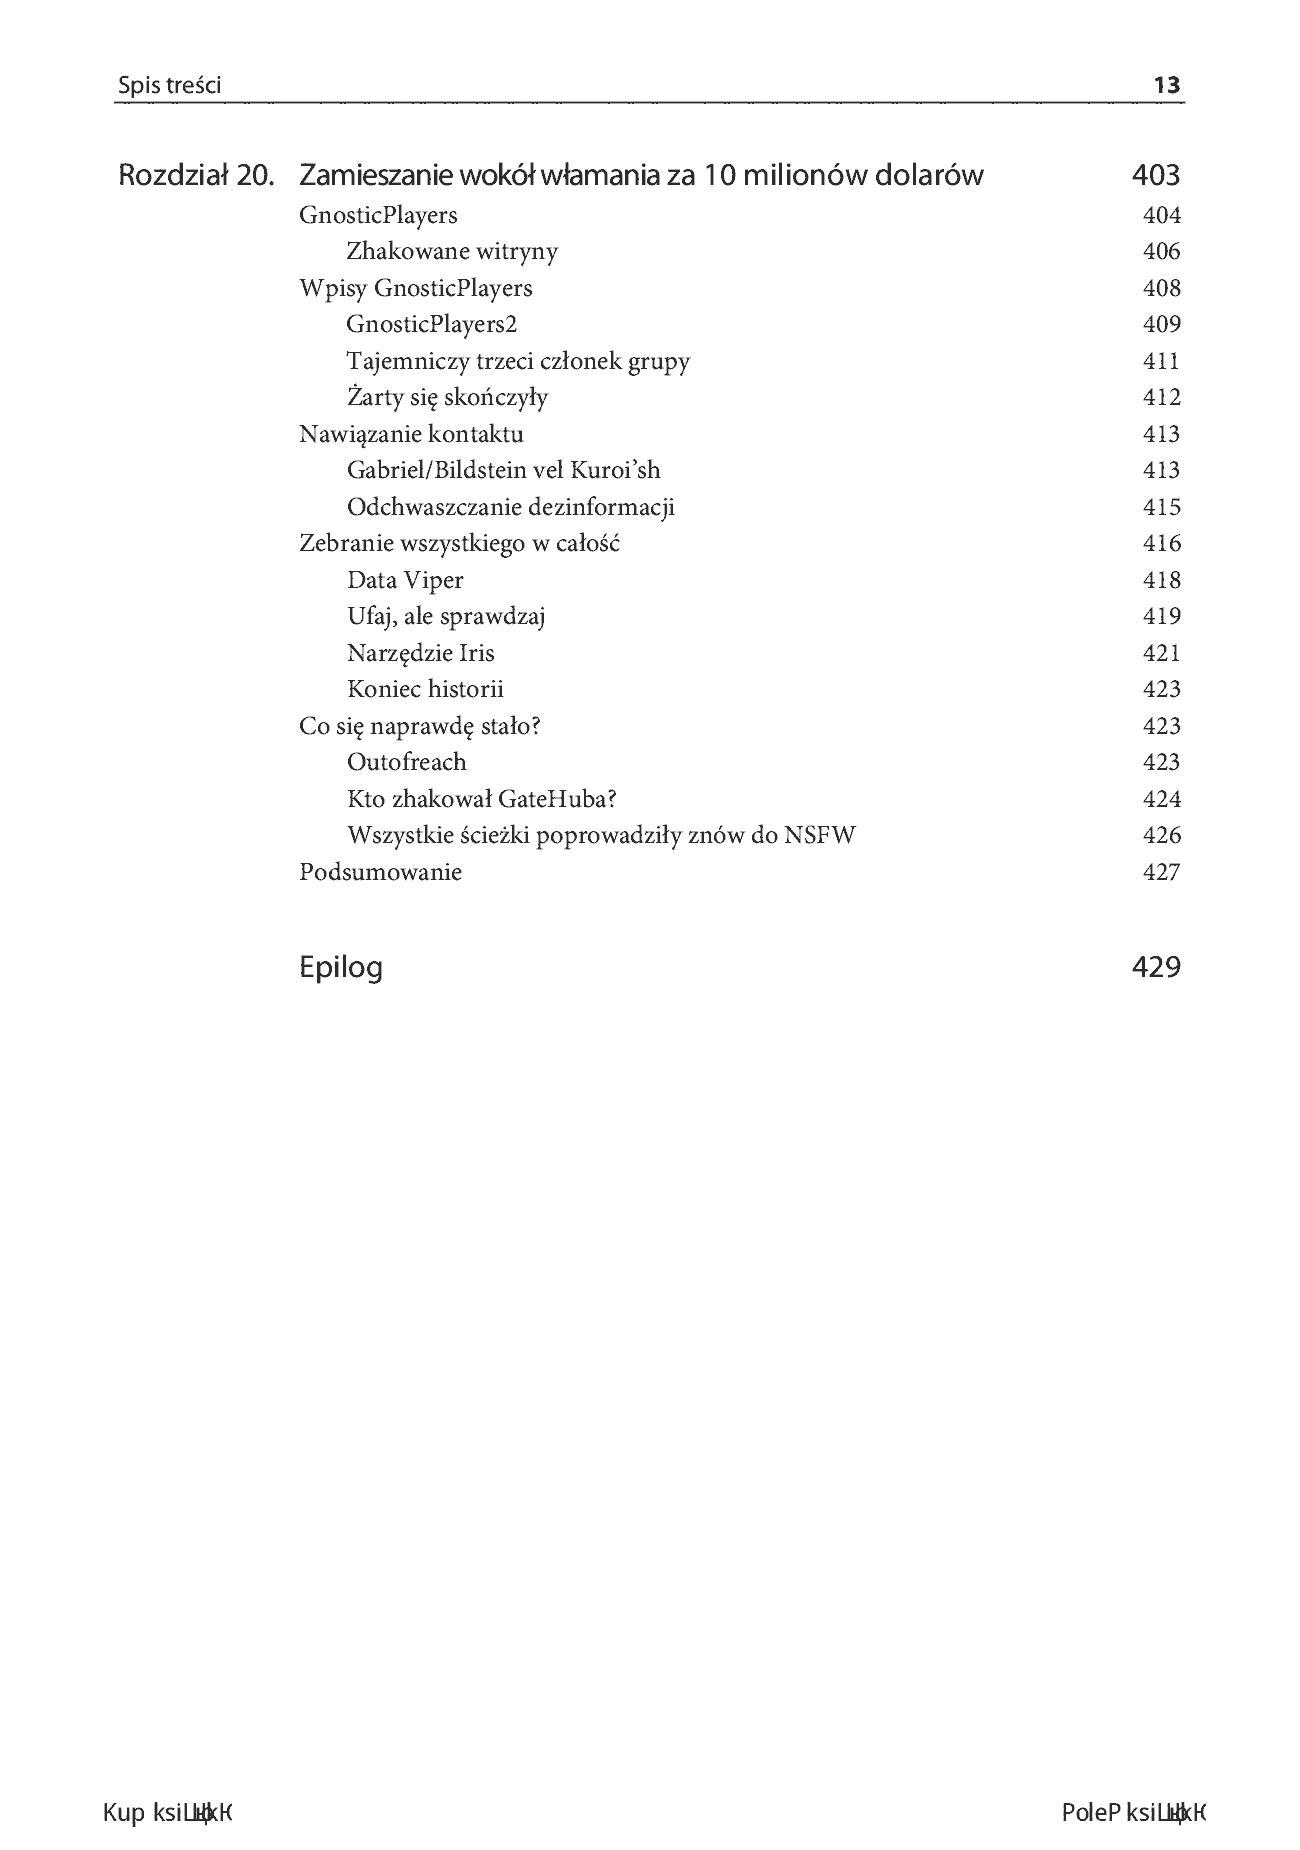
Korporacyjny system informatyczny musi być stale gotowy do obrony. Trzeba mieć strategię reagowania na incydenty bezpieczeństwa i zachować czujność. Cyberprzestępczość jest dziś stałym elementem środowiska biznesowego i jeśli nie chcesz narazić swojego przedsiębiorstwa na niepowetowane straty, musisz opracować solidny zestaw narzędzi umożliwiających obronę i tropienie cyberprzestępców. Mimo że w pewnych okolicznościach należy zaangażować organy ścigania, spora część dochodzenia w sprawie naruszenia bezpieczeństwa należy do organizacji.
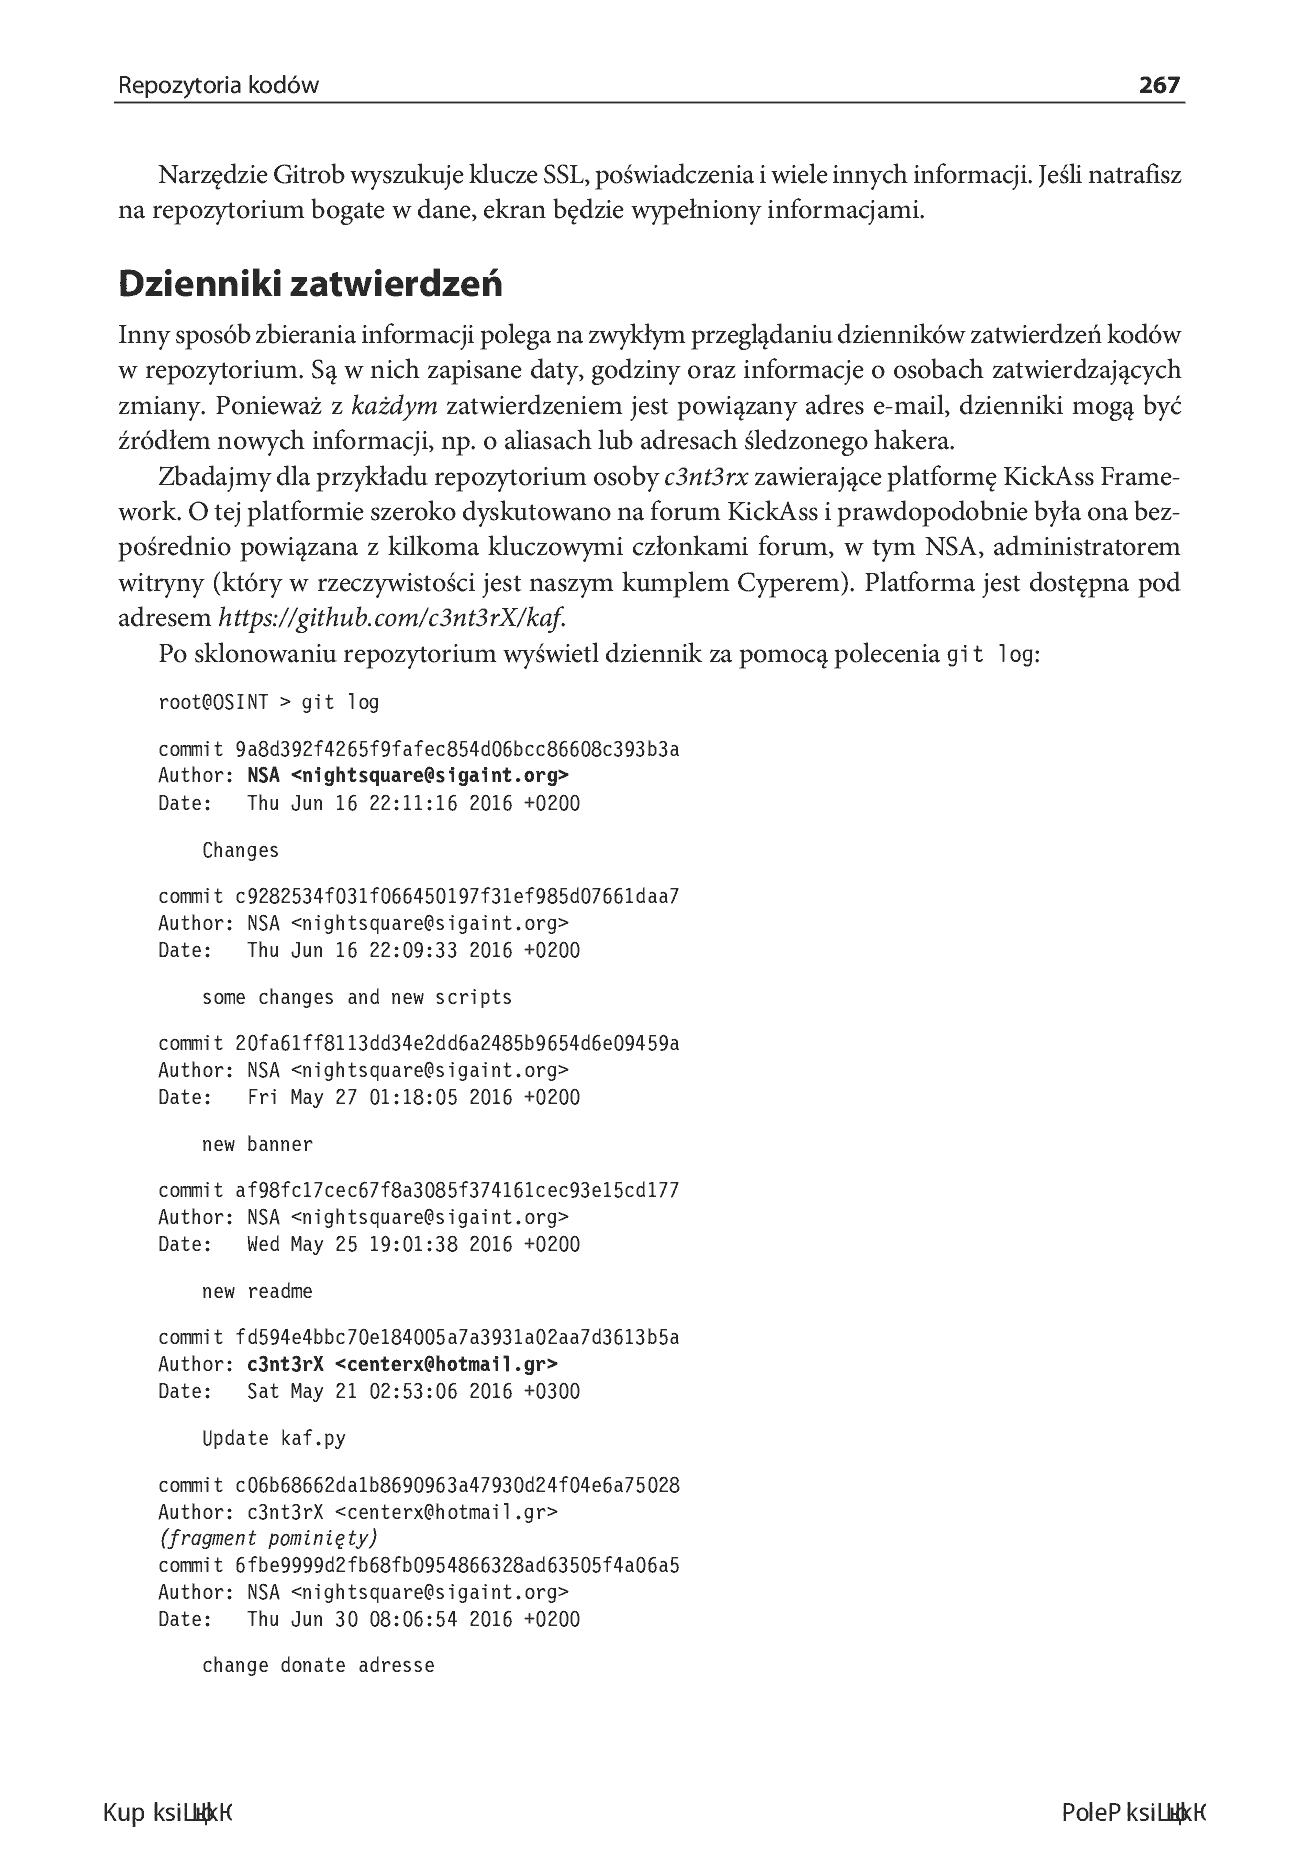
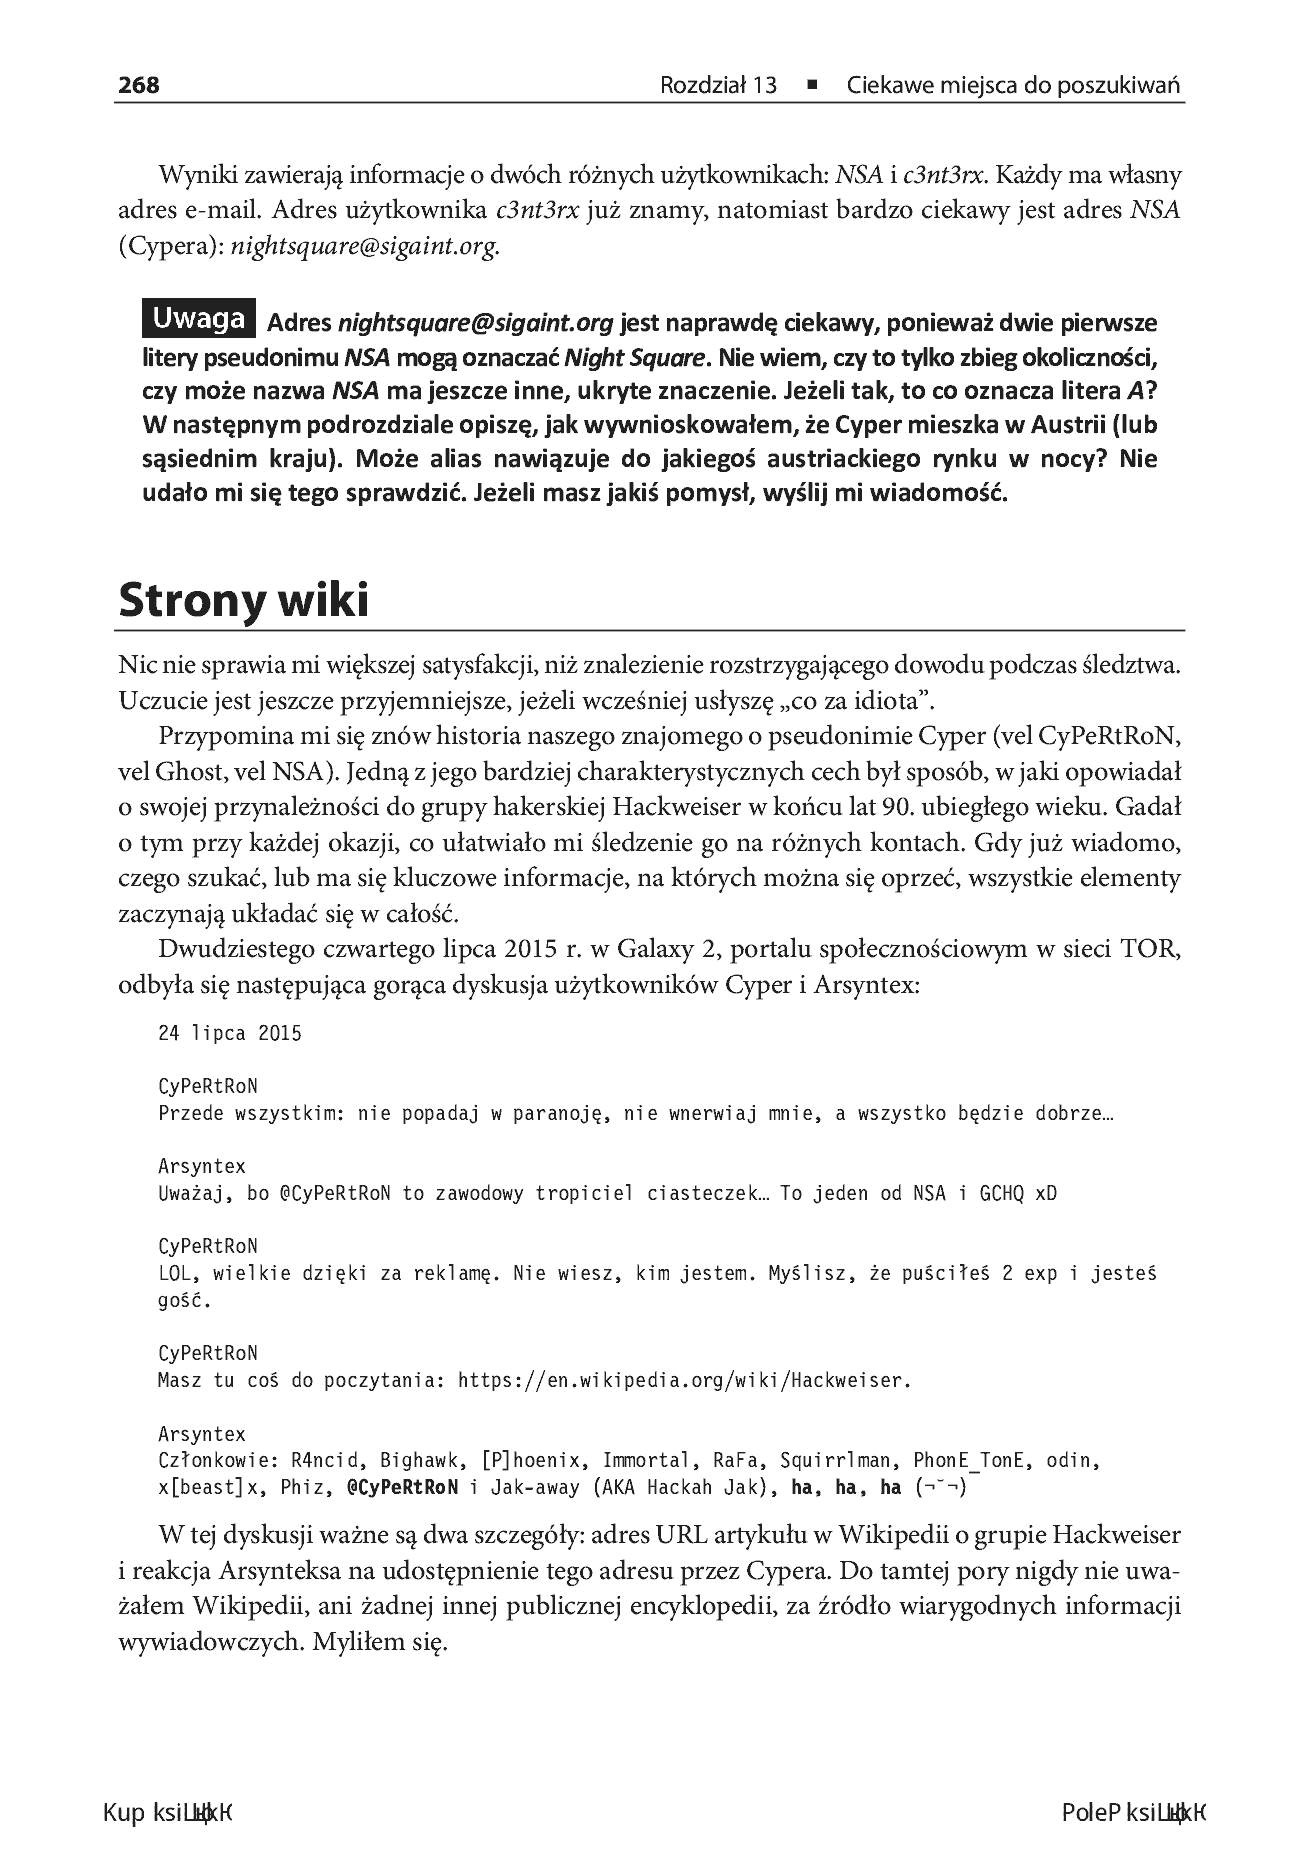
Ta książka jest praktycznym kompendium przeznaczonym dla inżynierów bezpieczeństwa. Znajdziesz w niej opis najnowszych narzędzi, technik i zasobów. Poznasz sposoby badania źródeł niepożądanego ruchu sieciowego, wydobywania informacji z publicznie dostępnych zasobów internetowych i ścigania osób, które mogłyby wyrządzić szkodę organizacji. Dowiesz się, jak, począwszy od pojedynczego adresu IP, stopniowo zdobywać informacje potrzebne do wzmocnienia ochrony, zidentyfikowania i wytropienia hakerów. Opisana tu metodologia została zastosowana w śledztwie przeciwko członkom grupy cyberterrorystycznej.
Przekonasz się, że dzięki użyciu łatwo dostępnych narzędzi można wytropić i zidentyfikować sprawców nawet wyjątkowo wyrafinowanych włamań do systemu!
W książce:
- najnowocześniejsze narzędzia do prowadzenia dochodzeń przeciw cyberprzestępcom
- techniki śledzenia niepożądanego ruchu sieciowego
- wyszukiwanie informacji wywiadowczych
- identyfikowanie potencjalnych sprawców dzięki powszechnie dostępnym informacjom
- budowa złożonych scenariuszy zaawansowanego wyszukiwania
- sztuczki i nieoczywiste techniki stosowane przez ekspertów
Wykryto cyberatak? Czas na polowanie!