Fragment książki — 30 stron
Kliknij stronę, żeby powiększyć. Całość możesz przeczytać online albo pobrać jako PDF. Fragment udostępniony przez wydawcę.
 1
 2
 3
 4
 5
 6
 7
 8
 9
 10
 11
 12
 13
 14
 15
 16
 17
 18
 19
 20
 21
 22
 23
 24
 25
 26
 27
 28
 29
 30
Opis
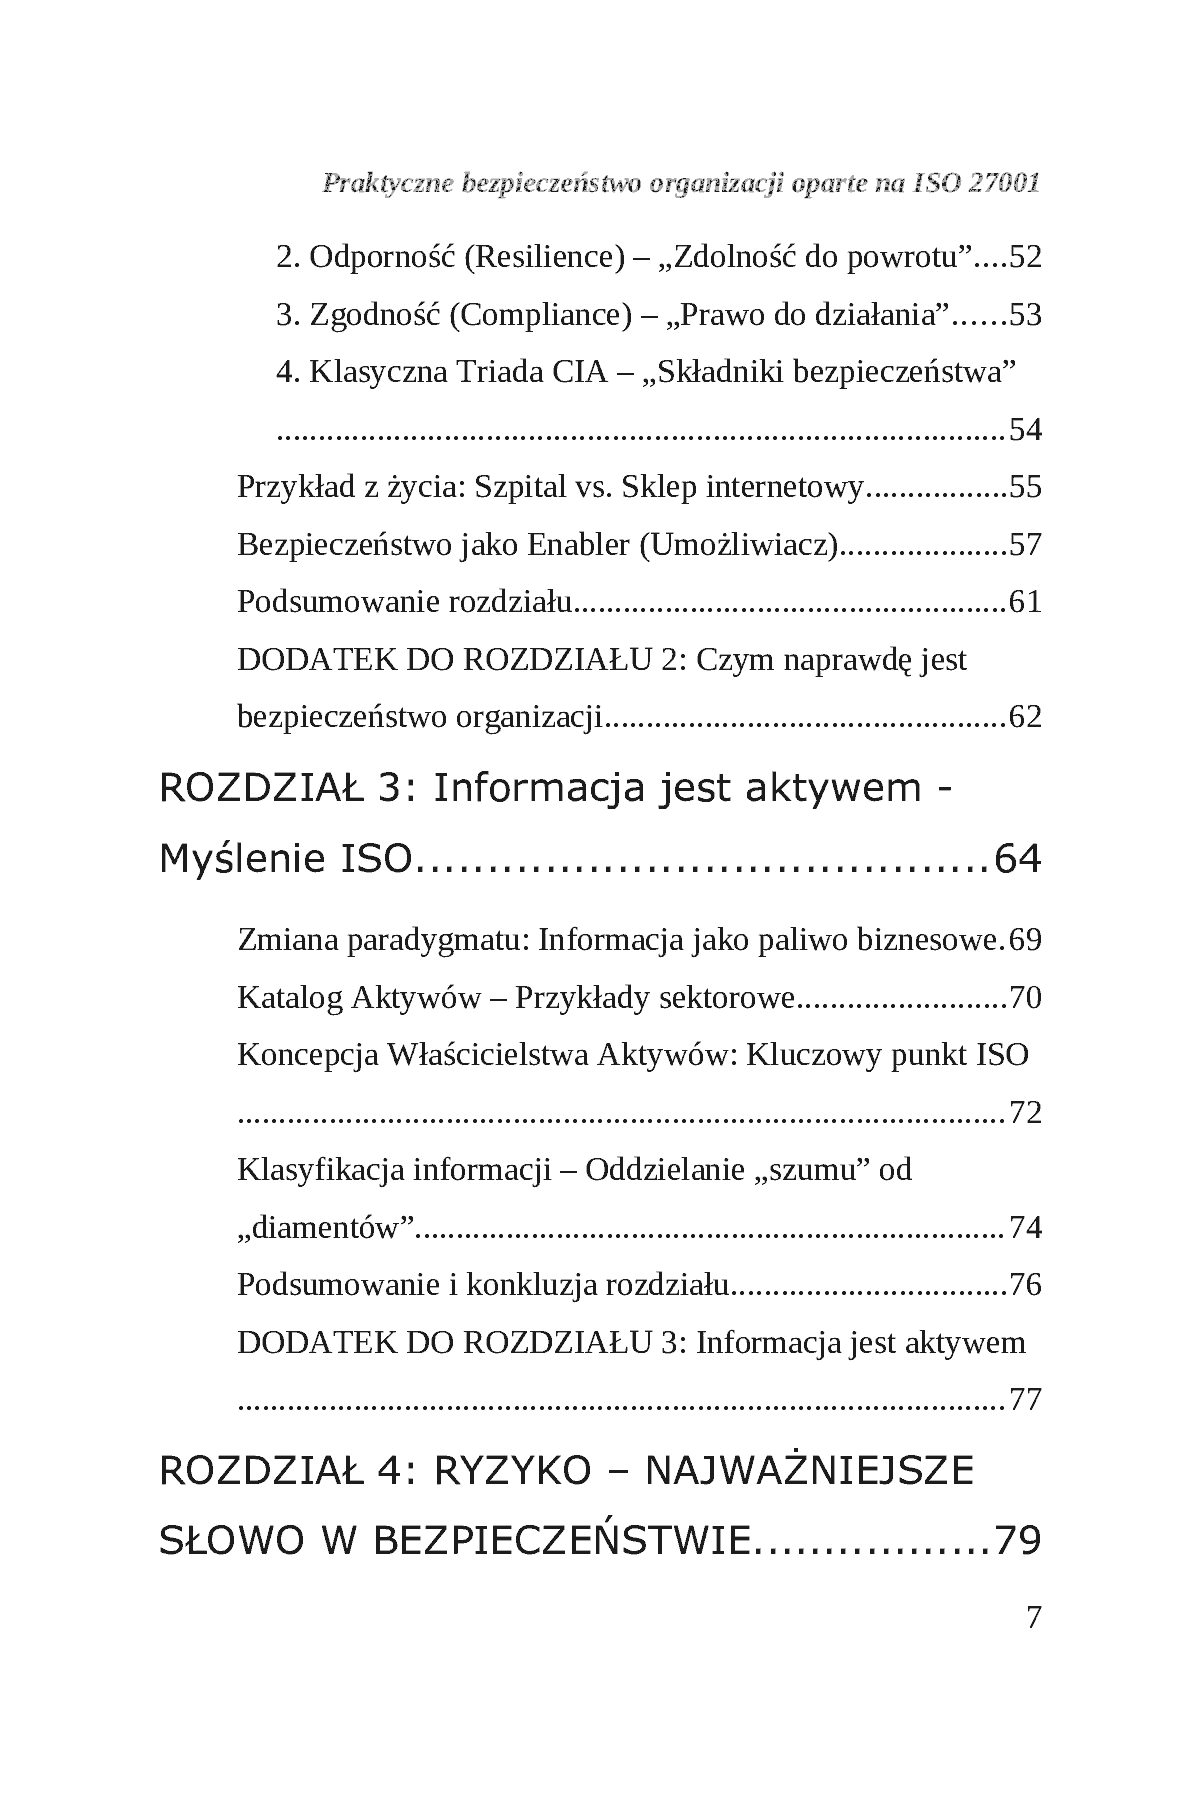
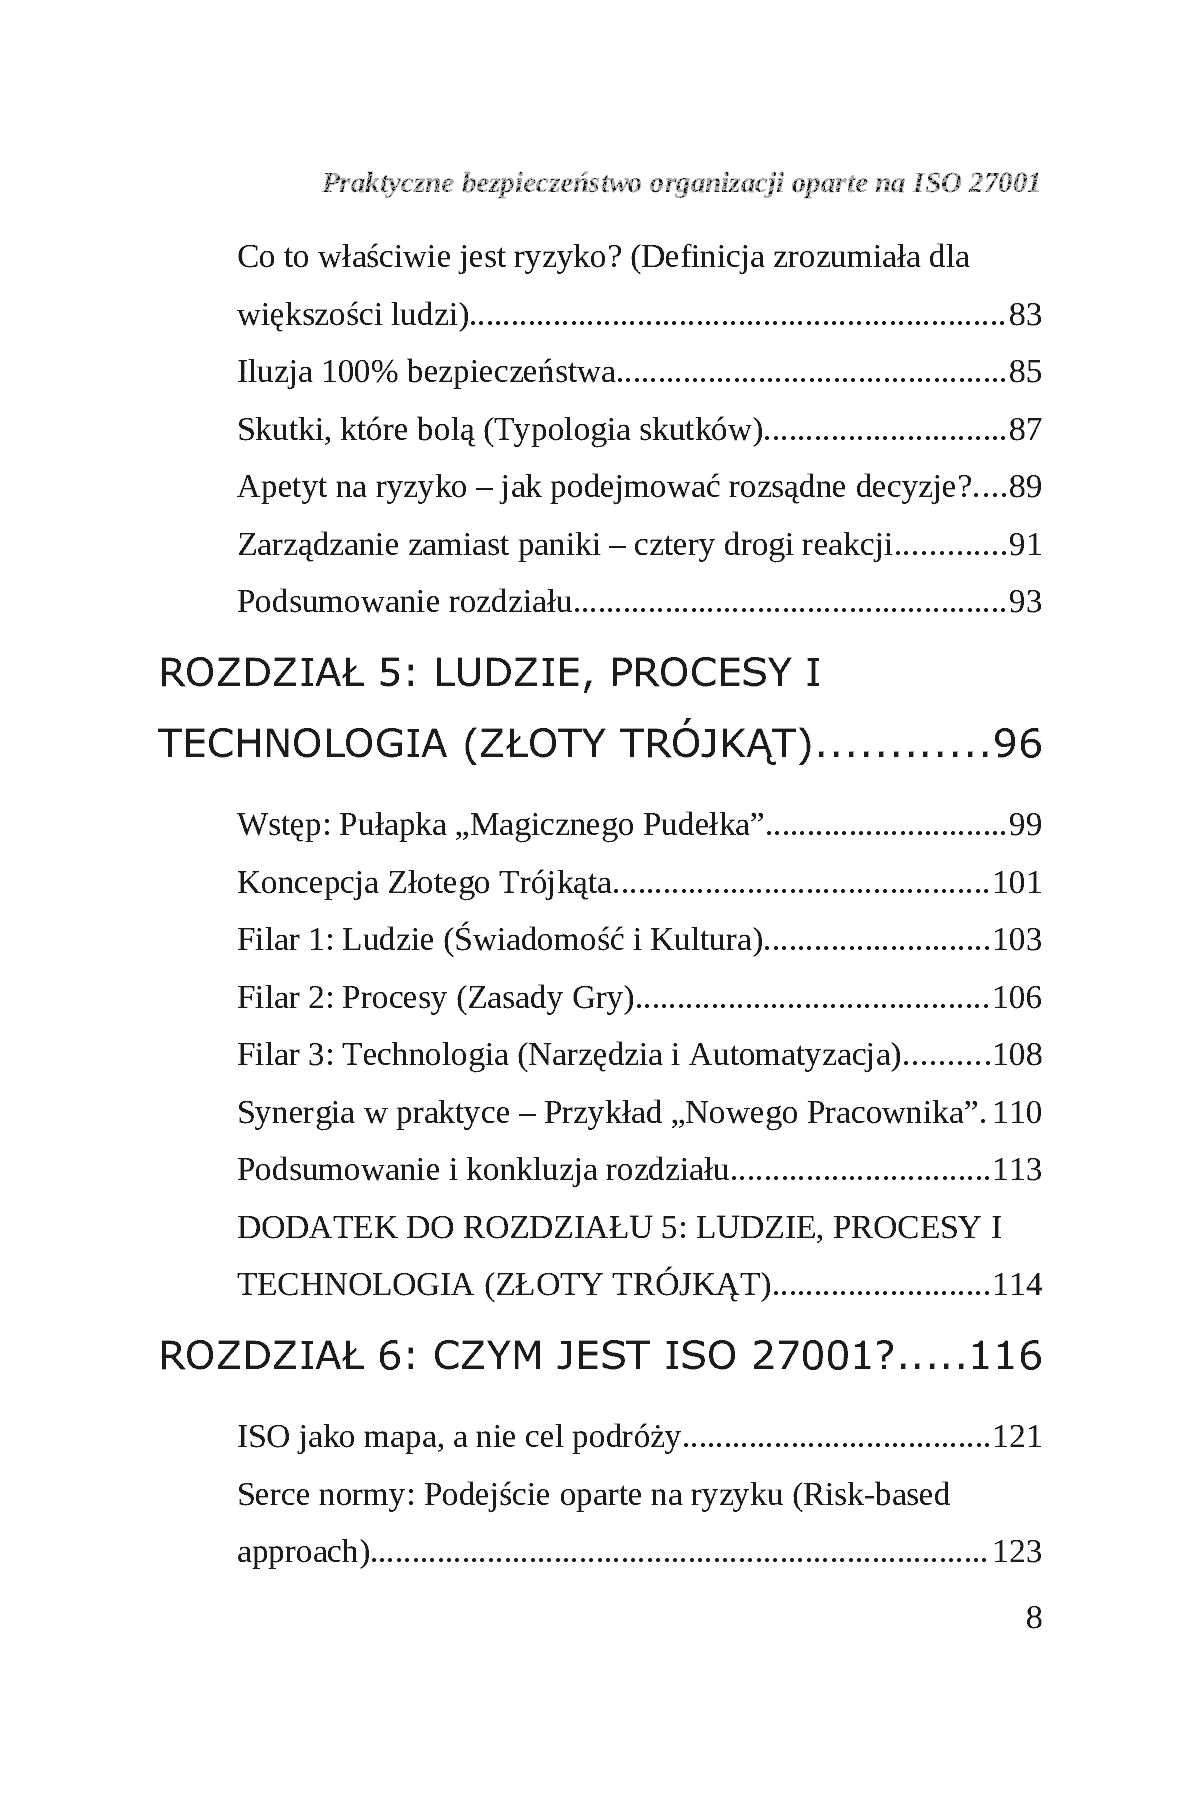
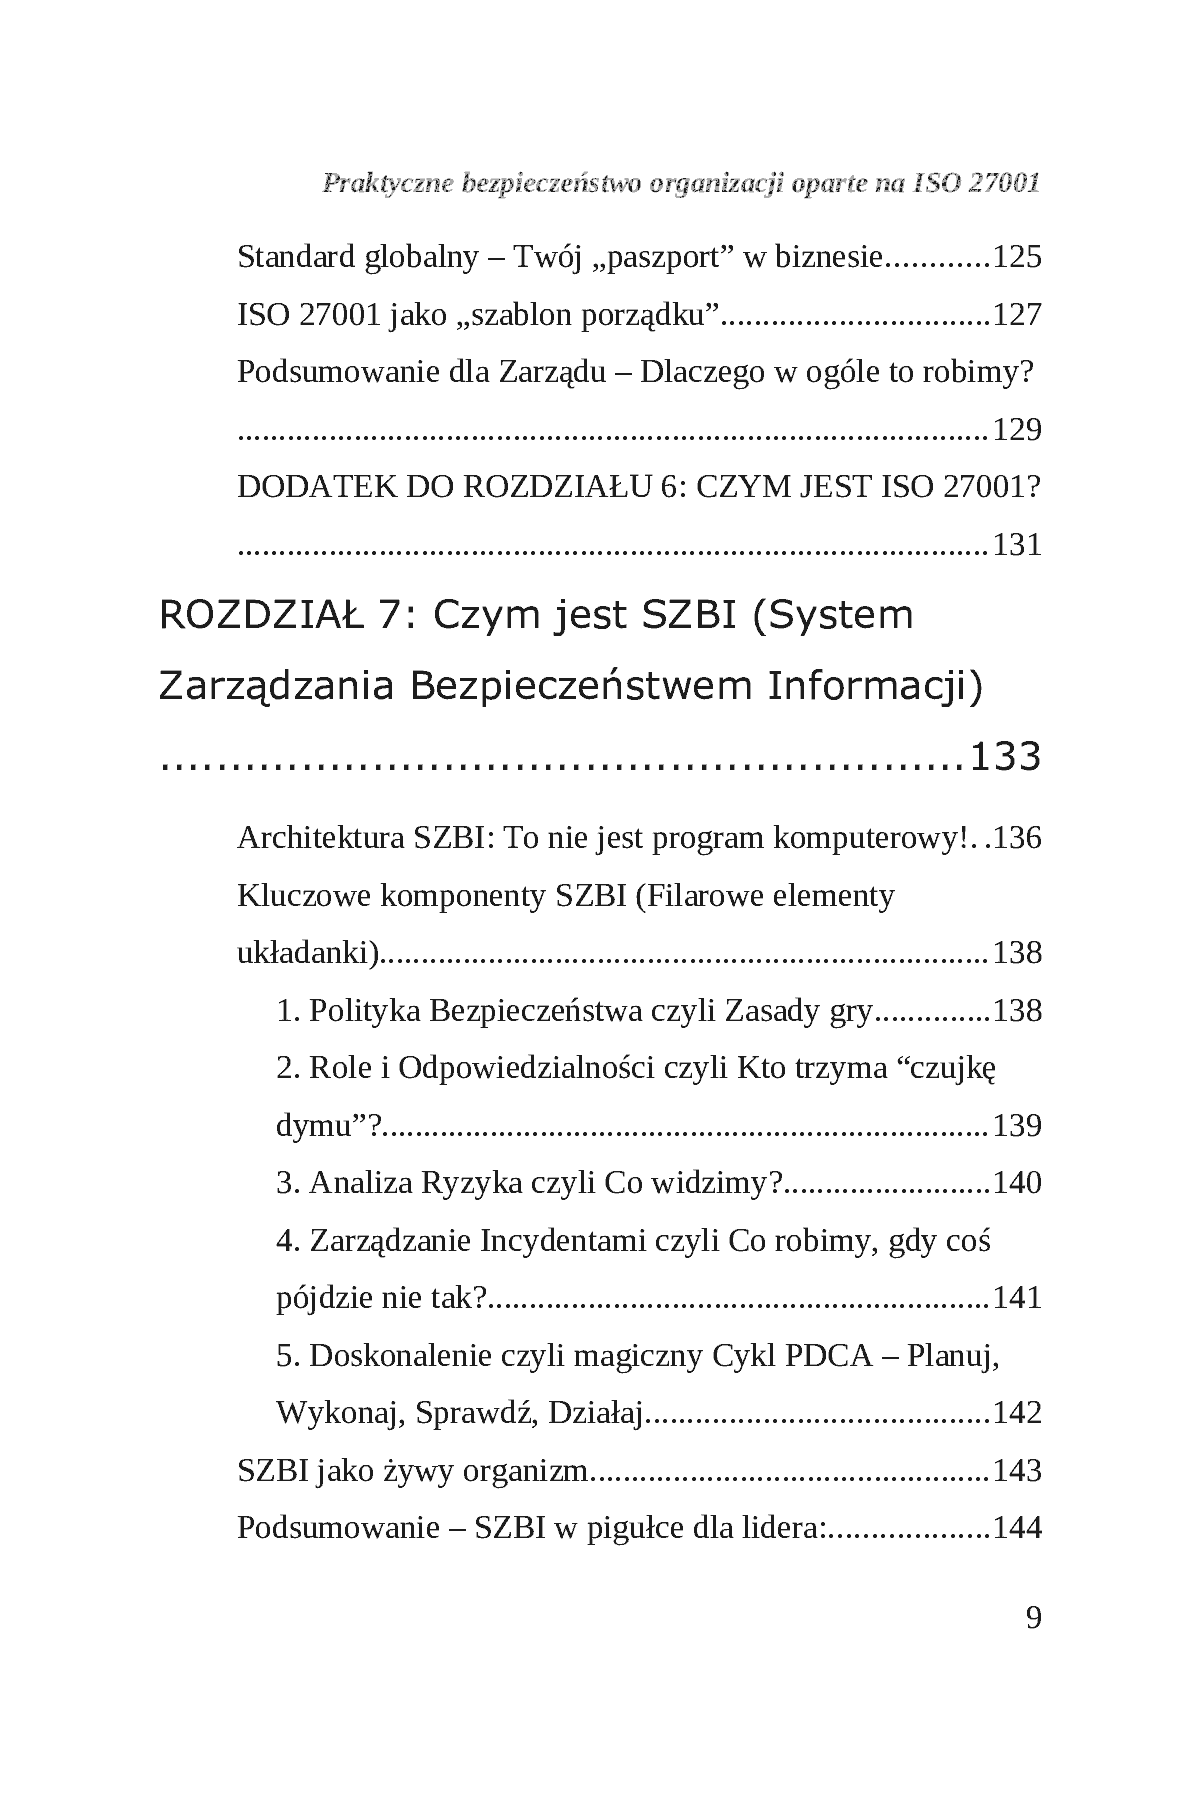
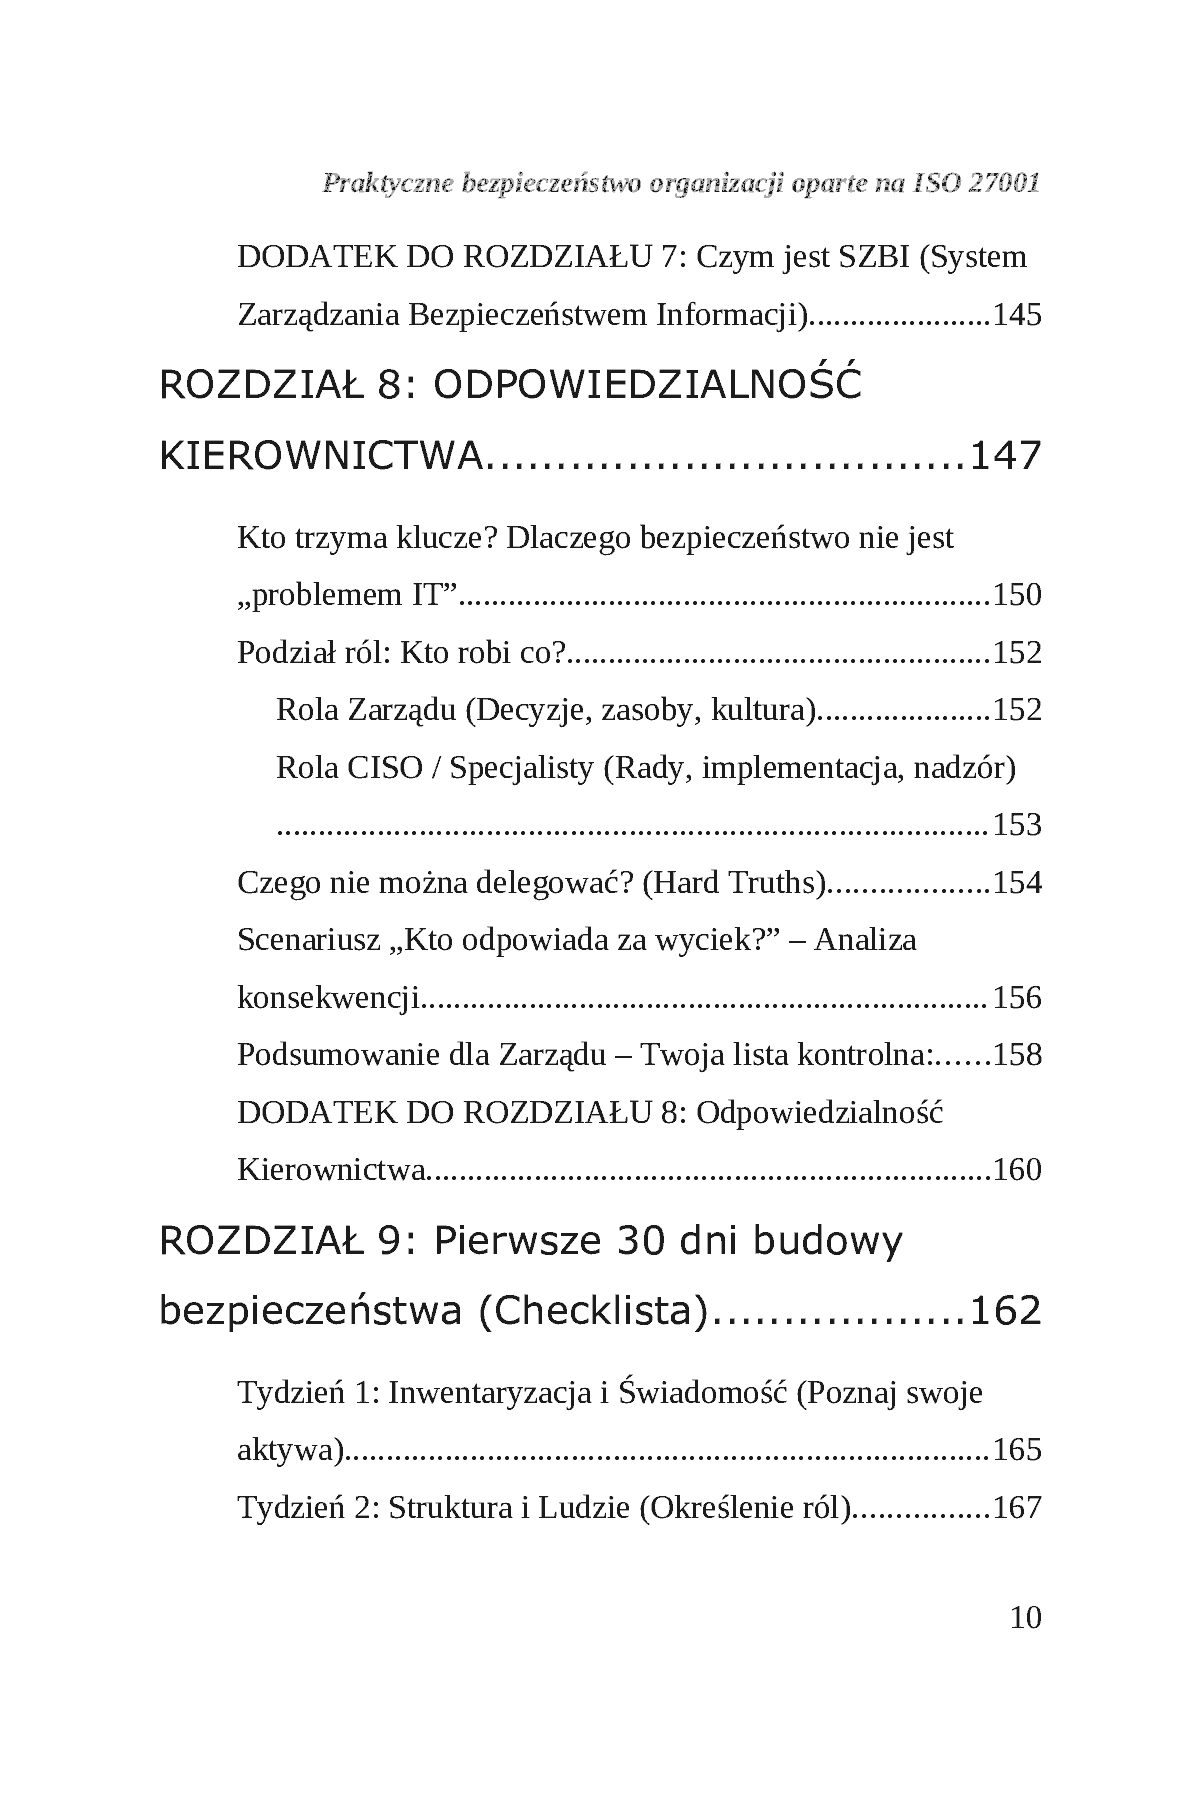
Cyberbezpieczeństwo i bezpieczeństwo informacji nie zaczynają się od zakupu kolejnego programu, urządzenia ani gotowego szablonu dokumentacji. Zaczynają się od zrozumienia organizacji, jej procesów, ludzi, informacji, ryzyk i decyzji, które trzeba podejmować świadomie. Cyberbezpieczeństwo i bezpieczeństwo informacji oparte na podejściu ISO/IEC 27001.
"Praktyczne bezpieczeństwo organizacji oparte na podejściu ISO/IEC 27001" to poradnik dla osób, które chcą uporządkować bezpieczeństwo informacji w firmie, urzędzie, szkole, organizacji publicznej lub prywatnej - bez korporacyjnego żargonu, bez udawania, że każda organizacja działa jak wielka korporacja, i bez sprowadzania ISO 27001 wyłącznie do dokumentów.
Książka pokazuje, jak myśleć o bezpieczeństwie informacji praktycznie - podręcznik: od identyfikacji zasobów, przez analizę ryzyka, odpowiedzialność kierownictwa, role i procesy, aż po dokumentację, działania organizacyjne, zabezpieczenia techniczne i ciągłe doskonalenie. Poradnik dla audytorów, managerów, dyrekcji i specjalistów IT.
To nie jest podręcznik pisany wyłącznie dla audytorów lub specjalistów IT. To przewodnik dla osób, które realnie muszą podjąć decyzję: od czego zacząć, co uporządkować najpierw, za co odpowiada kierownictwo, co powinno być udokumentowane i jak nie zgubić sensu bezpieczeństwa w nadmiarze formalności.
W książce Praktyczne bezpieczeństwo organizacji oparte na podejściu ISO/IEC 27001 znajdziesz między innymi:
- praktyczne wyjaśnienie, czym jest bezpieczeństwo informacji i dlaczego dotyczy całej organizacji, a nie tylko działu IT,
- omówienie podejścia ISO/IEC 27001 jako sposobu porządkowania odpowiedzialności, procesów i ryzyk,
- wprowadzenie do SZBI, czyli Systemu Zarządzania Bezpieczeństwem Informacji,
- pokazanie różnicy między dokumentacją tworzoną "dla papieru" a dokumentacją, która faktycznie wspiera zarządzanie,
- omówienie znaczenia analizy ryzyka, aktywów informacyjnych, odpowiedzialności i priorytetów,
- wyjaśnienie, dlaczego kierownictwo organizacji nie może delegować całej odpowiedzialności za bezpieczeństwo wyłącznie na informatyków,
- praktyczne spojrzenie na cyberbezpieczeństwo, RODO, KSC, NIS2, AI i wymagania współczesnych organizacji,
- wskazówki, jak budować bezpieczeństwo informacji krok po kroku, bez chaosu i bez kopiowania przypadkowych szablonów,
- uporządkowanie podstawowych pojęć przydatnych dla właścicieli firm, kadry kierowniczej, pełnomocników SZBI, IOD, informatyków i audytorów wewnętrznych.
Autor pokazuje, że skuteczne bezpieczeństwo informacji nie polega na stworzeniu segregatora procedur, którego nikt później nie używa. Polega na zbudowaniu sposobu działania organizacji, w którym informacje są rozpoznane, ryzyka są świadomie oceniane, odpowiedzialności są jasne, a decyzje można uzasadnić i udokumentować.
Podejście ISO/IEC 27001 pomaga uporządkować ten proces, ale nie zastępuje zdrowego rozsądku, znajomości własnej organizacji i odpowiedzialnego zarządzania. Dlatego książka nie obiecuje "magicznego wdrożenia ISO" ani gotowej recepty dla każdego. Zamiast tego pokazuje fundamenty, które można dostosować do realnych warunków: wielkości organizacji, zasobów, kompetencji, ryzyk i obowiązków prawnych.
To praktyczny przewodnik dla osób, które odpowiadają za bezpieczeństwo informacji, cyberbezpieczeństwo, zgodność, ryzyko, RODO, SZBI lub przygotowanie organizacji do uporządkowanego działania opartego na podejściu ISO/IEC 27001.
Książka jest szczególnie przydatna dla właścicieli firm, kadry zarządzającej, pełnomocników SZBI, osób odpowiedzialnych za IT, inspektorów ochrony danych, audytorów wewnętrznych, kierowników jednostek publicznych, szkół, urzędów i organizacji, które chcą przejść od intuicyjnego reagowania na problemy do świadomego zarządzania bezpieczeństwem informacji.
Jeżeli w Twojej organizacji pojawiają się pytania:
Czy naprawdę wiemy, jakie informacje chronimy?
Kto odpowiada za bezpieczeństwo informacji?
Czy nasze procedury są używane, czy tylko istnieją?
Czy potrafimy wykazać, że zarządzamy ryzykiem?
Czy cyberbezpieczeństwo jest elementem zarządzania, czy tylko zadaniem informatyka?
Jak przygotować organizację do wymagań ISO/IEC 27001, KSC, NIS2, RODO i rosnącej roli sztucznej inteligencji?
- ta książka pomoże uporządkować odpowiedzi.
"Praktyczne bezpieczeństwo organizacji oparte na podejściu ISO/IEC 27001" to pierwsza część praktycznej serii poświęconej bezpieczeństwu informacji, SZBI, analizie ryzyka, cyberbezpieczeństwu, dokumentacji, audytowi i budowaniu odporności organizacyjnej.
Bez straszenia.
Bez pustych sloganów.
Bez korporacyjnej nowomowy.
Praktycznie, odpowiedzialnie i poswojsku.