Marcin Mazureknarzędzia online · artykuły · księgarniaRSS
Okładka: Inżynieria odwrotna w praktyce. Narzędzia i technikiTylna okładka: Inżynieria odwrotna w praktyce. Narzędzia i techniki

Inżynieria odwrotna w praktyce. Narzędzia i techniki

Autor: Bruce Dang, Alexandre Gazet, Elias Bachaalany, Sébastien Josse

Tłumacz: Konrad Matuk

Helionebook

37,95 zł 69,00 zł -45%

Kup w księgarni Helion

Czytaj fragmentPobierz PDF

Kategorie
Bezpieczeństwo systemów, Klasyka hakera
Wydawca
Helion
Rodzaj
ebook
Format
164x239
Stron
368
Data wydania
2015-07-16
ISBN
978-83-283-0679-0
Tytuł oryginału
Practical Reverse Engineering: x86, x64, ARM, Windows Kernel, Reversing Tools, and Obfuscation
Seria
Sportowi giganci
Formaty
PDF (5,2MB) · ePub (4,5MB) · Mobi (4,5MB)

Fragment książki — 30 stron

Kliknij stronę, żeby powiększyć. Całość możesz przeczytać online albo pobrać jako PDF. Fragment udostępniony przez wydawcę.
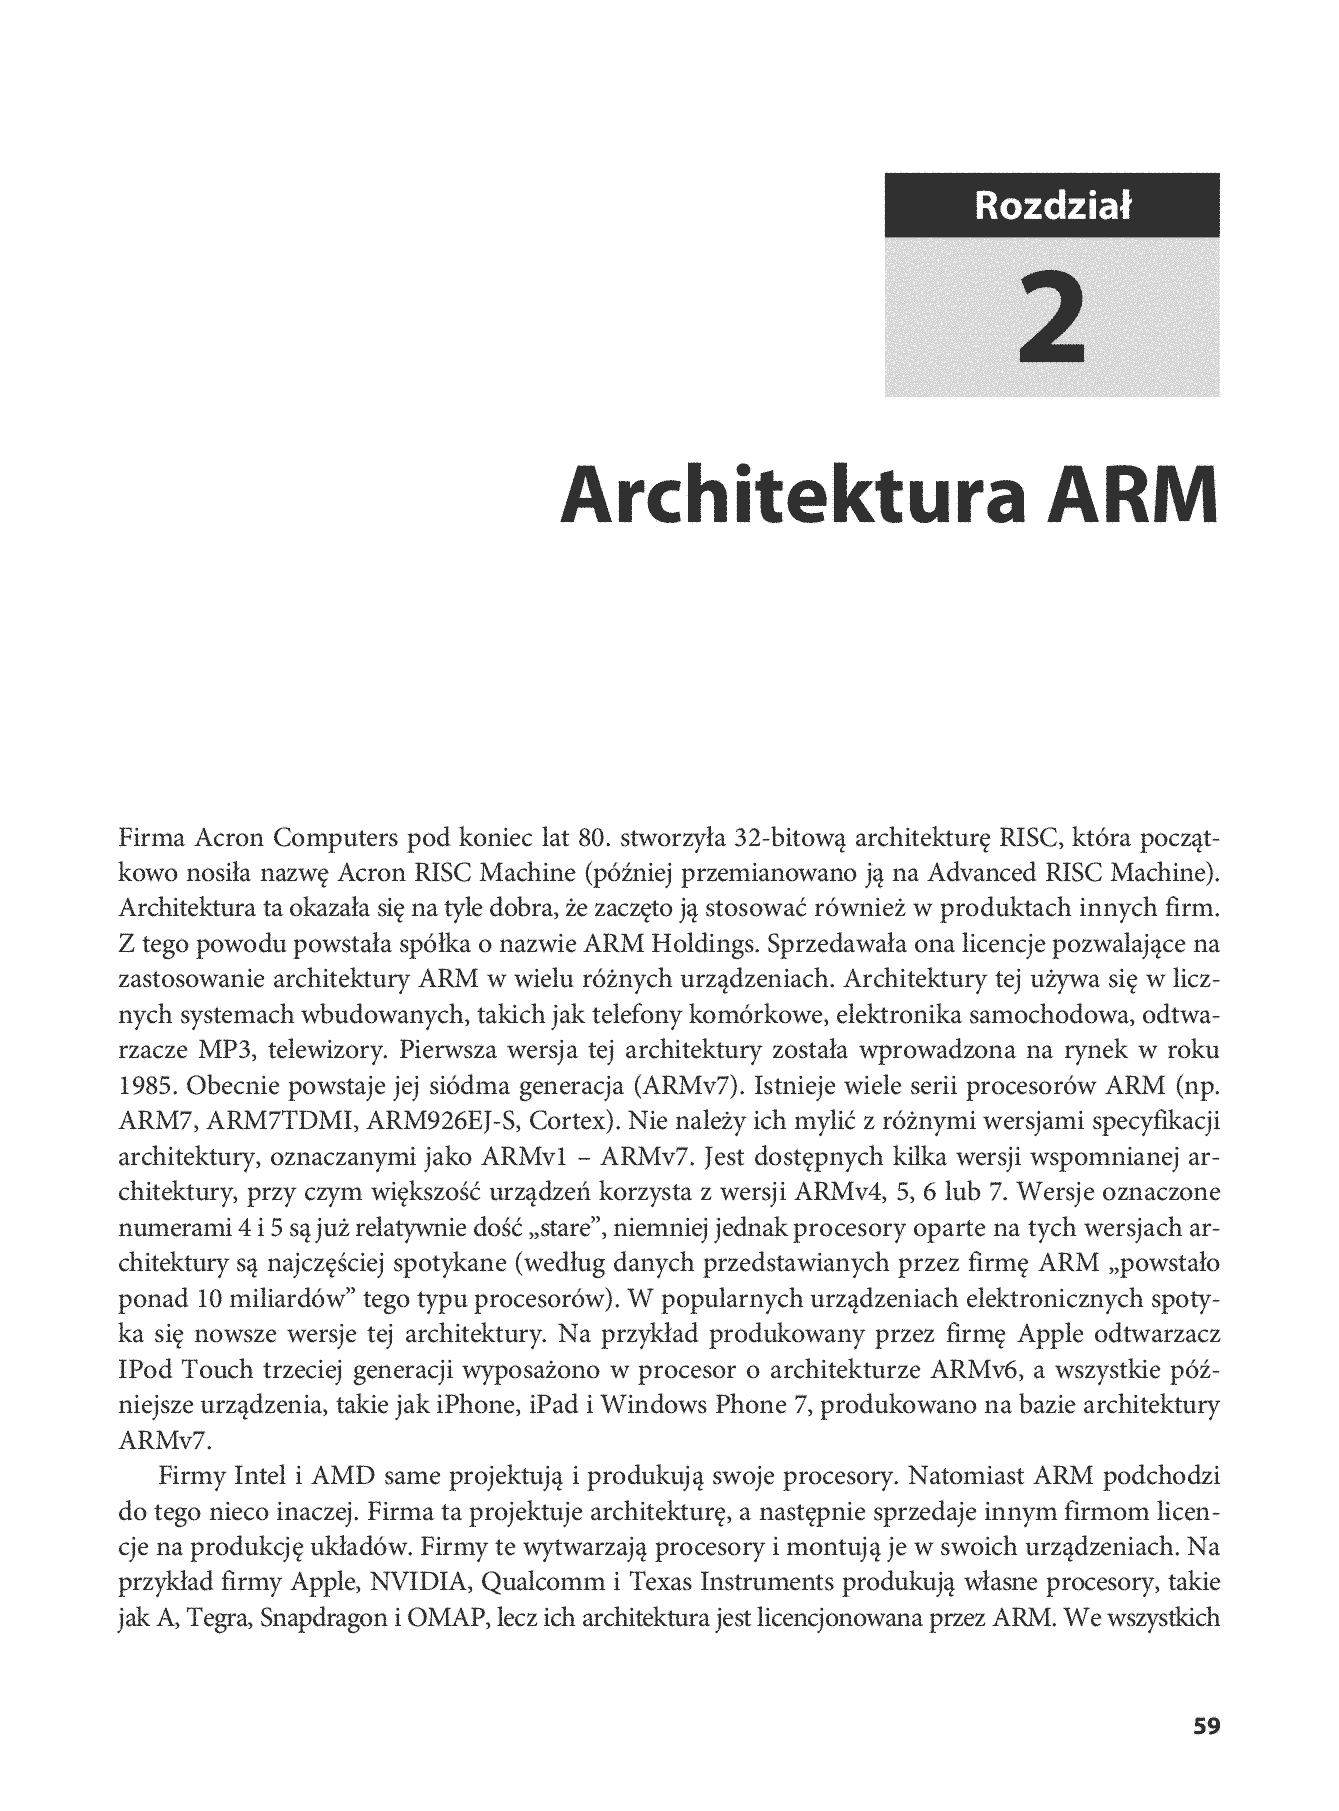
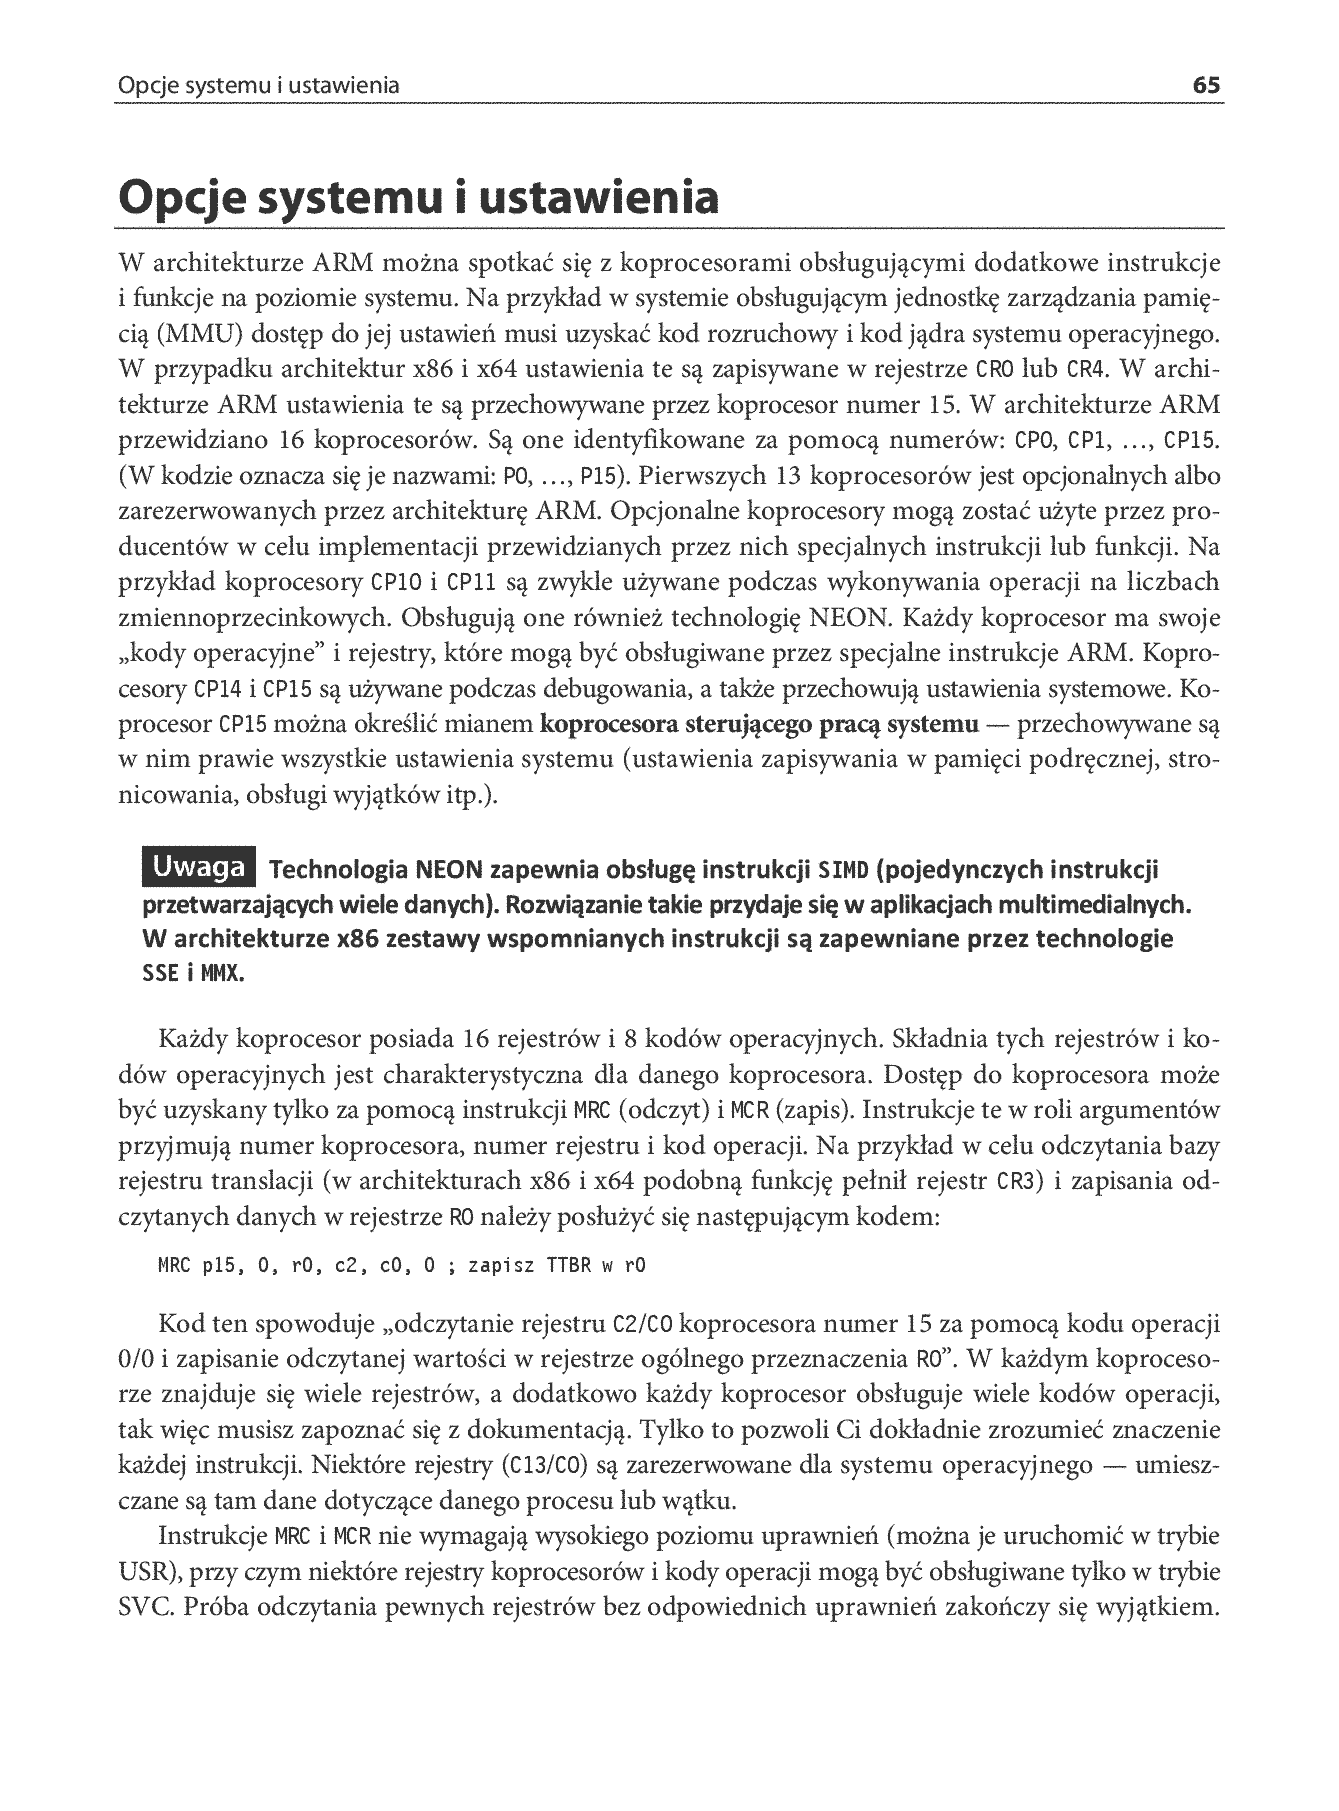
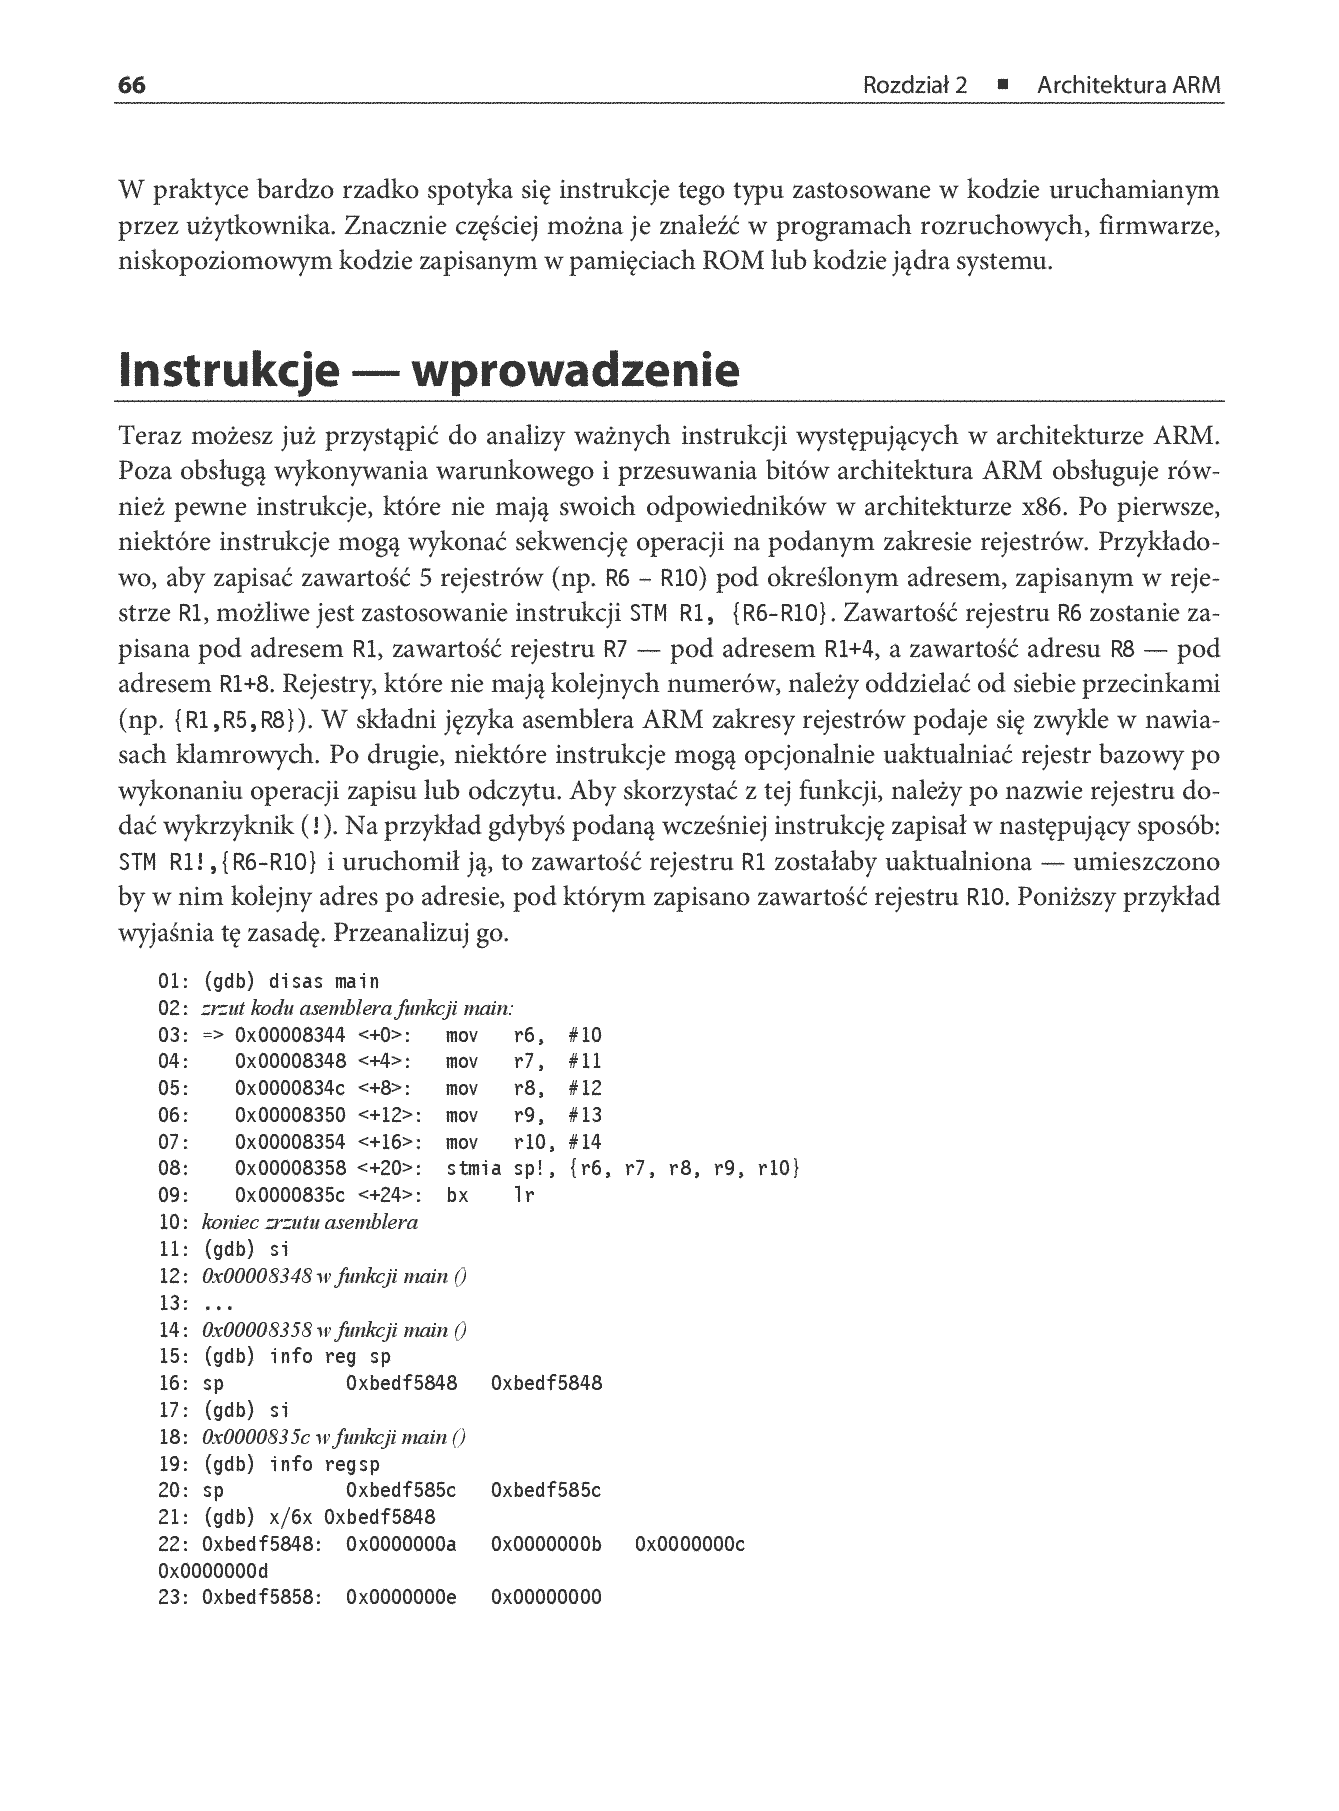
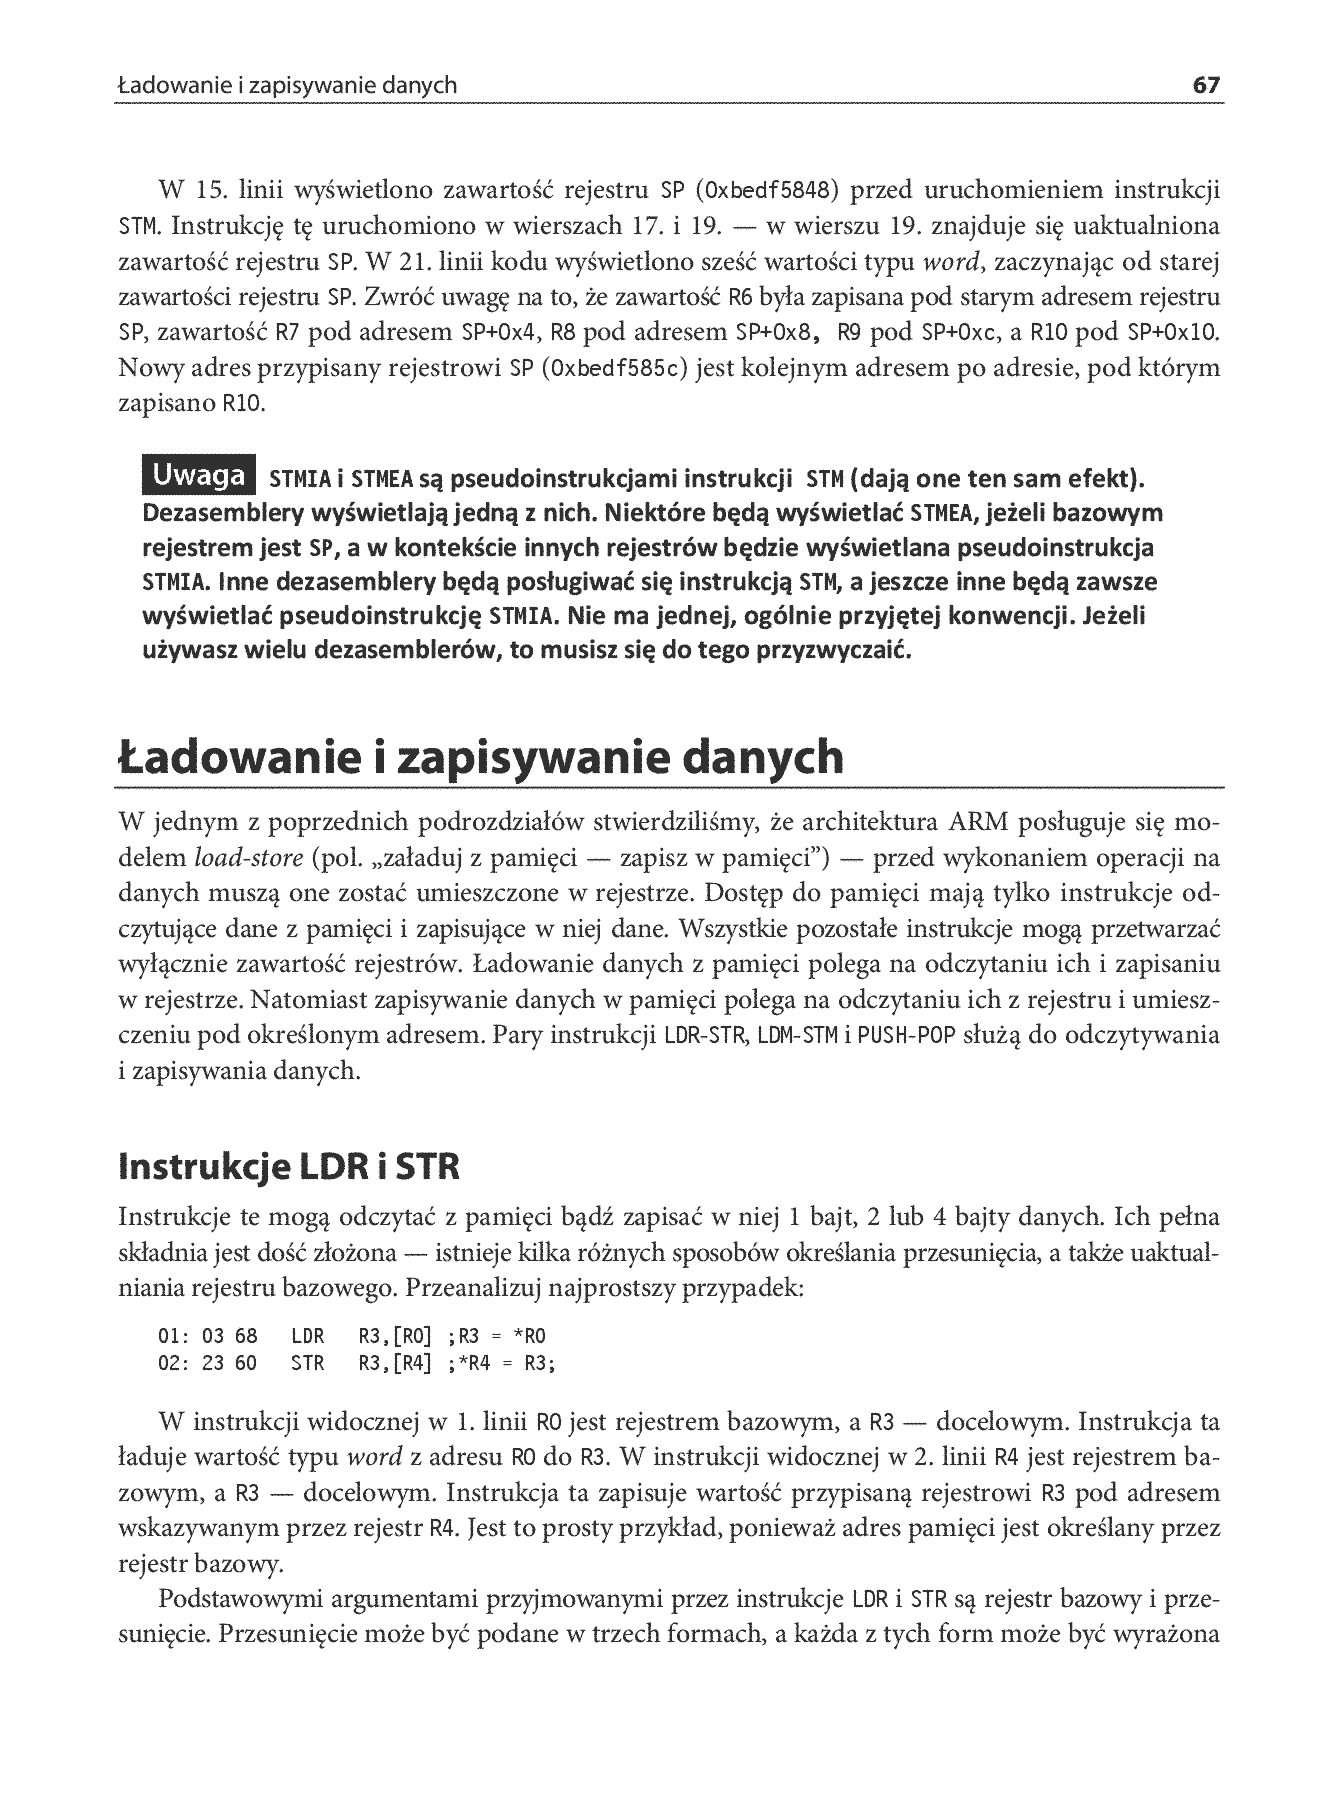
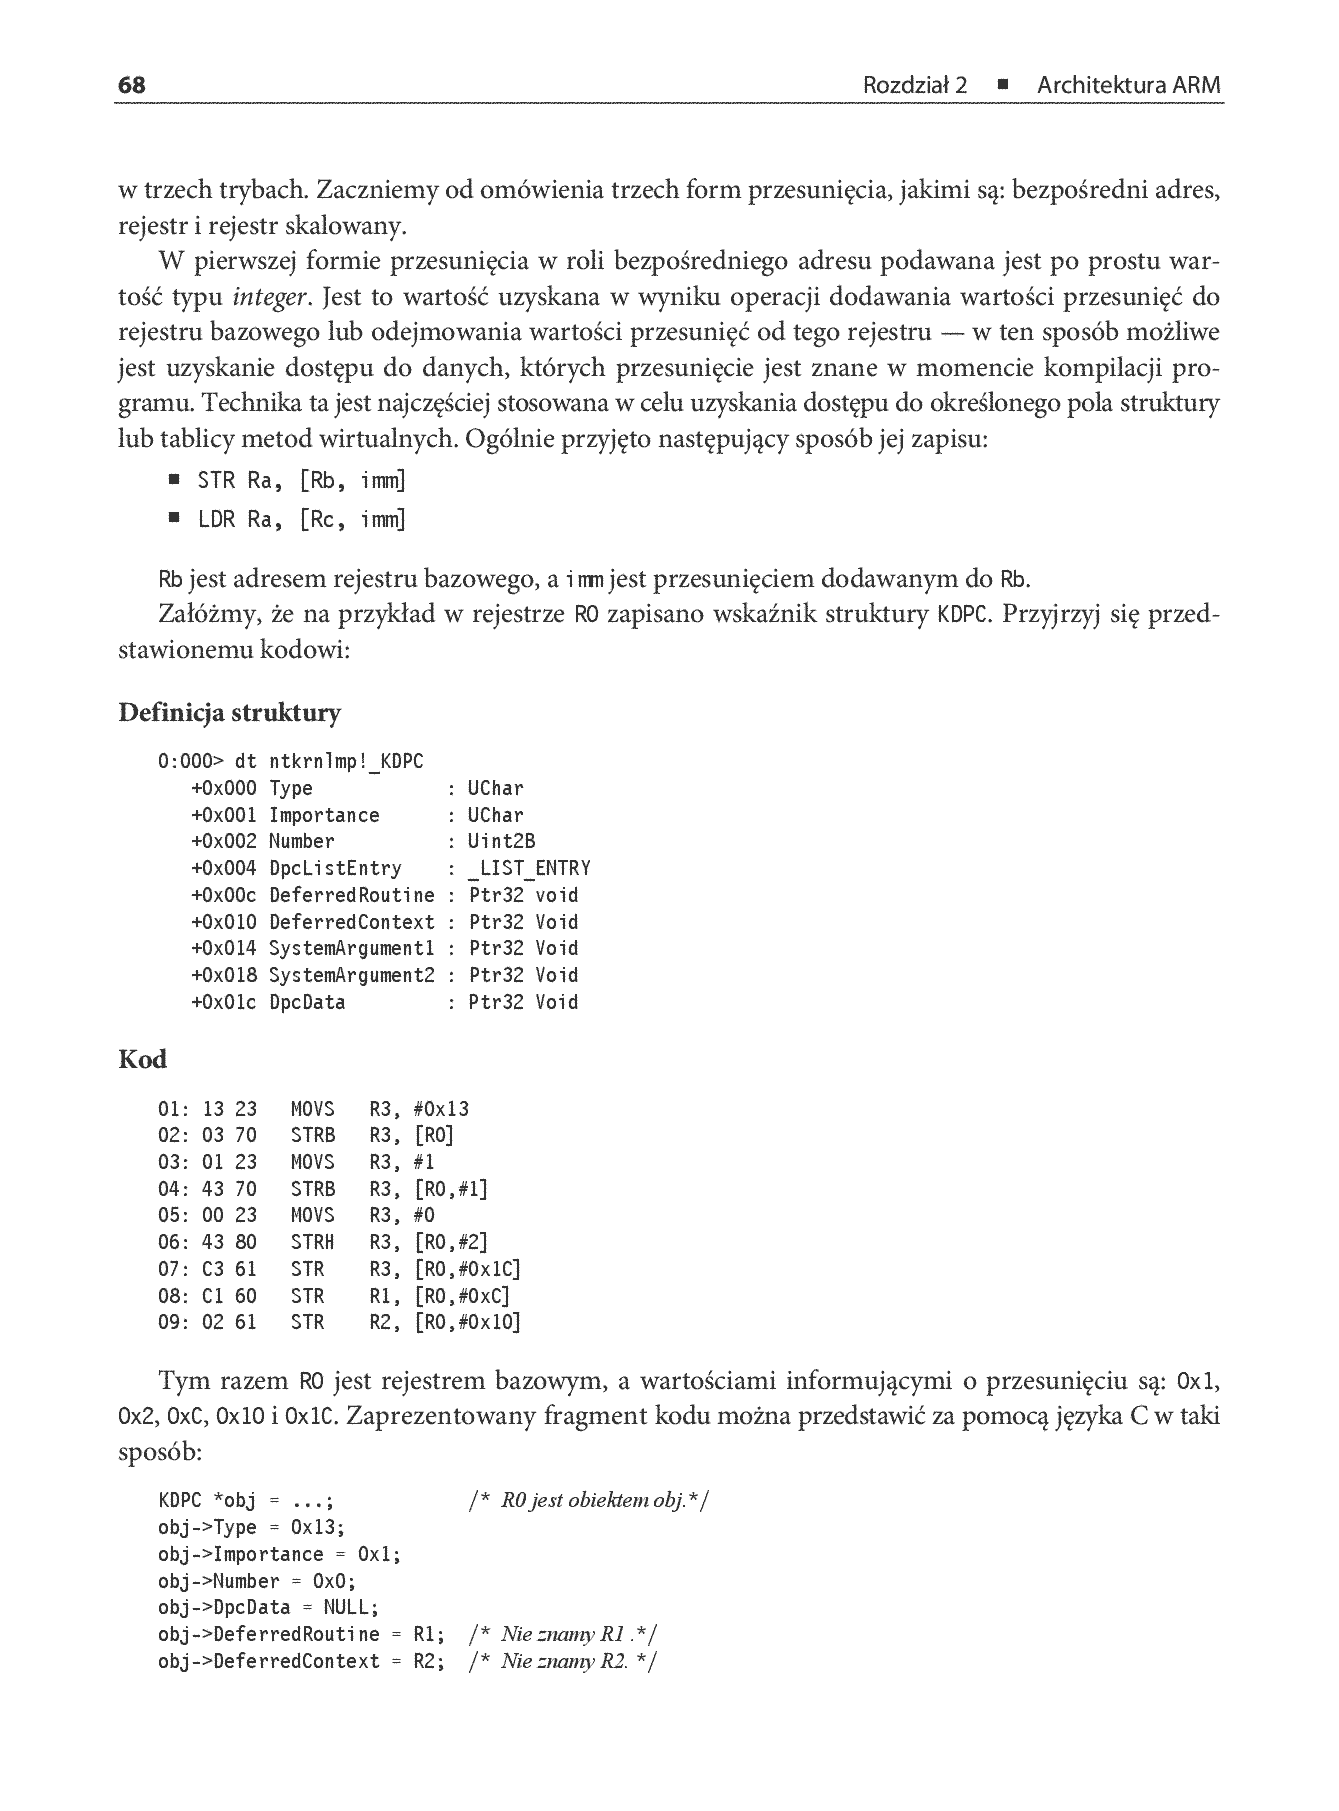
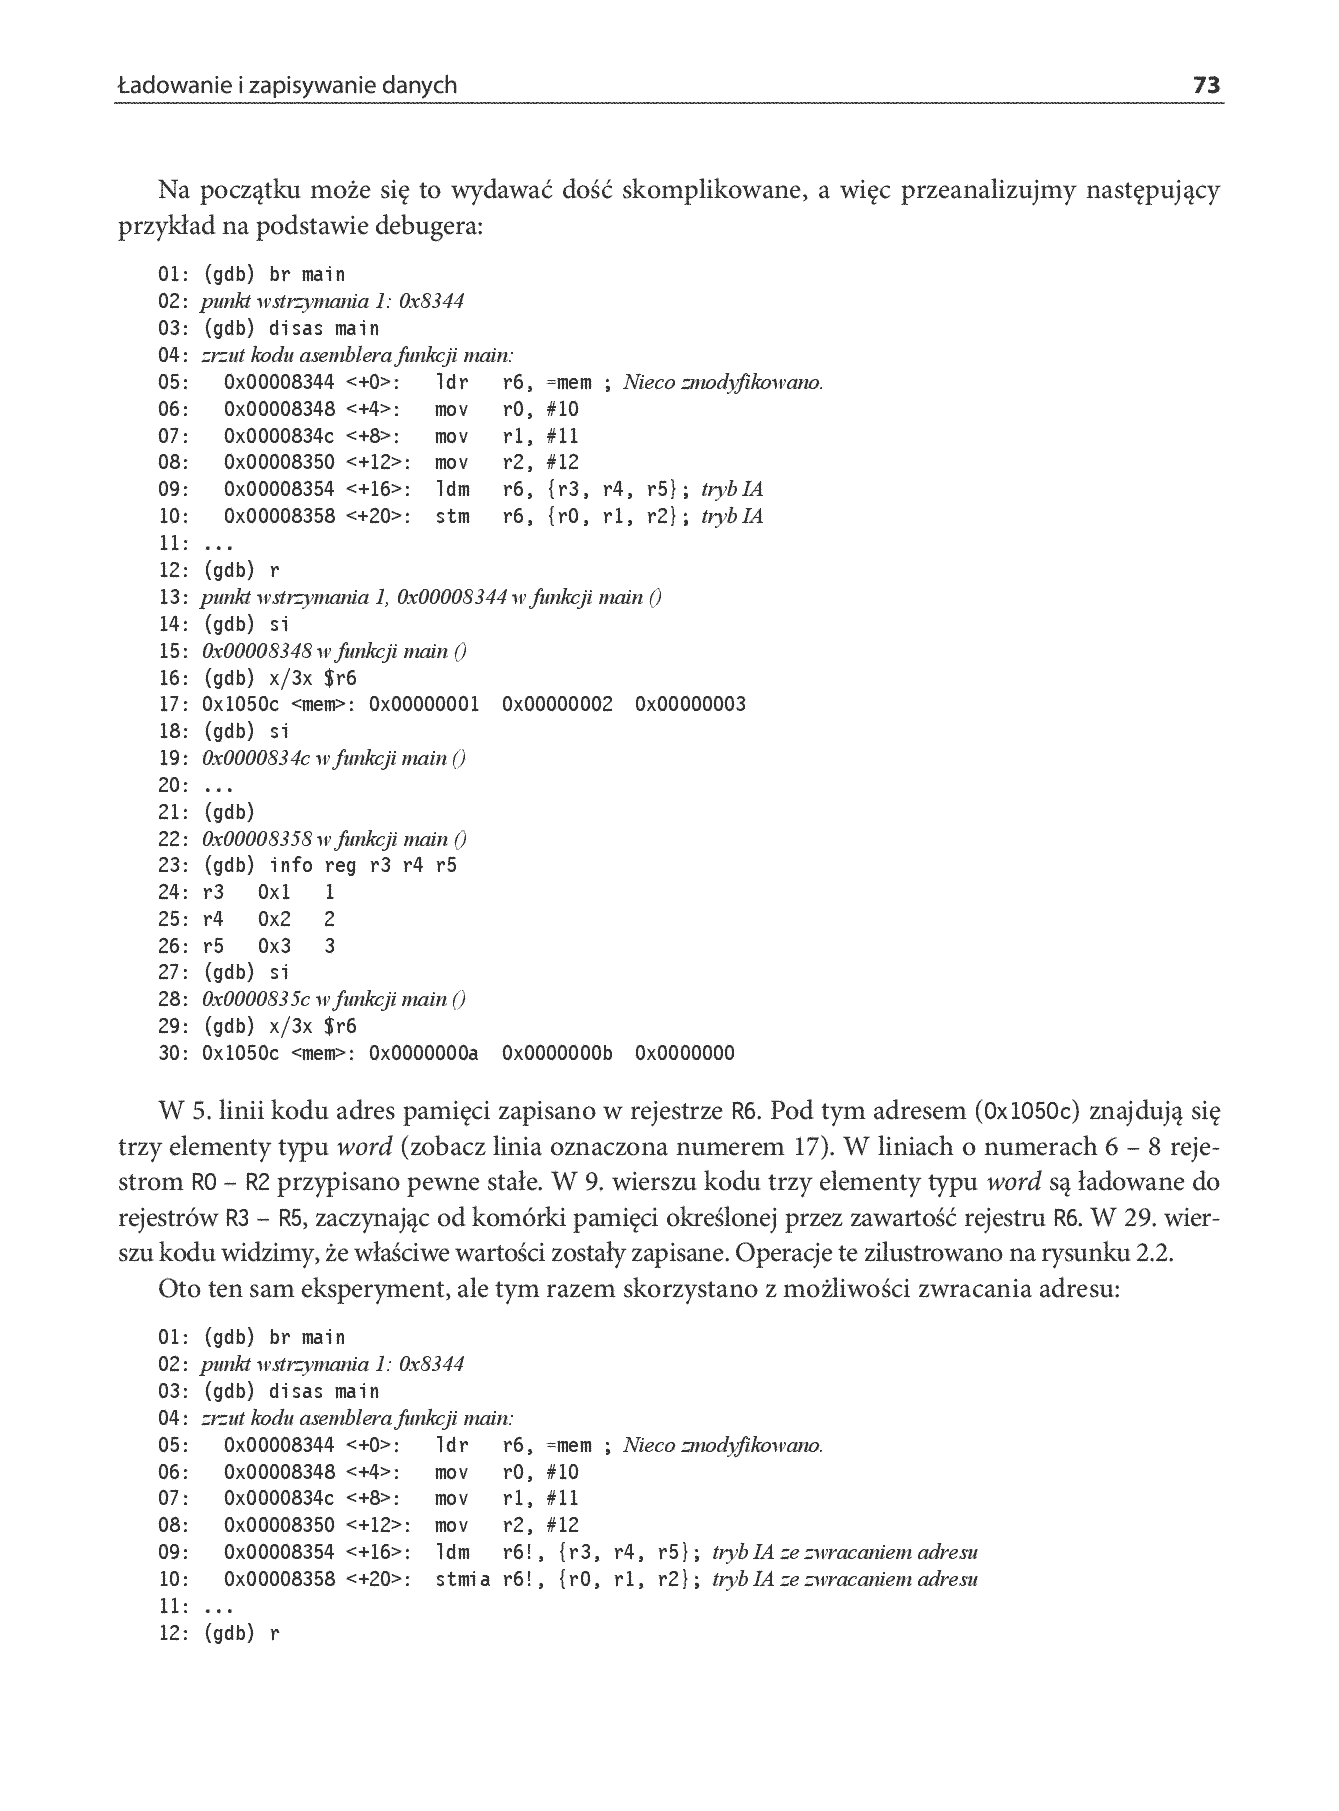
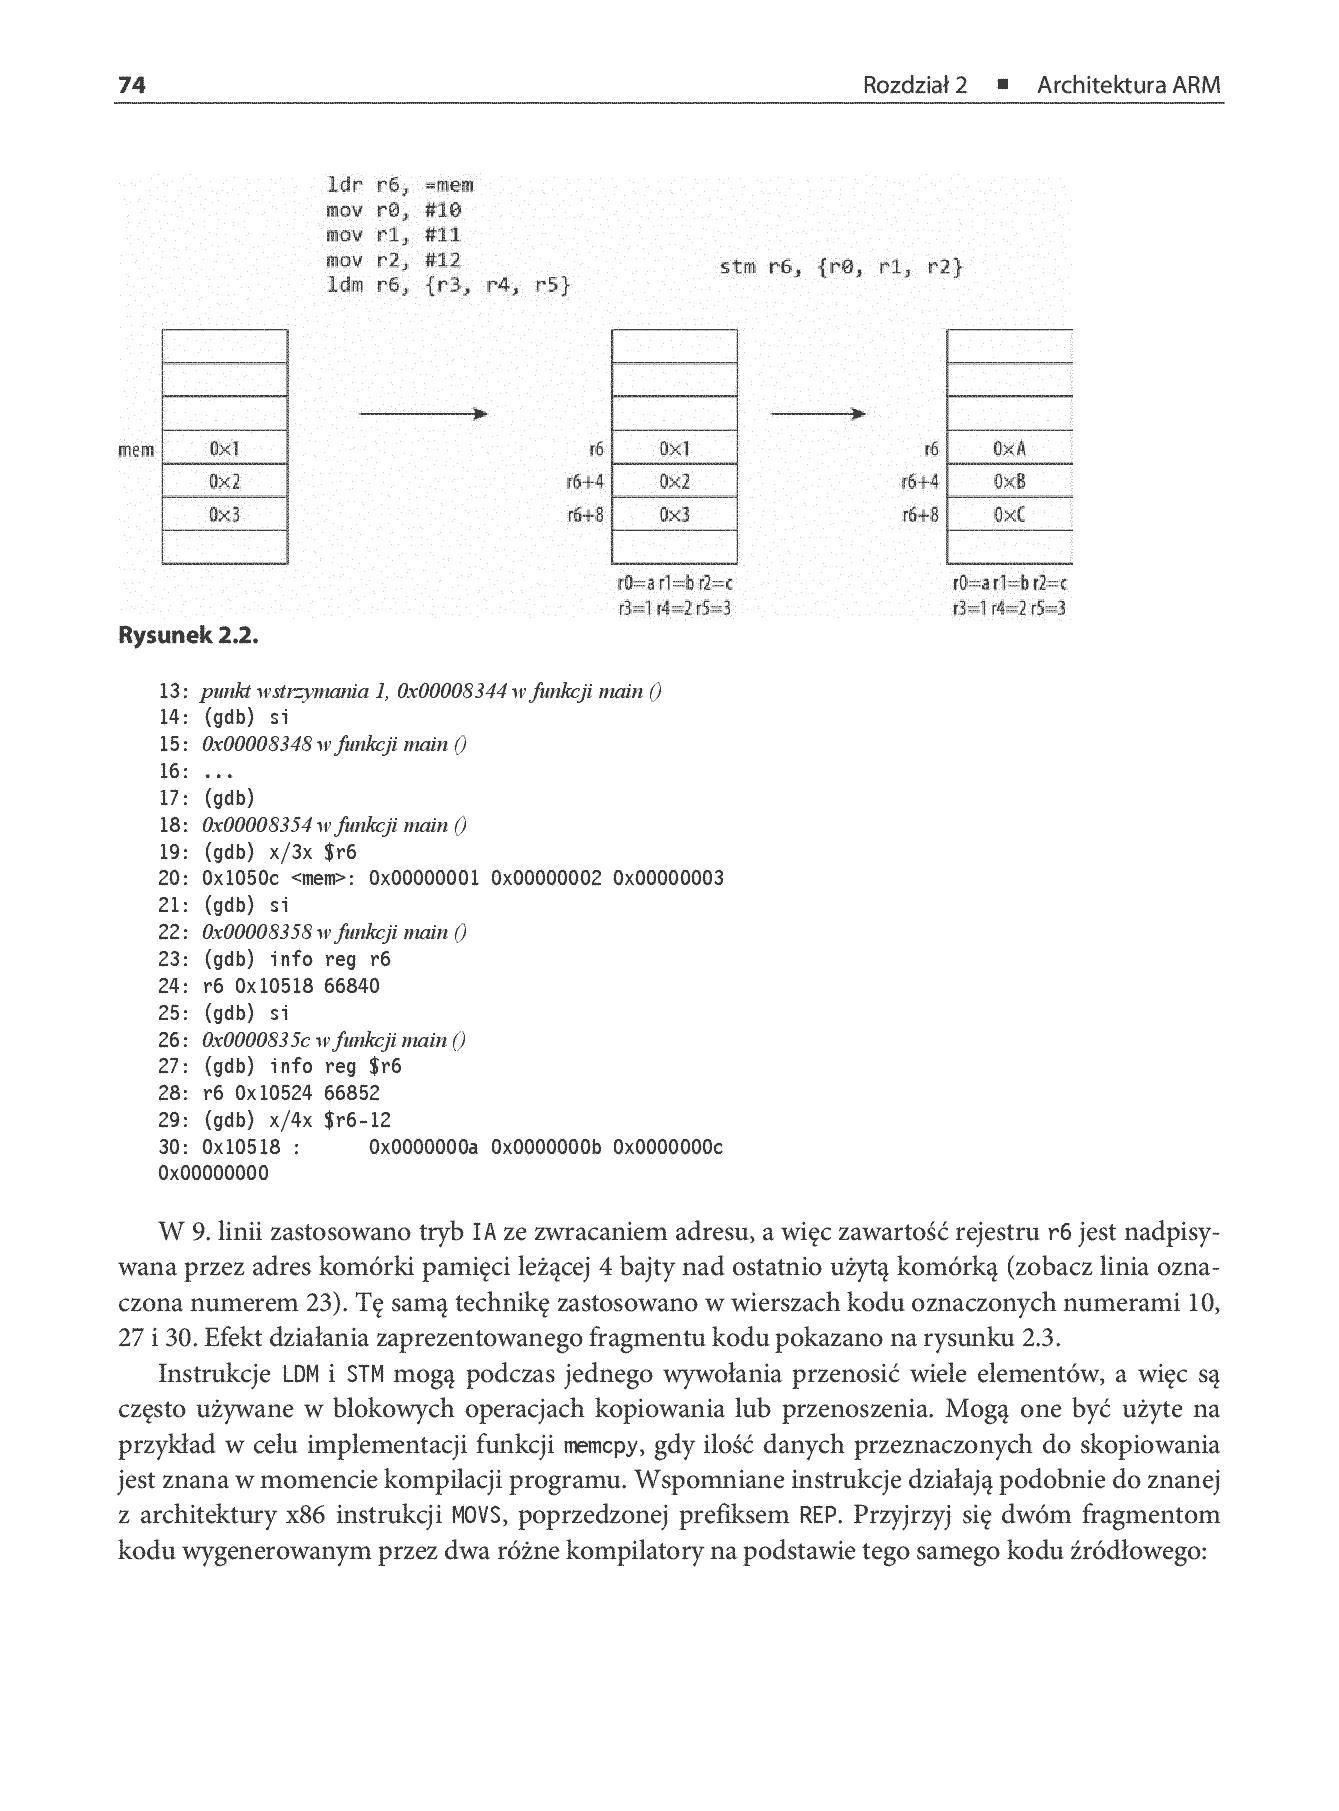
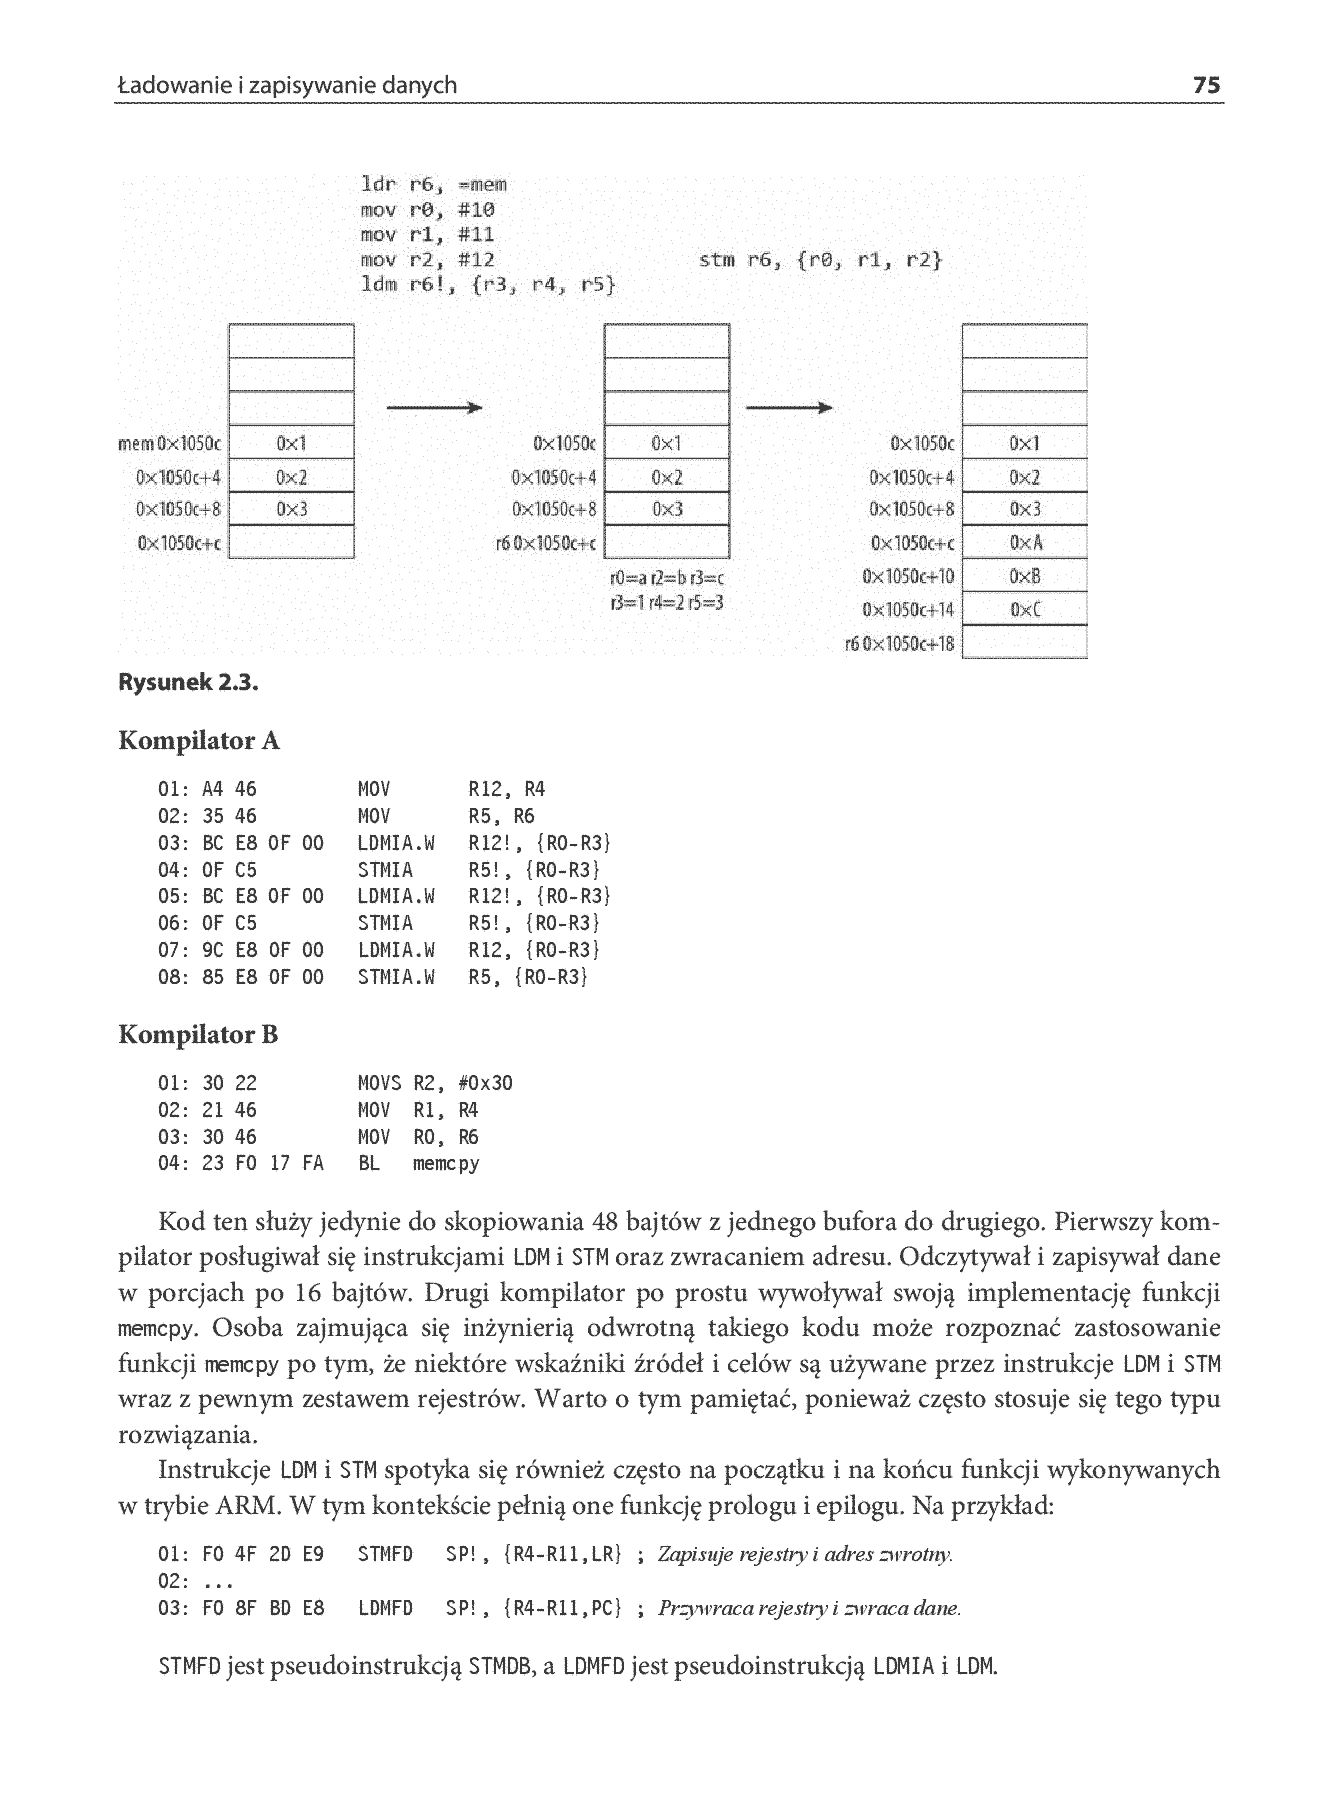
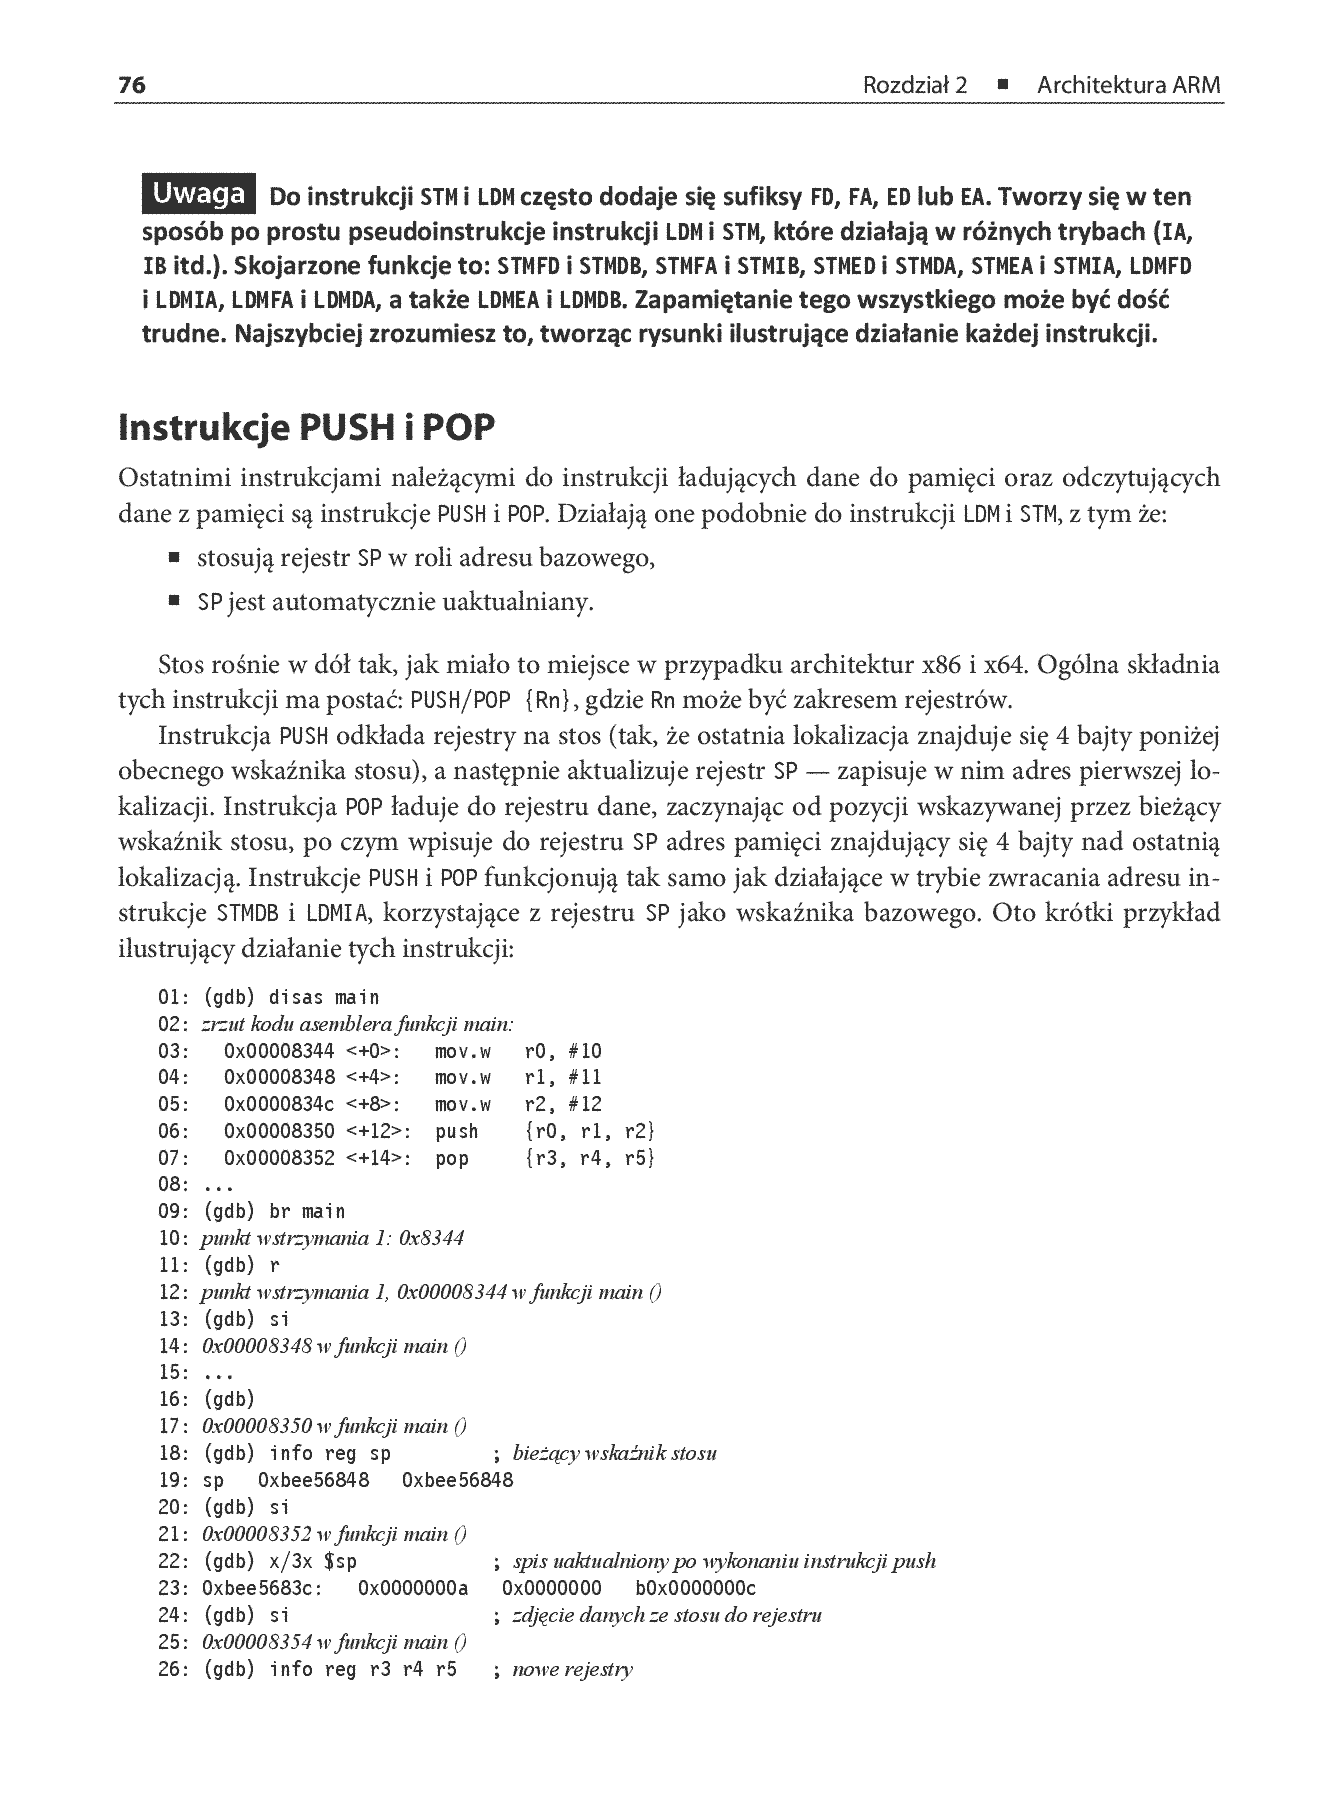
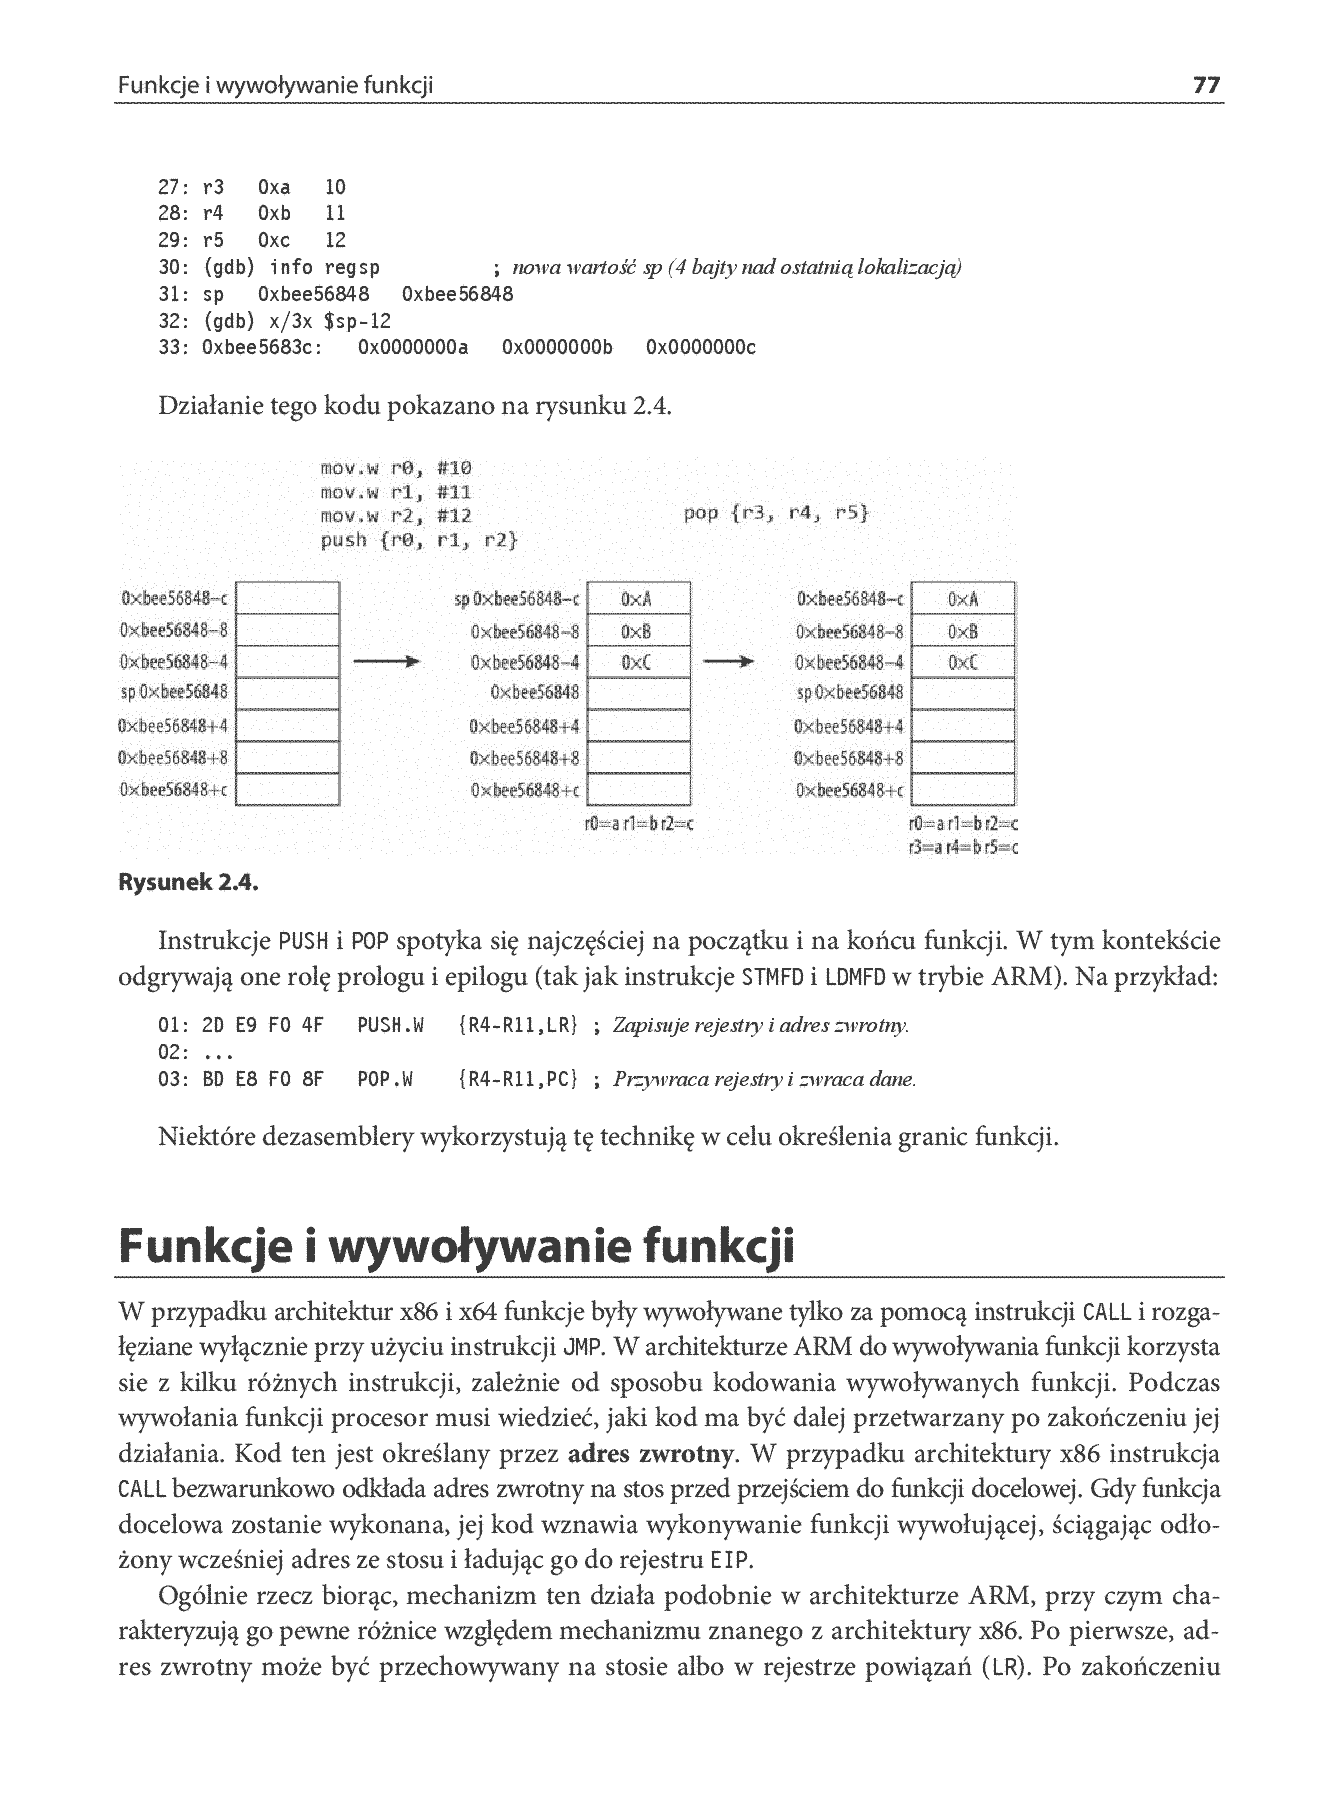
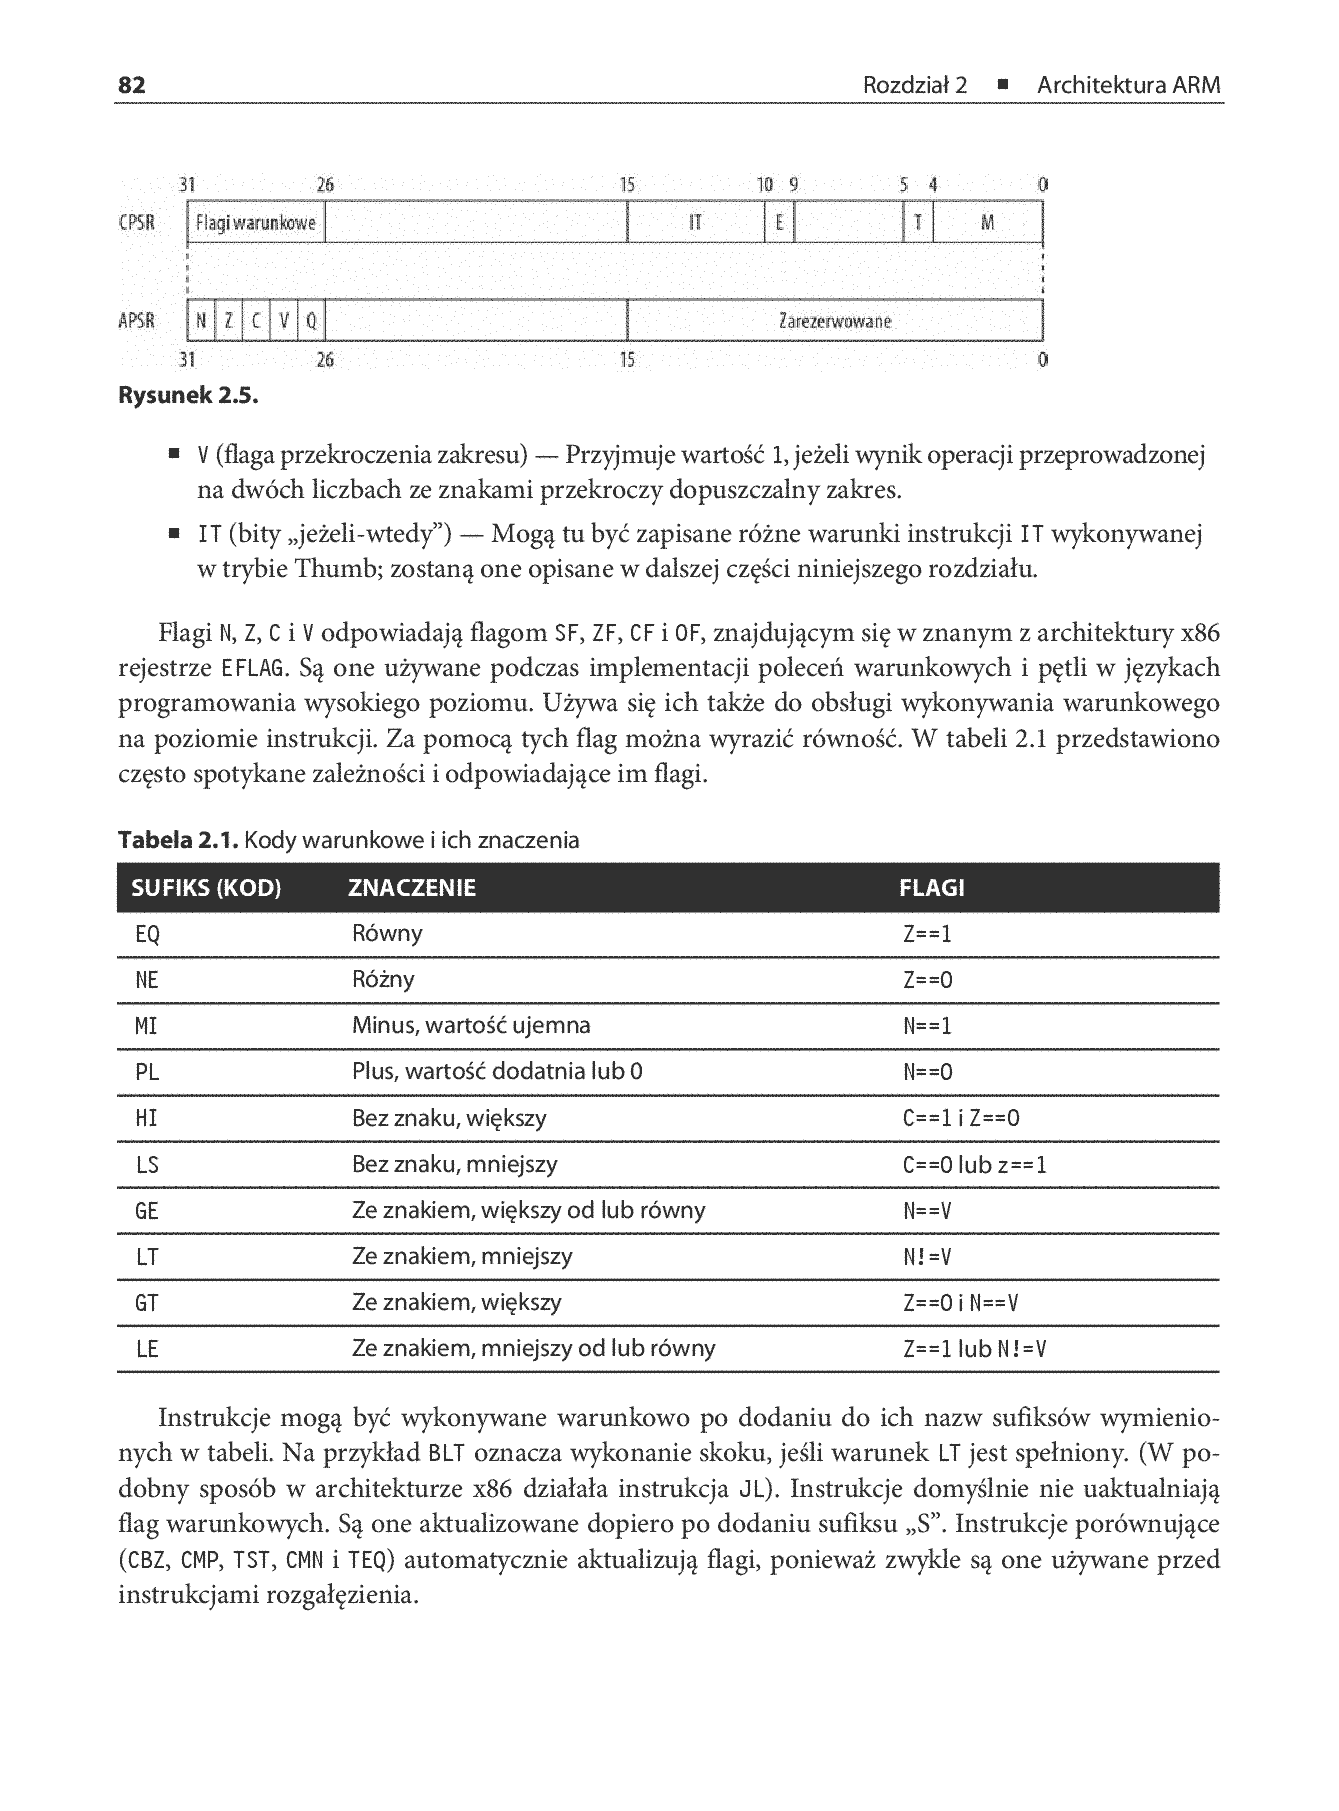
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 1 z 301
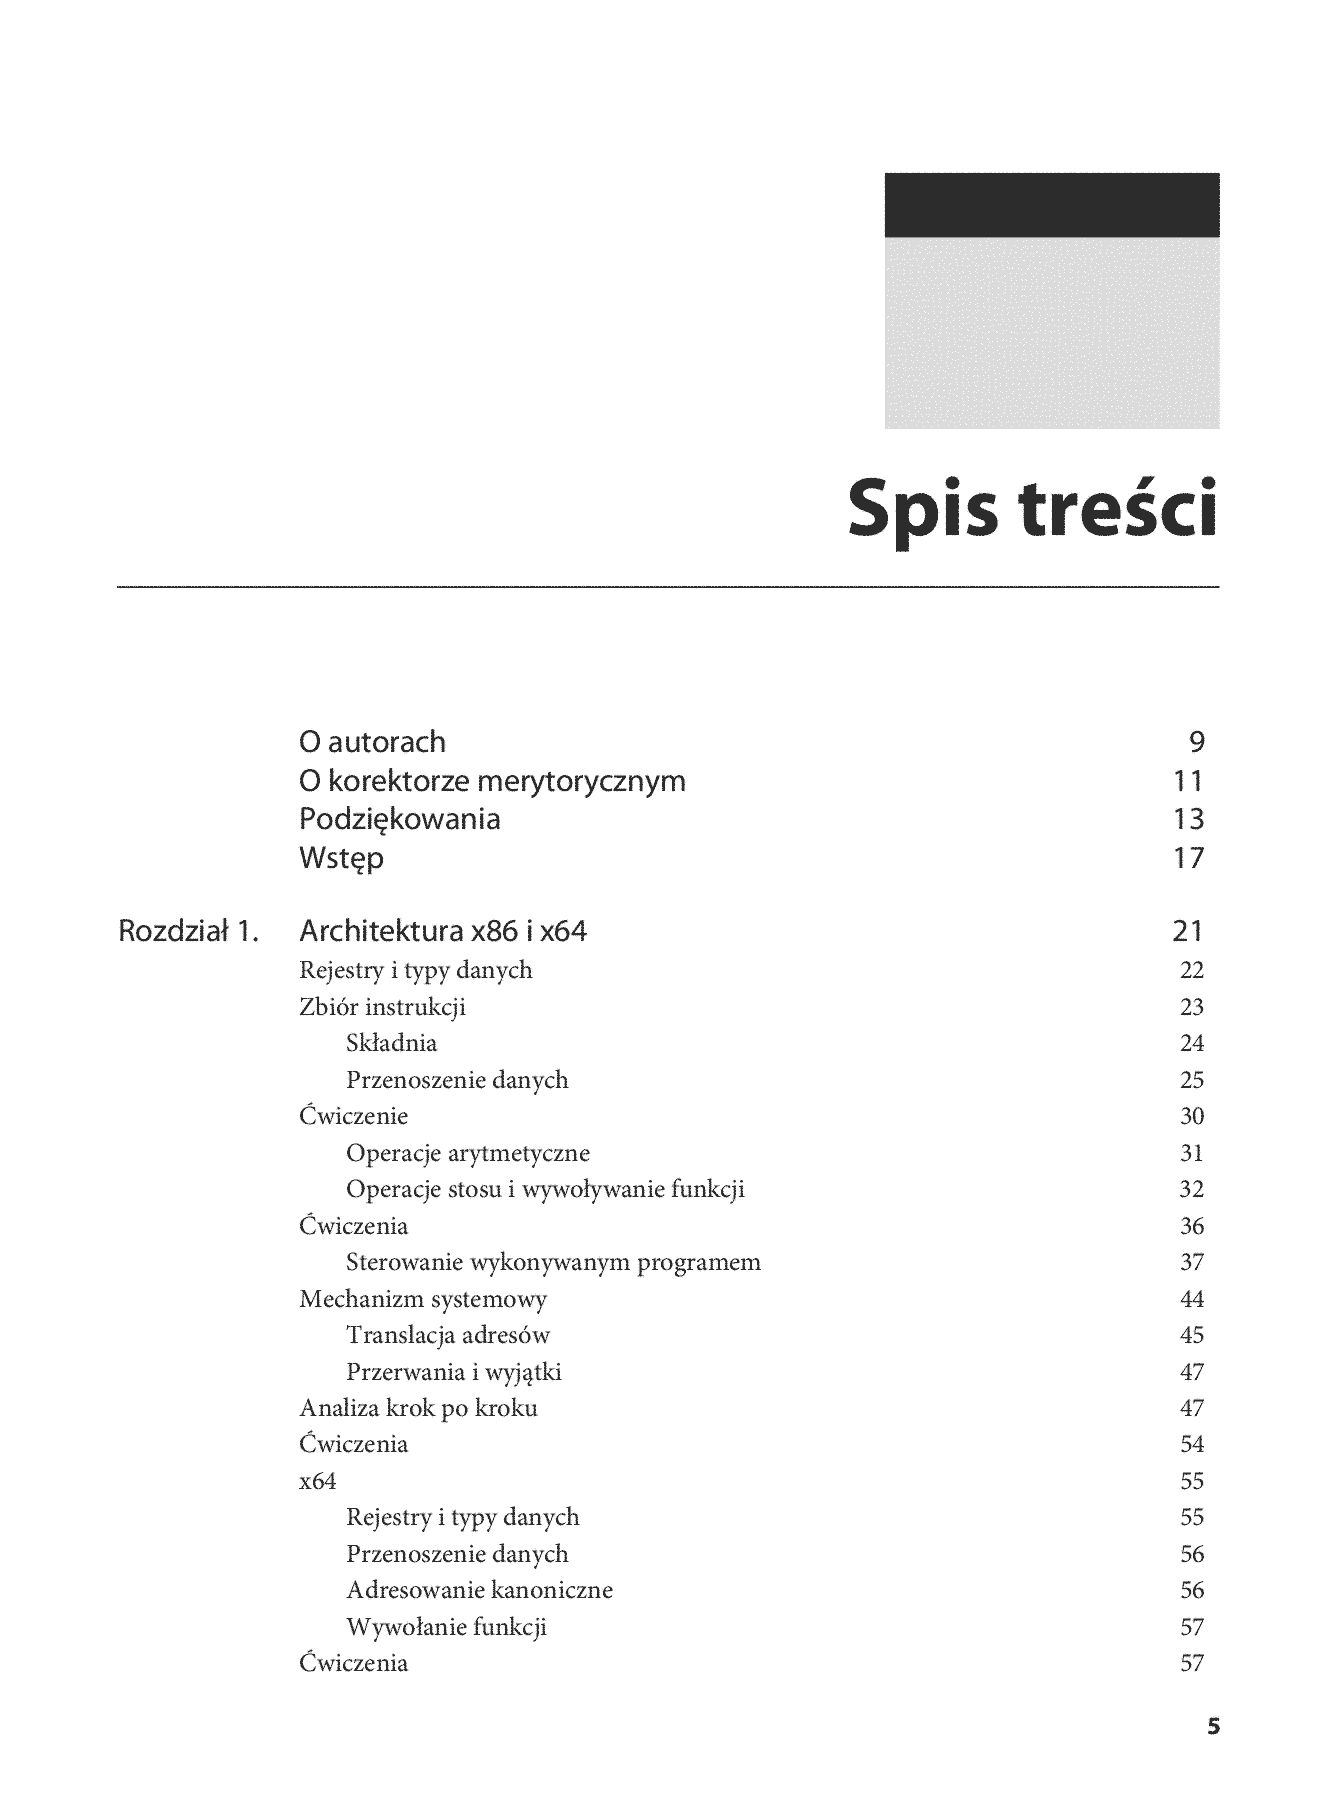
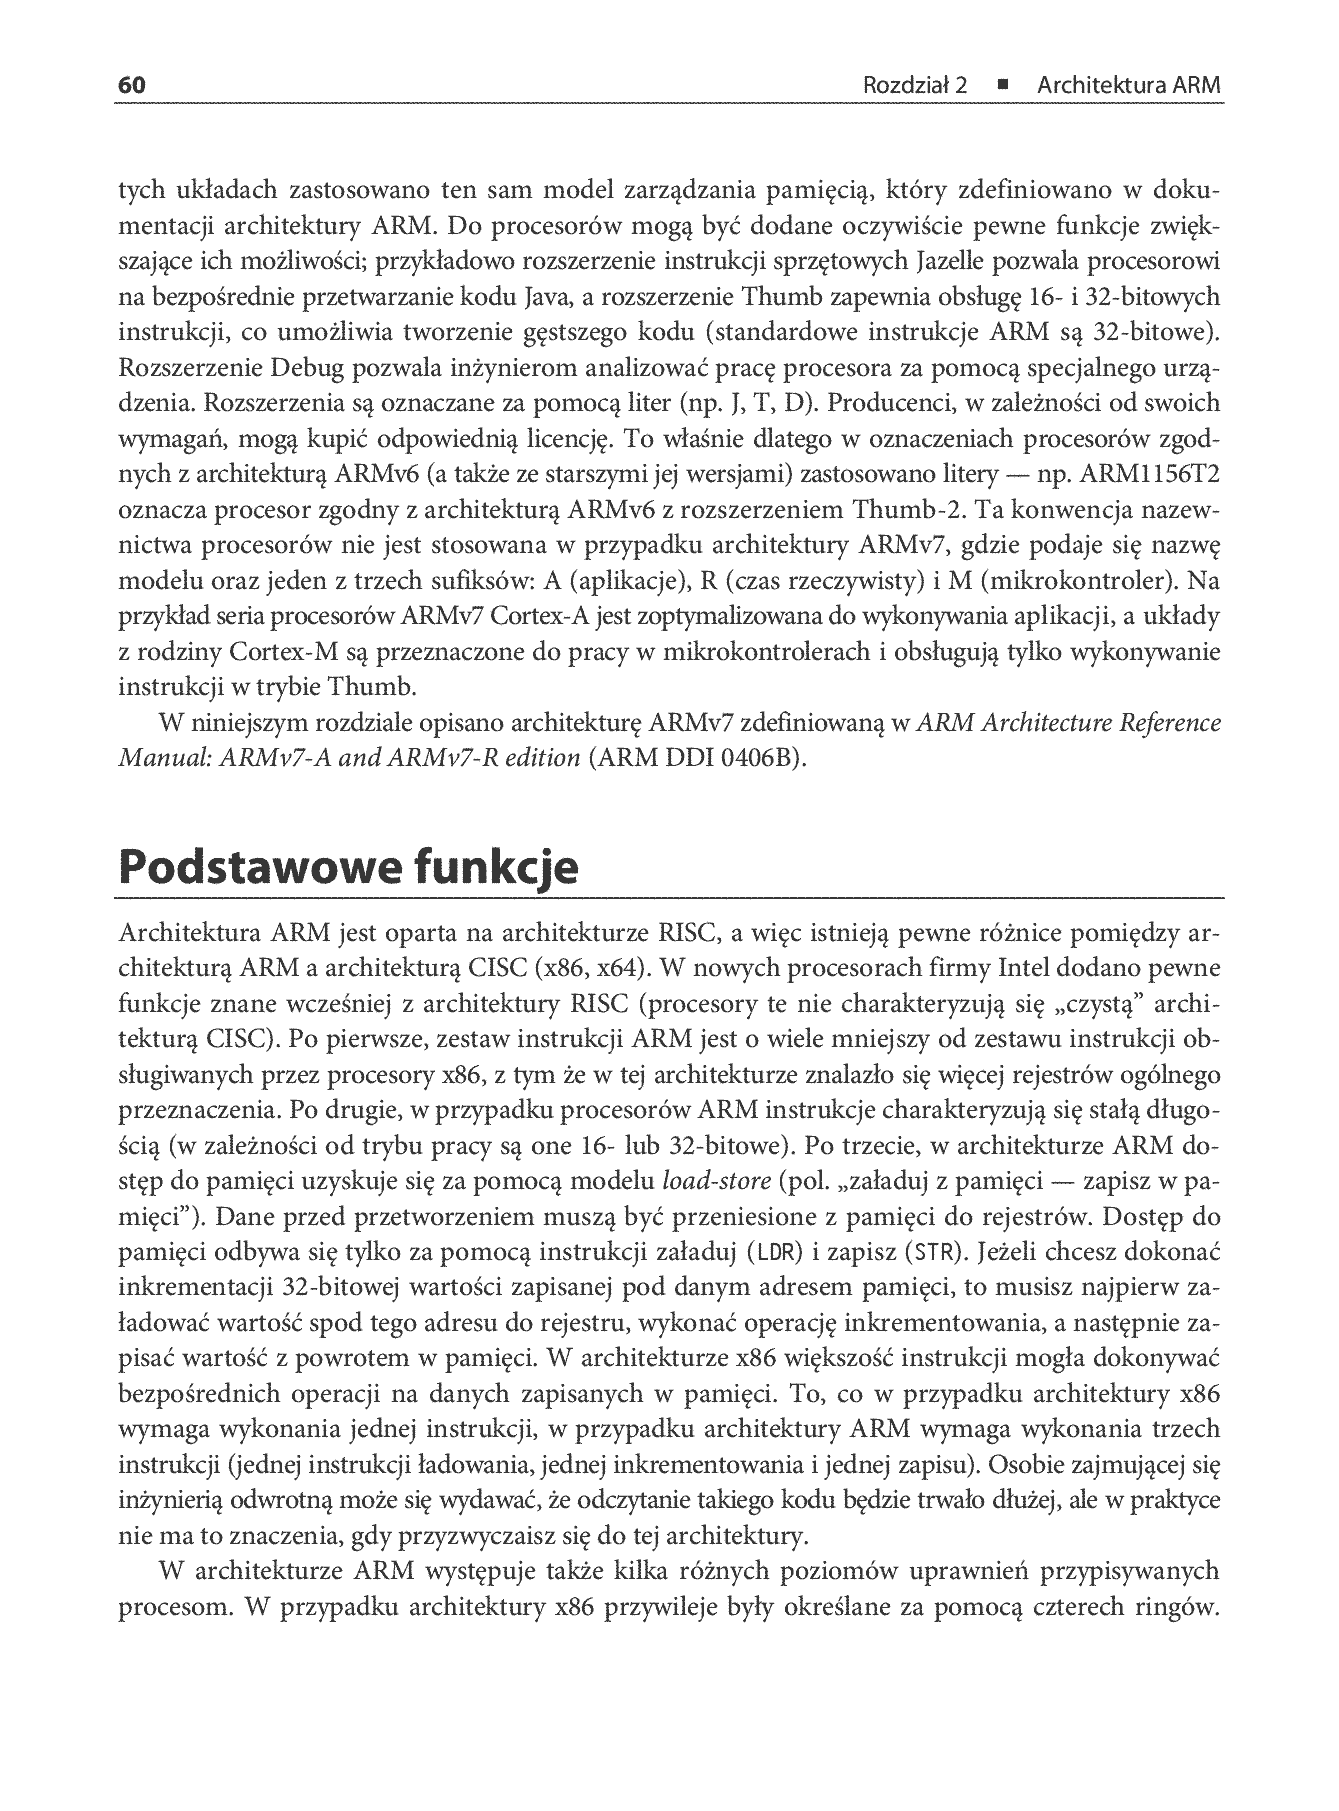
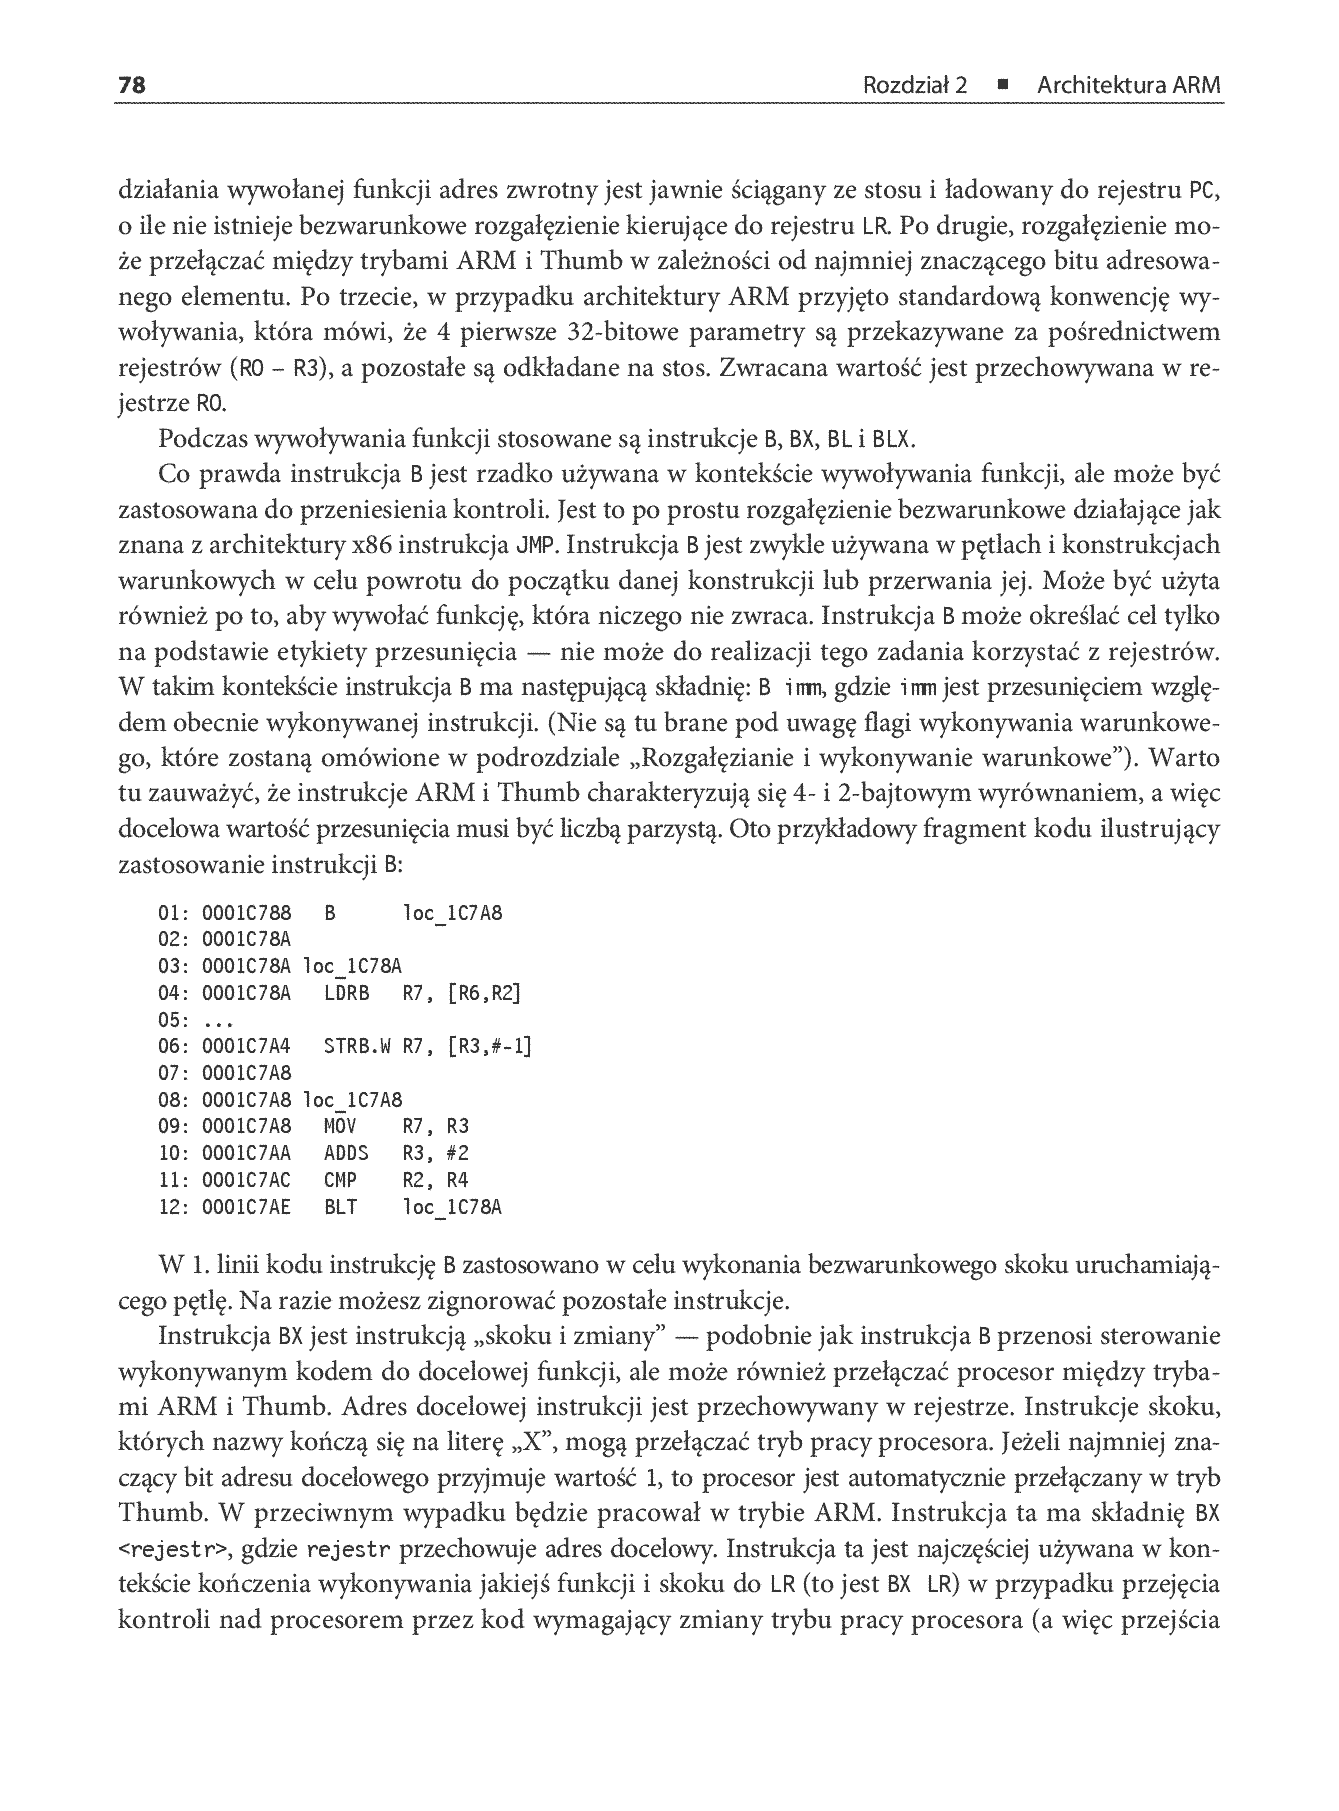
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 2 z 302
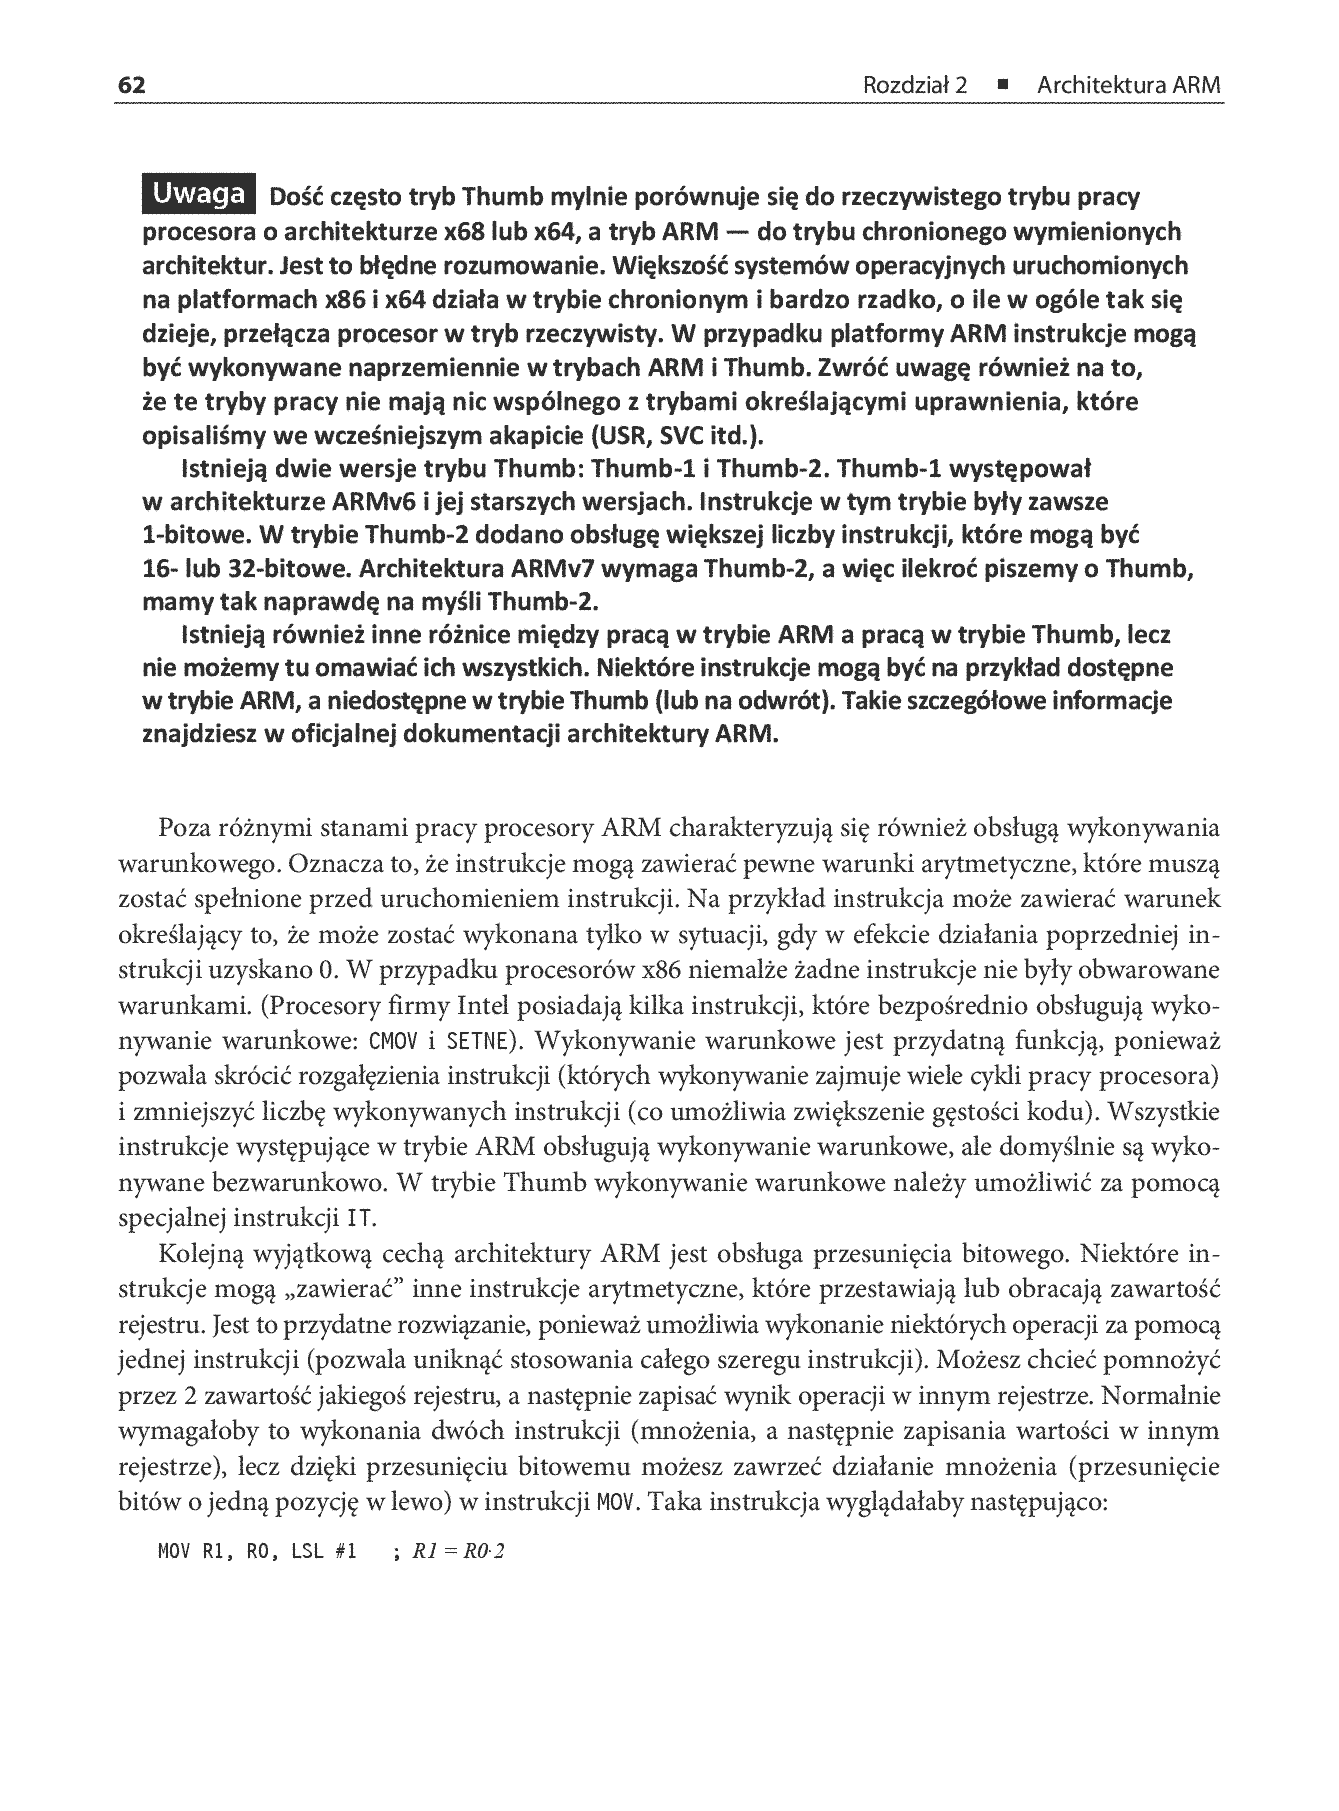
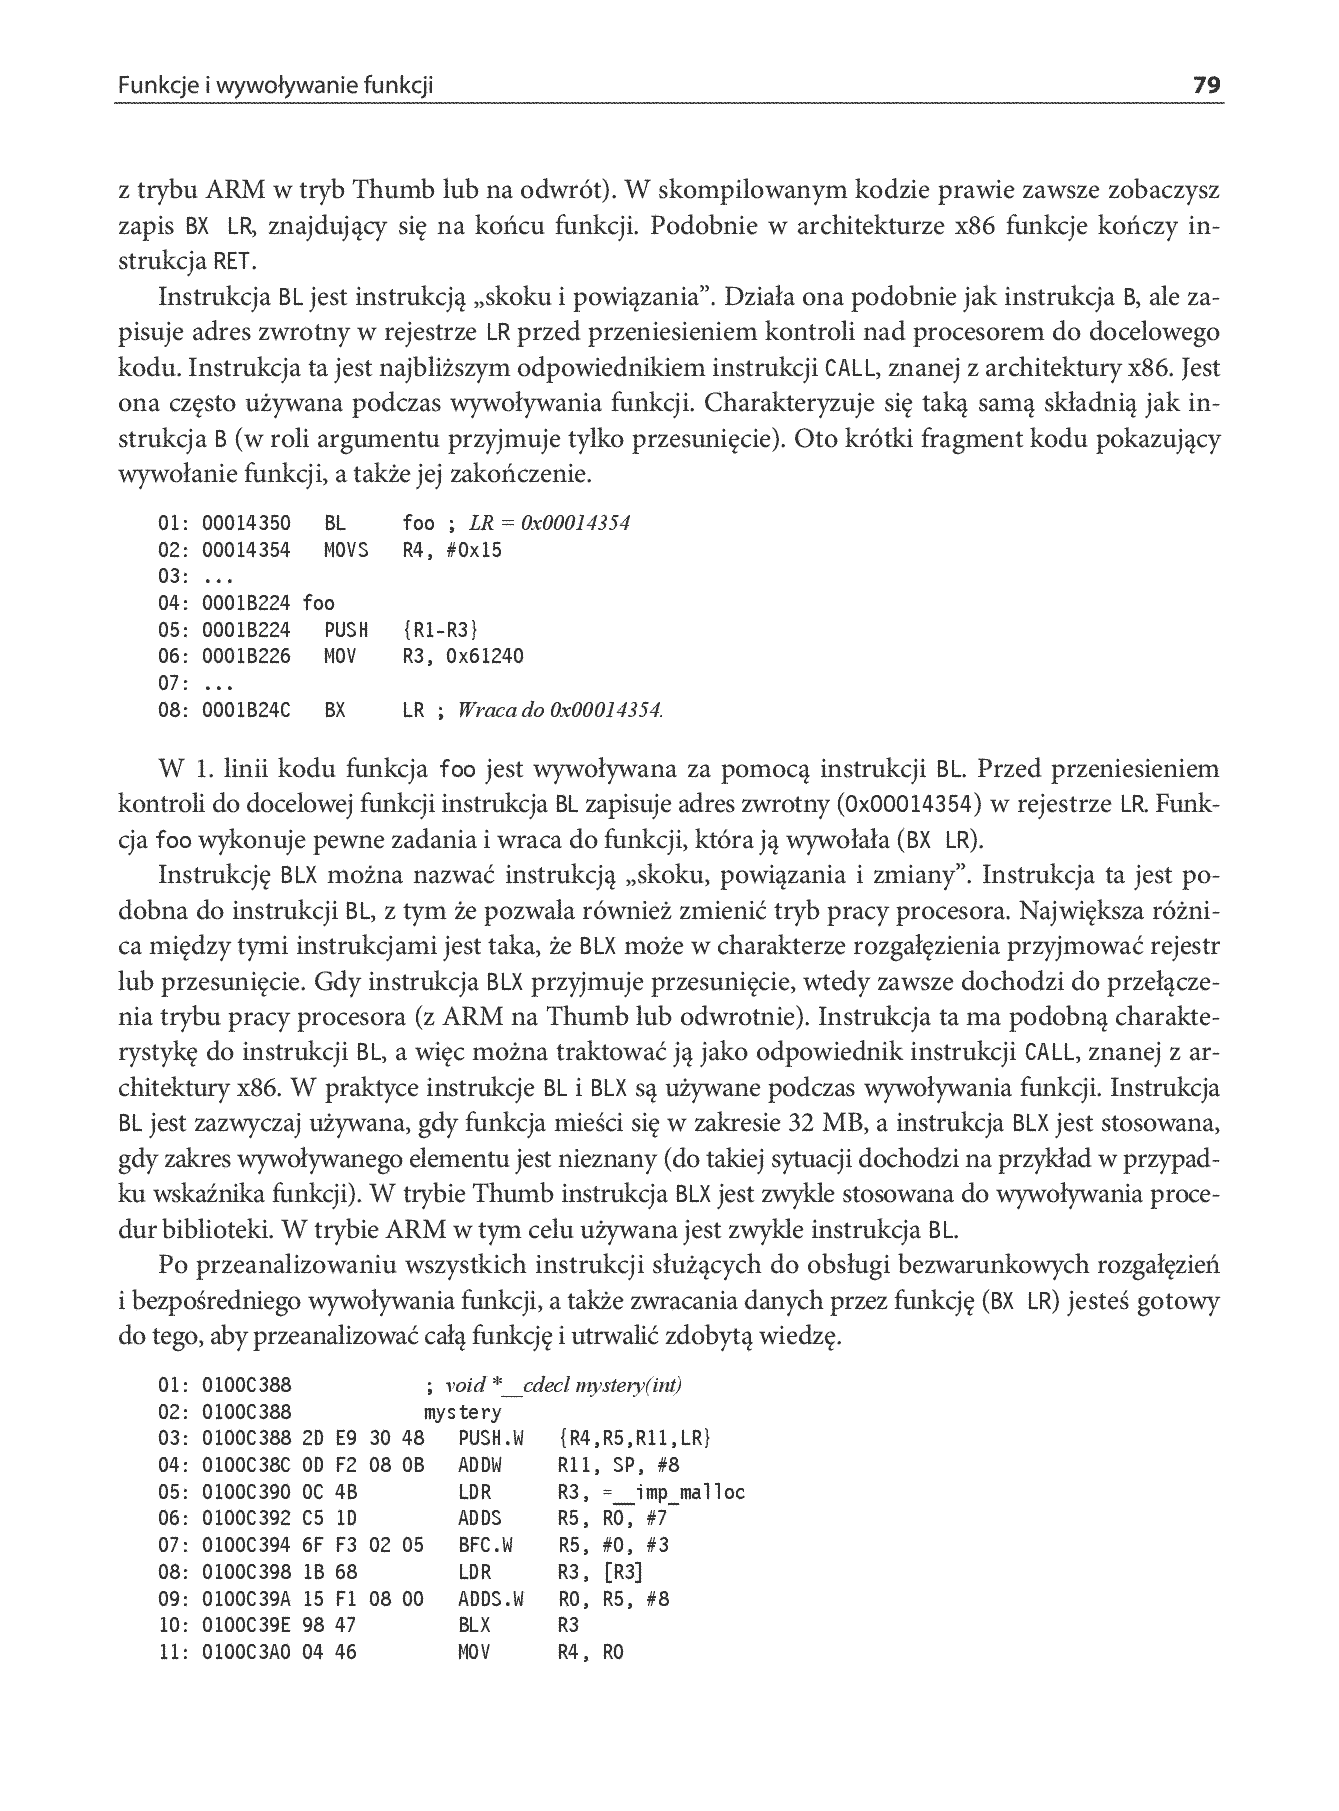
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 3 z 303
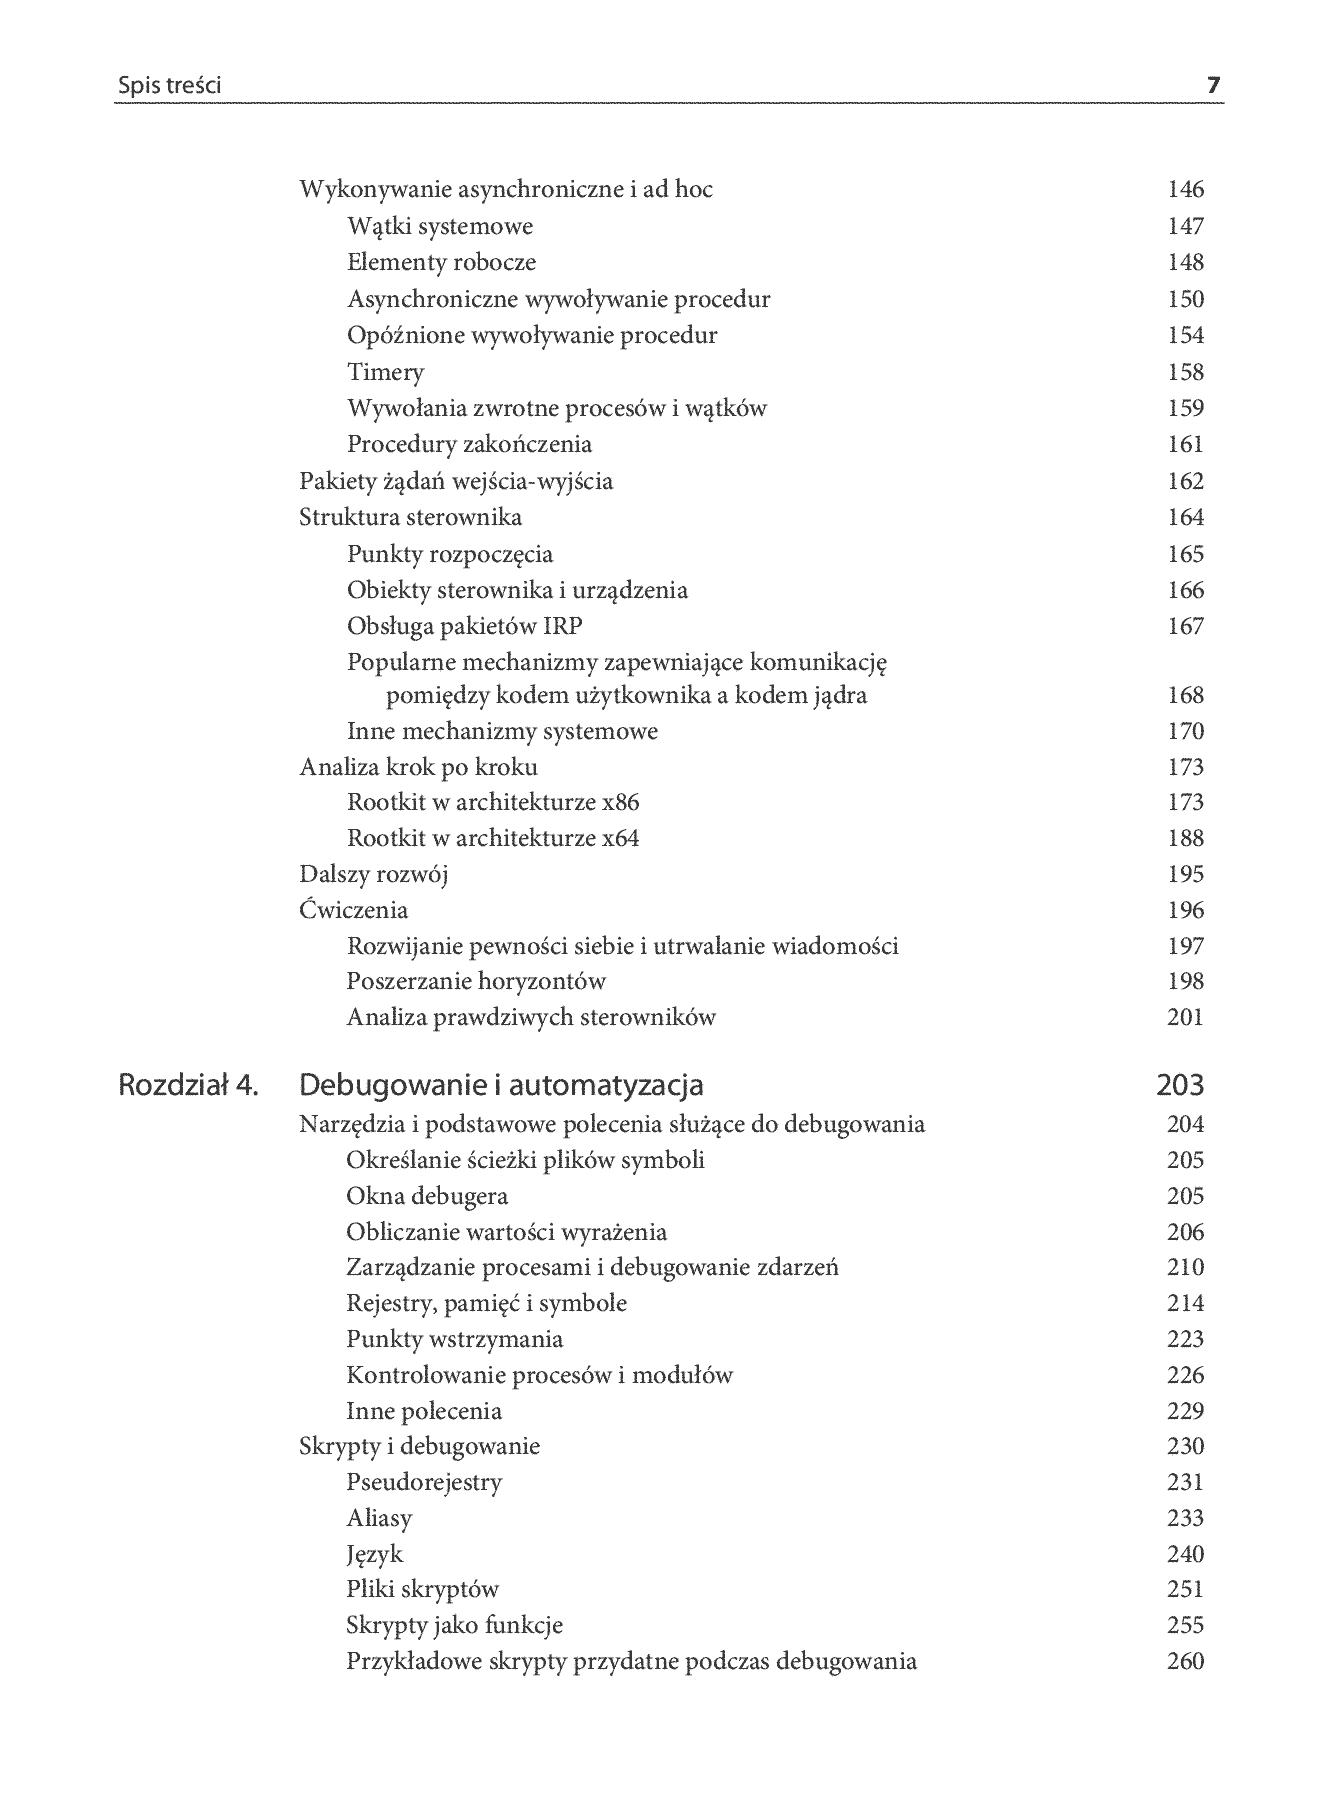
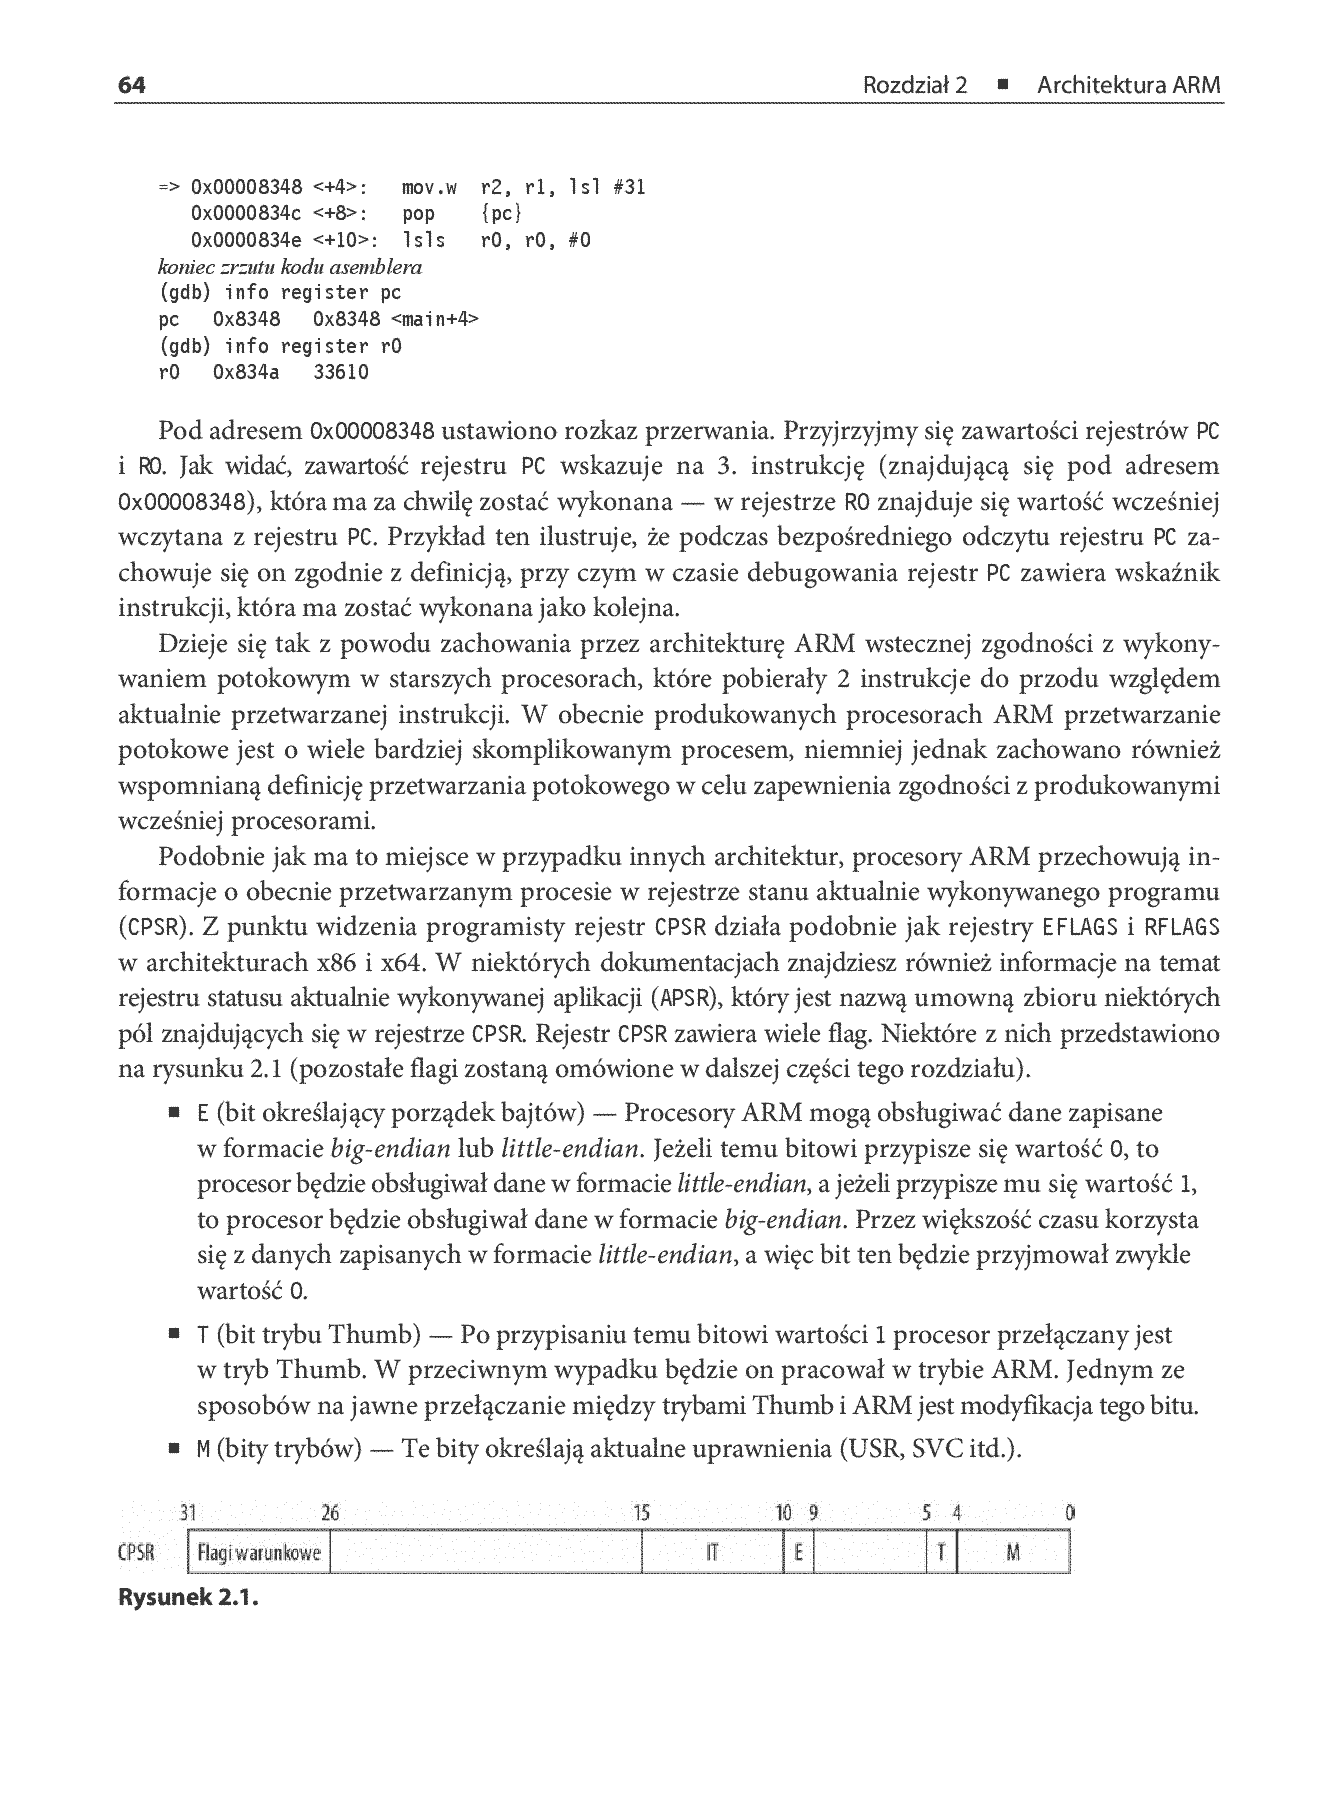
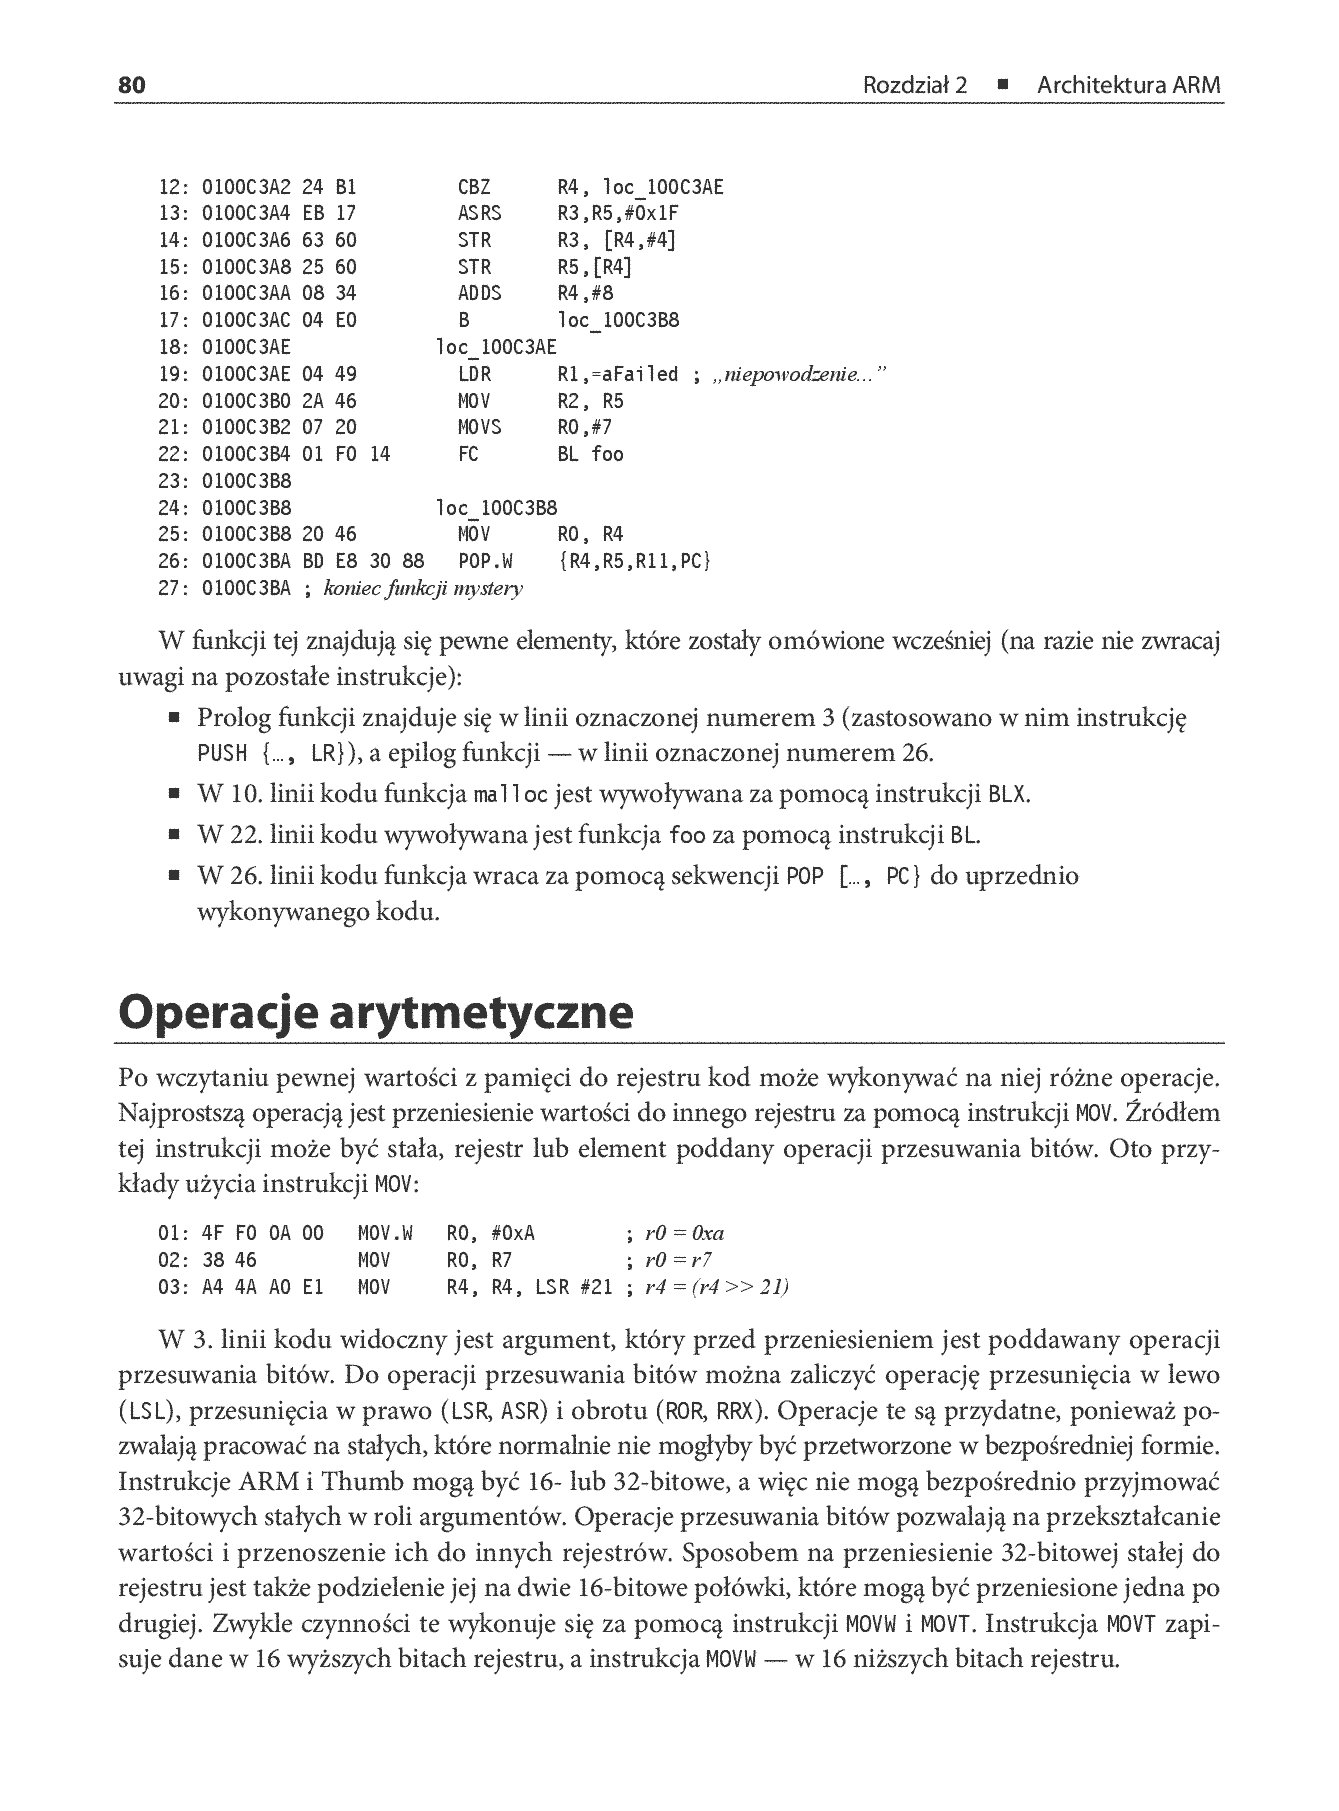
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 4 z 304
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 5 z 305
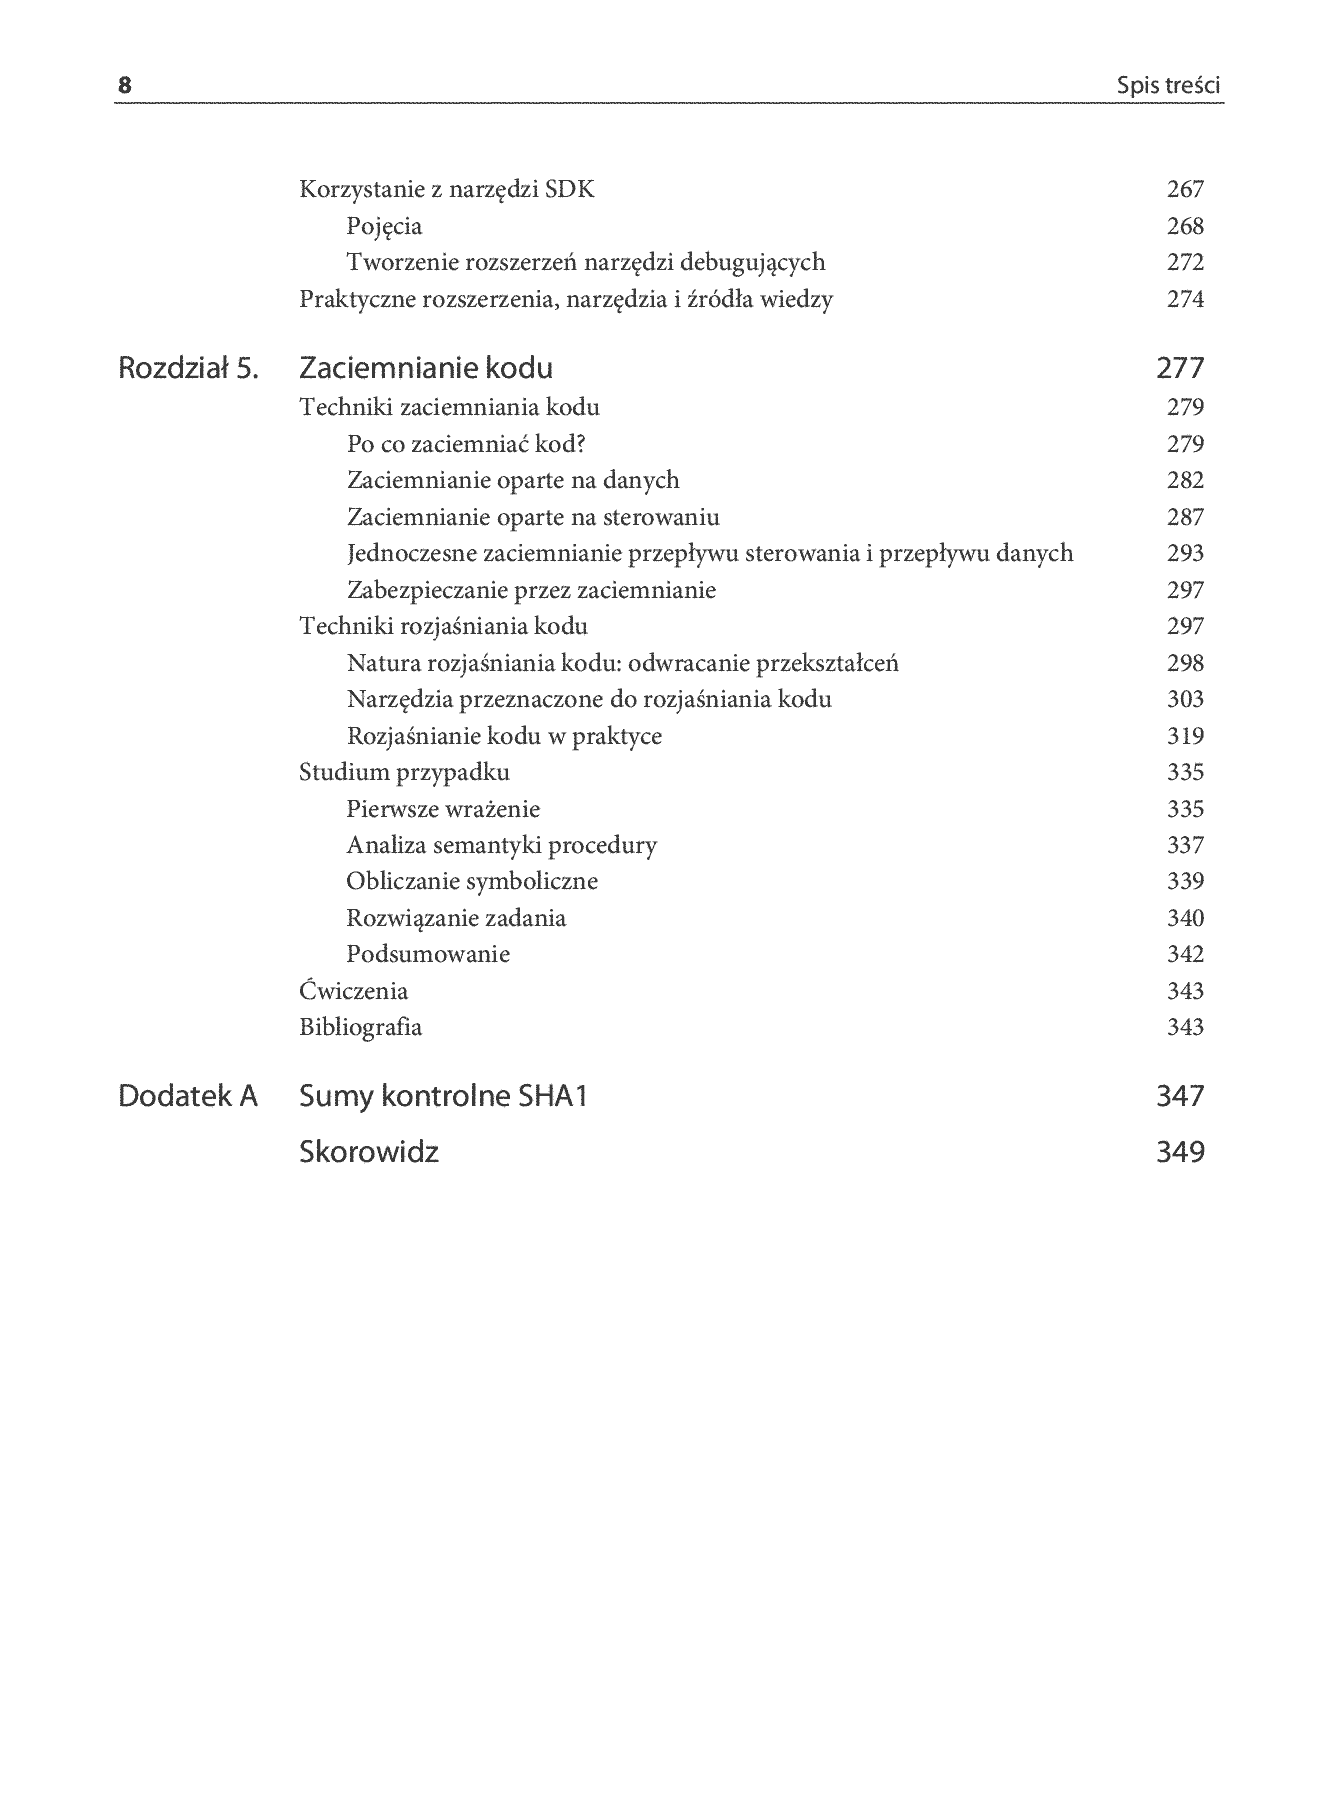
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 6 z 306
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 7 z 307
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 8 z 308
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 9 z 309
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 10 z 3010
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 11 z 3011
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 12 z 3012
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 13 z 3013
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 14 z 3014
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 15 z 3015
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 16 z 3016
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 17 z 3017
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 18 z 3018
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 19 z 3019
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 20 z 3020
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 21 z 3021
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 22 z 3022
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 23 z 3023
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 24 z 3024
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 25 z 3025
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 26 z 3026
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 27 z 3027
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 28 z 3028
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 29 z 3029
  • Fragment „Inżynieria odwrotna w praktyce. Narzędzia i techniki” — strona 30 z 3030

Opis

Inżynieria odwrotna pozwoli Ci na walkę z hakerami i rootkitami.

Na użytkowników globalnej sieci czekają coraz wymyślniejsze pułapki. Każdego dnia grozi im zarażenie oprogramowaniem szpiegującym, rozsyłającym niechciane wiadomości lub wykorzystującym moc obliczeniową procesora do nieznanych celów. Wykrywanie tego typu zagrożeń i przeciwdziałanie im wymaga dogłębnej analizy niechcianego oprogramowania. Jak to zrobić? Na te i wiele innych pytań odpowiedzi dostarczy ta wspaniała książka!

Dzięki niej zrozumiesz, jak działają procesory x86, x64 oraz ARM, zgłębisz tajniki jądra systemu Windows oraz poznasz najlepsze narzędzia, które wspomogą Cię w Twoich działaniach. W trakcie lektury kolejnych stron dowiesz się, jak korzystać z debuggera, jaką strukturę mają sterowniki oraz czym są pakiety żądań wejścia-wyjścia. Następnie dowiesz się, po co zaciemnia się kod oraz jakie narzędzia są do tego potrzebne. Techniką odwrotną do zaciemniania jest rozjaśnianie kodu. Zastanawiasz się, które narzędzia są skuteczniejsze? Przekonaj się sam! Ta pasjonująca lektura dostarczy Ci mnóstwo wiedzy na temat działania oprogramowania.
  • Odkryj nowatorskie, usystematyzowane podejście do inżynierii zwrotnej oparte na analizie prawdziwego złośliwego oprogramowania.
  • Poznaj szczegóły trzech najpopularniejszych architektur: x86, x64 i ARM.
  • Zapoznaj się ze szczegółowo omówionymi zagadnieniami związanymi z jądrem systemu Windows oraz sterownikami działającymi w trybie jądra, które zostały opatrzone przykładowymi analizami prawdziwych rootkitów oraz ćwiczeniami.
  • Opanuj skomplikowane techniki zaciemniania kodu takie jak te, które są stosowane w zabezpieczeniach mających postać maszyny wirtualnej. Dowiedz się jak analizować zabezpieczone programy.
  • Odkryj zaawansowane techniki debugowania i automatyzacji, które przyśpieszą wykonywanie zadań związanych z inżynierią odwrotną.
  • Przyjrzyj się jak profesjonaliści analizują programy. Zastosuj zdobytą wiedzę podczas samodzielnej analizy próbek prawdziwego złośliwego oprogramowania.

Dowiedz się, jak działają exploity, wirusy, rootkity! Ich działanie można w pełni zrozumieć tylko poprzez inżynierię odwrotną...

Linki do księgarni są linkami partnerskimi Grupy Helion i Księgarni PWN (przez sieć Adtraction). Ceny i dostępność pochodzą z oferty wydawcy i mogą się zmienić.