Marcin Mazureknarzędzia online · artykuły · księgarniaRSS
Okładka: Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie IIITylna okładka: Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III

Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III

Autor: Gerard Johansen

Tłumacz: Piotr Fabijańczyk

ostatnie sztuki

Helion

60,39 zł 99,00 zł -39%

Kup w księgarni Helion

Gdzie kupić

SklepWydanieCena
Helion.plksiążka60,39 złKup
TaniaKsiazka.plksiążka64,14 złKup

Ceny z feedów partnerów, odświeżane codziennie. Linki są partnerskie — przy zakupie dostaję prowizję, cena dla Ciebie się nie zmienia.

Czytaj fragmentPobierz PDF

Kategorie
Bezpieczeństwo sieci, Bezpieczeństwo systemów
Wydawca
Helion
Rodzaj
książka
Format
165x235
Oprawa
miękka
Stron
496
Data wydania
2024-04-16
ISBN
978-83-289-0432-3
Tytuł oryginału
Digital Forensics and Incident Response: Incident response tools and techniques for effective cyber threat response, 3rd Edition

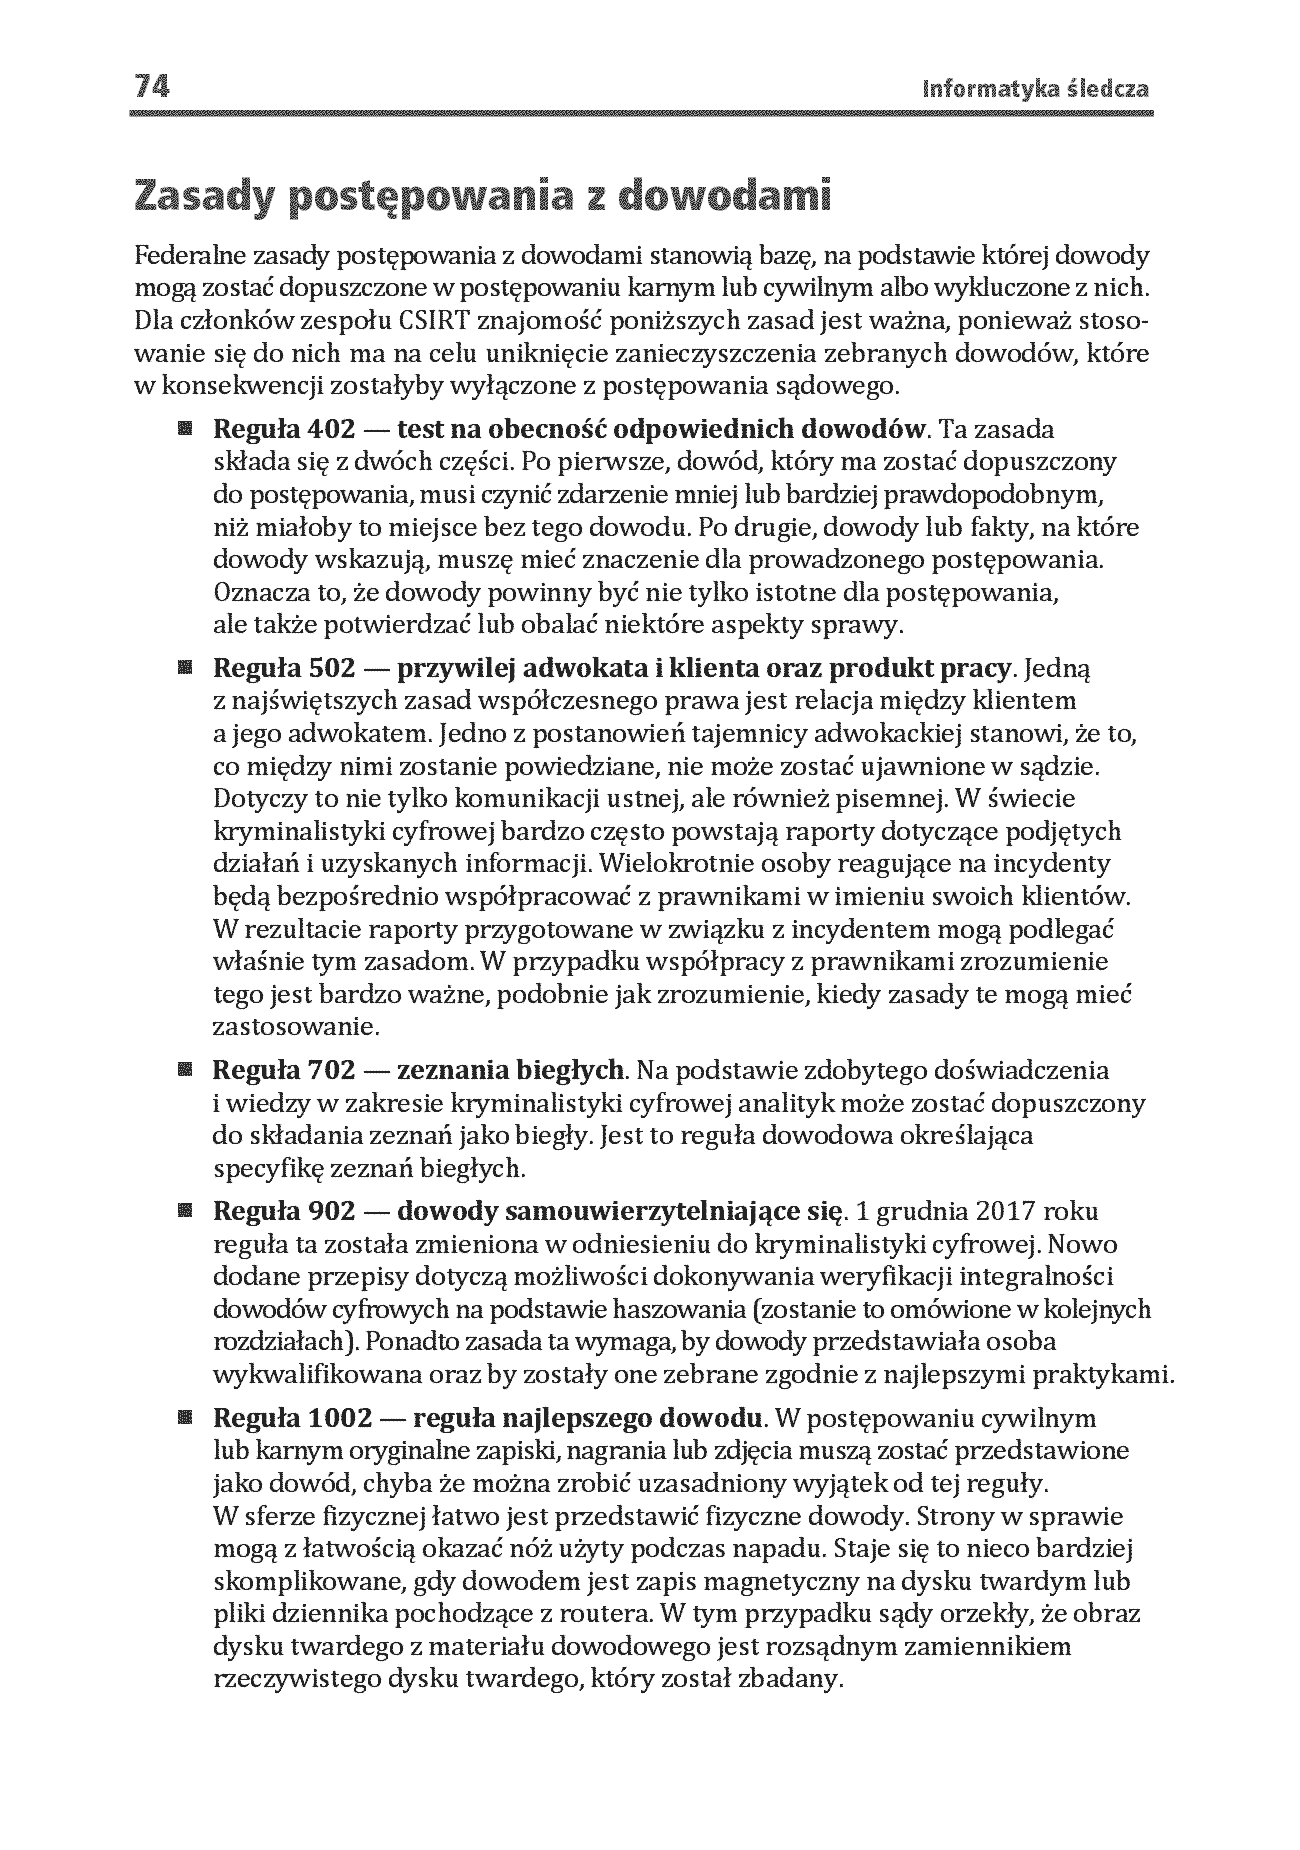
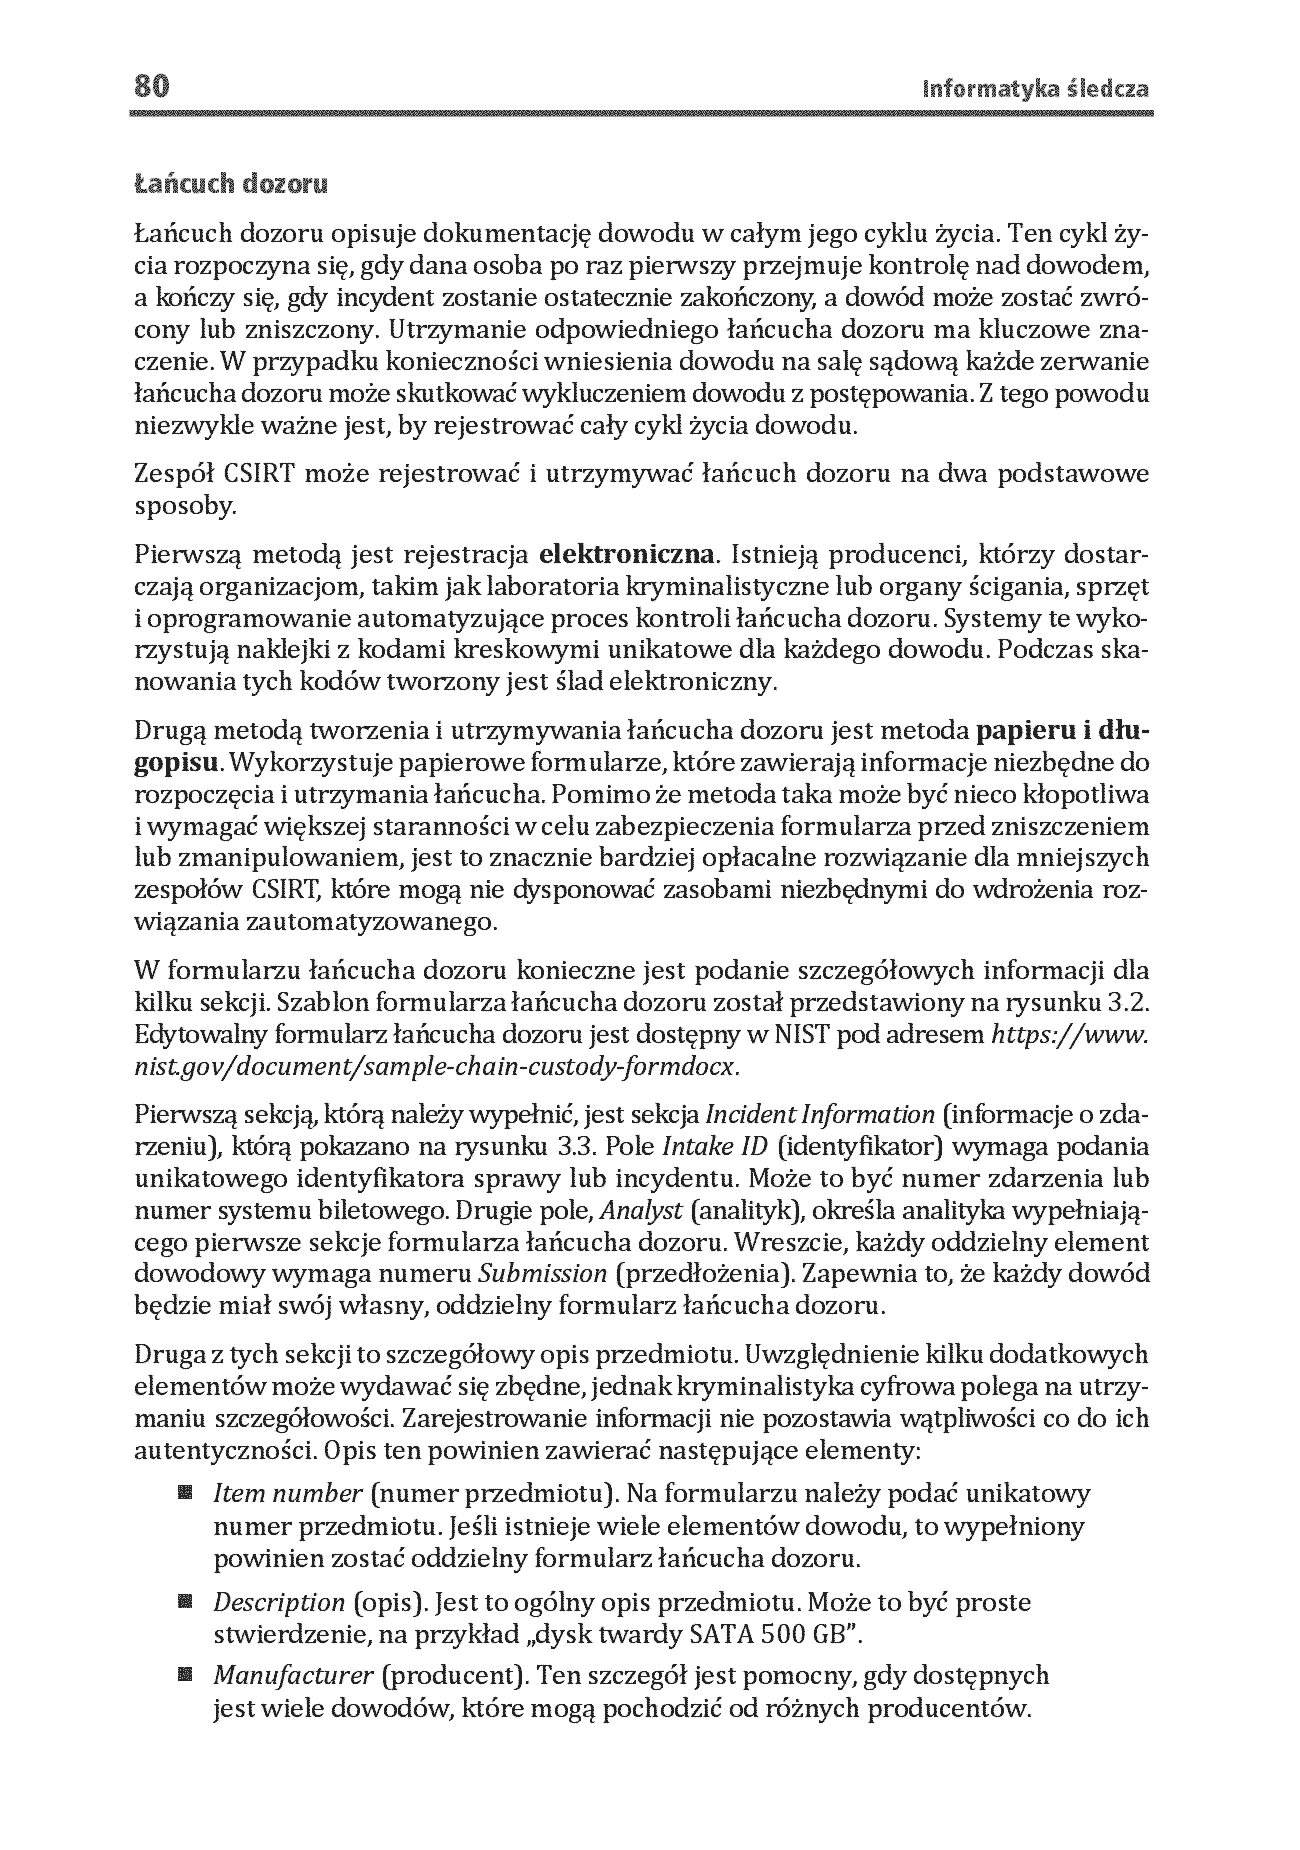
Fragment książki — 30 stron

Kliknij stronę, żeby powiększyć. Całość możesz przeczytać online albo pobrać jako PDF. Fragment udostępniony przez wydawcę.

  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 1 z 301
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 2 z 302
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 3 z 303
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 4 z 304
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 5 z 305
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 6 z 306
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 7 z 307
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 8 z 308
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 9 z 309
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 10 z 3010
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 11 z 3011
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 12 z 3012
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 13 z 3013
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 14 z 3014
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 15 z 3015
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 16 z 3016
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 17 z 3017
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 18 z 3018
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 19 z 3019
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 20 z 3020
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 21 z 3021
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 22 z 3022
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 23 z 3023
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 24 z 3024
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 25 z 3025
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 26 z 3026
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 27 z 3027
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 28 z 3028
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 29 z 3029
  • Fragment „Informatyka śledcza. Narzędzia i techniki skutecznego reagowania na incydenty bezpieczeństwa. Wydanie III” — strona 30 z 3030

Opis

Informatyka śledcza zapewnia narzędzia nie tylko prowadzącym dochodzenia kryminalne, ale również specjalistom do spraw cyberbezpieczeństwa. Na tym polu trwa ciągły wyścig zbrojeń między nimi a przestępcami, gdyż konsekwencje udanego ataku mogą się okazać niezwykle poważne. Umiejętność poprawnego reagowania na incydenty bezpieczeństwa jest tu kluczową sprawą.

Ta książka jest przewodnikiem dla profesjonalistów do spraw cyberbezpieczeństwa. Przedstawia podstawowe zasady reagowania na incydenty bezpieczeństwa i szczegółowo, na przykładach, omawia proces tworzenia zdolności szybkiej i skutecznej reakcji na takie zdarzenia. Zaprezentowano tu techniki informatyki śledczej, od pozyskiwania dowodów i badania pamięci ulotnej po badanie dysku twardego i dowodów pochodzących z sieci. Szczególną uwagę poświęcono zagrożeniom atakami ransomware. Nie zabrakło omówienia roli analizy zagrożeń w procesie reagowania na incydenty, a także zasad sporządzania raportów dokumentujących reakcję na incydent i wyniki analizy. Pokazano również, w jaki sposób prowadzi się polowania na zagrożenia.

Z tą książką:

  • zbudujesz zdolność reagowania na incydenty w swojej organizacji
  • nauczysz się poprawnego zbierania i analizowania dowodów
  • zintegrujesz techniki i procedury śledcze z ogólnym procesem reagowania na incydenty
  • przyswoisz różne metody polowania na zagrożenia
  • opanujesz sposoby tworzenia raportów z incydentów
  • wdrożysz odpowiednie praktyki reagowania na ataki ransomware

Przygotuj się, znajdź i zlikwiduj zagrożenie!

Linki do księgarni są linkami partnerskimi Grupy Helion i Księgarni PWN (przez sieć Adtraction). Ceny i dostępność pochodzą z oferty wydawcy i mogą się zmienić.