Marcin Mazureknarzędzia online · artykuły · księgarniaRSS
Okładka: Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczejTylna okładka: Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej

Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej

Autor: Jason Luttgens, Matthew Pepe, Kevin Mandia

Tłumacz: Łukasz Piwko

Helionebook

54,45 zł 99,00 zł -45%

Kup w księgarni Helion

Czytaj fragmentPobierz PDF

Kategorie
Bezpieczeństwo sieci, Bezpieczeństwo systemów
Wydawca
Helion
Rodzaj
ebook
Format
170x230
Stron
608
Data wydania
2016-02-07
ISBN
978-83-283-1486-3
Tytuł oryginału
Incident Response & Computer Forensics, Third Edition
Formaty
PDF (12,7MB) · ePub (13,4MB) · Mobi (13,4MB)

Fragment książki — 30 stron

Kliknij stronę, żeby powiększyć. Całość możesz przeczytać online albo pobrać jako PDF. Fragment udostępniony przez wydawcę.
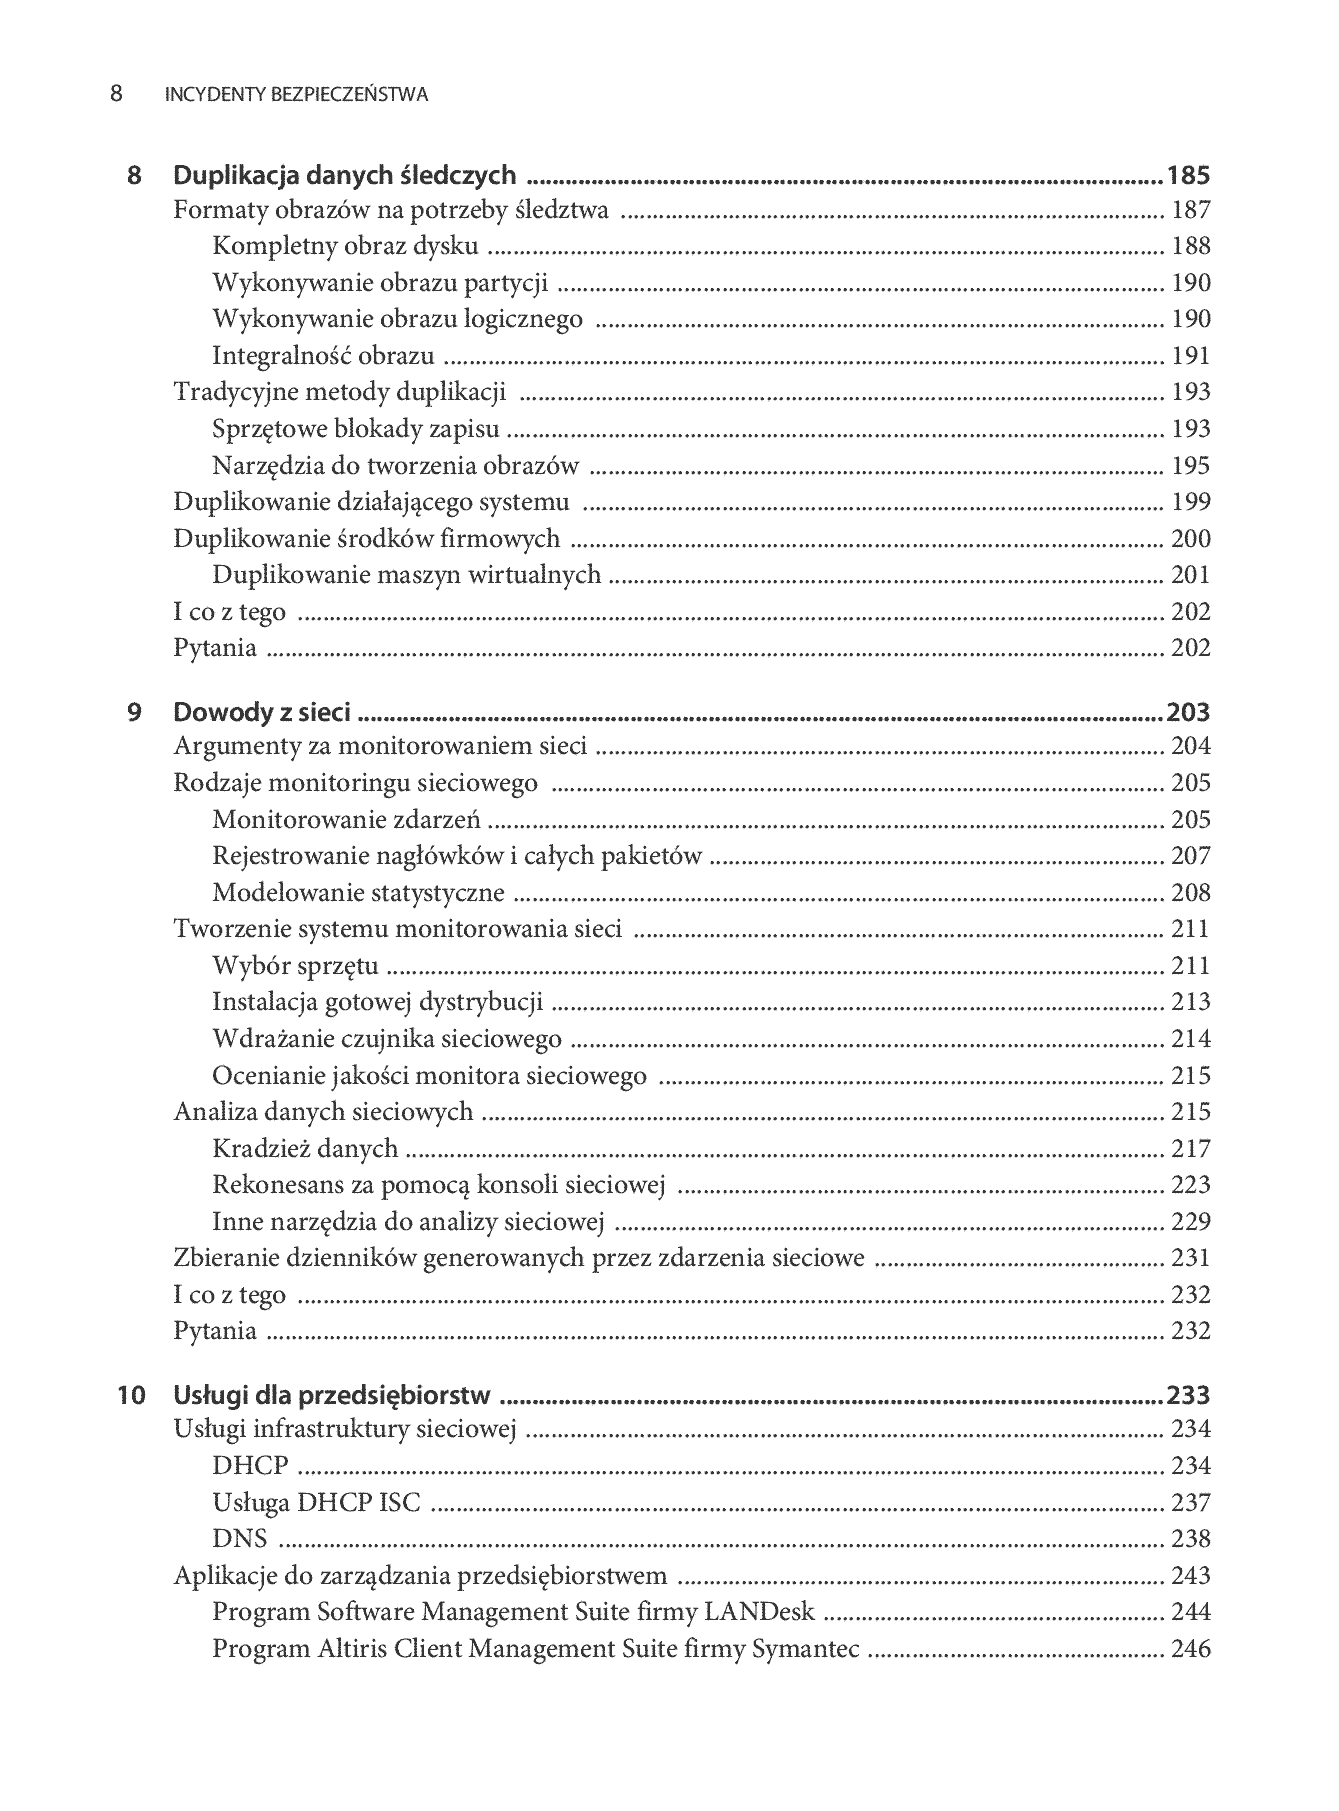
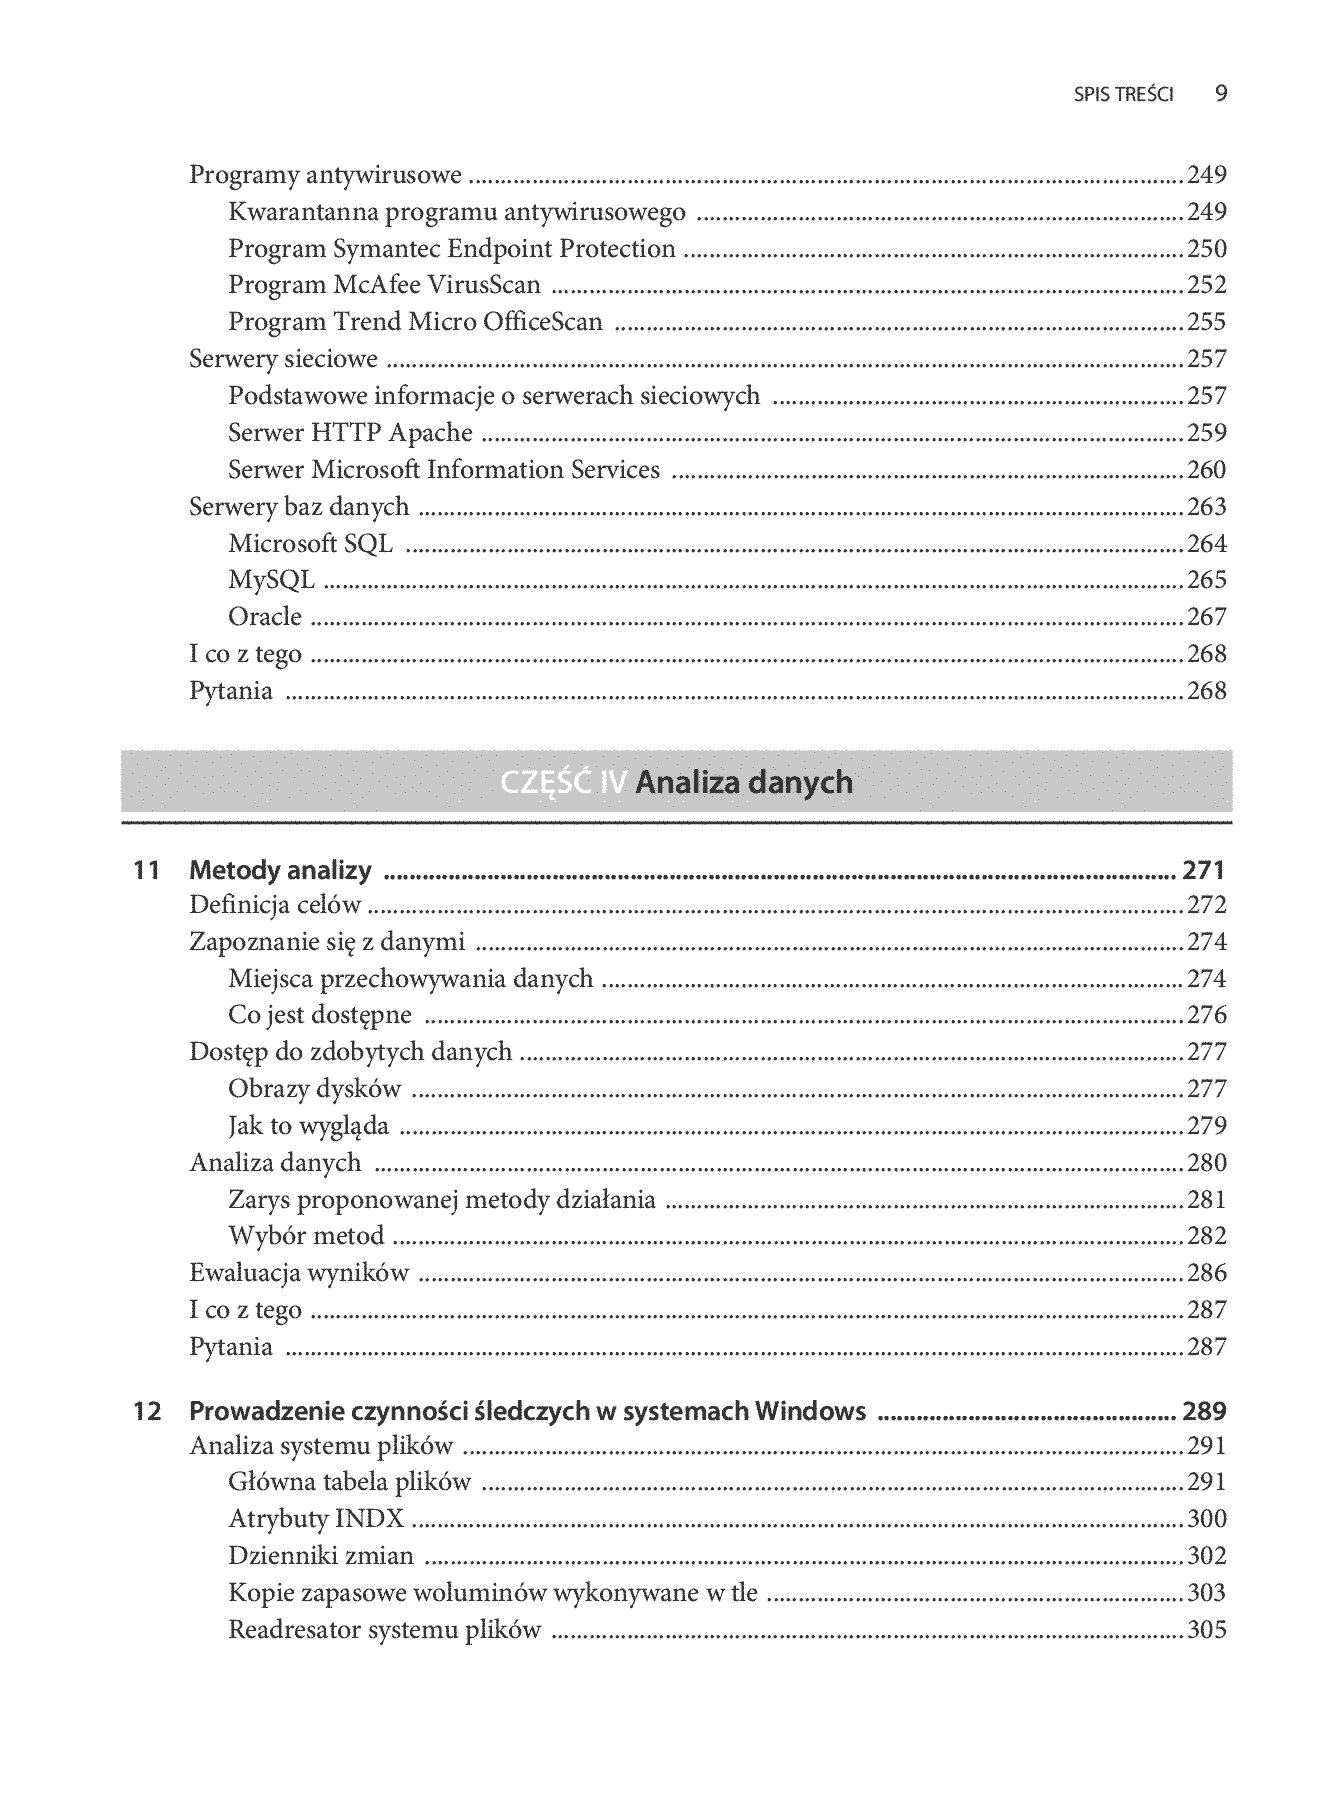
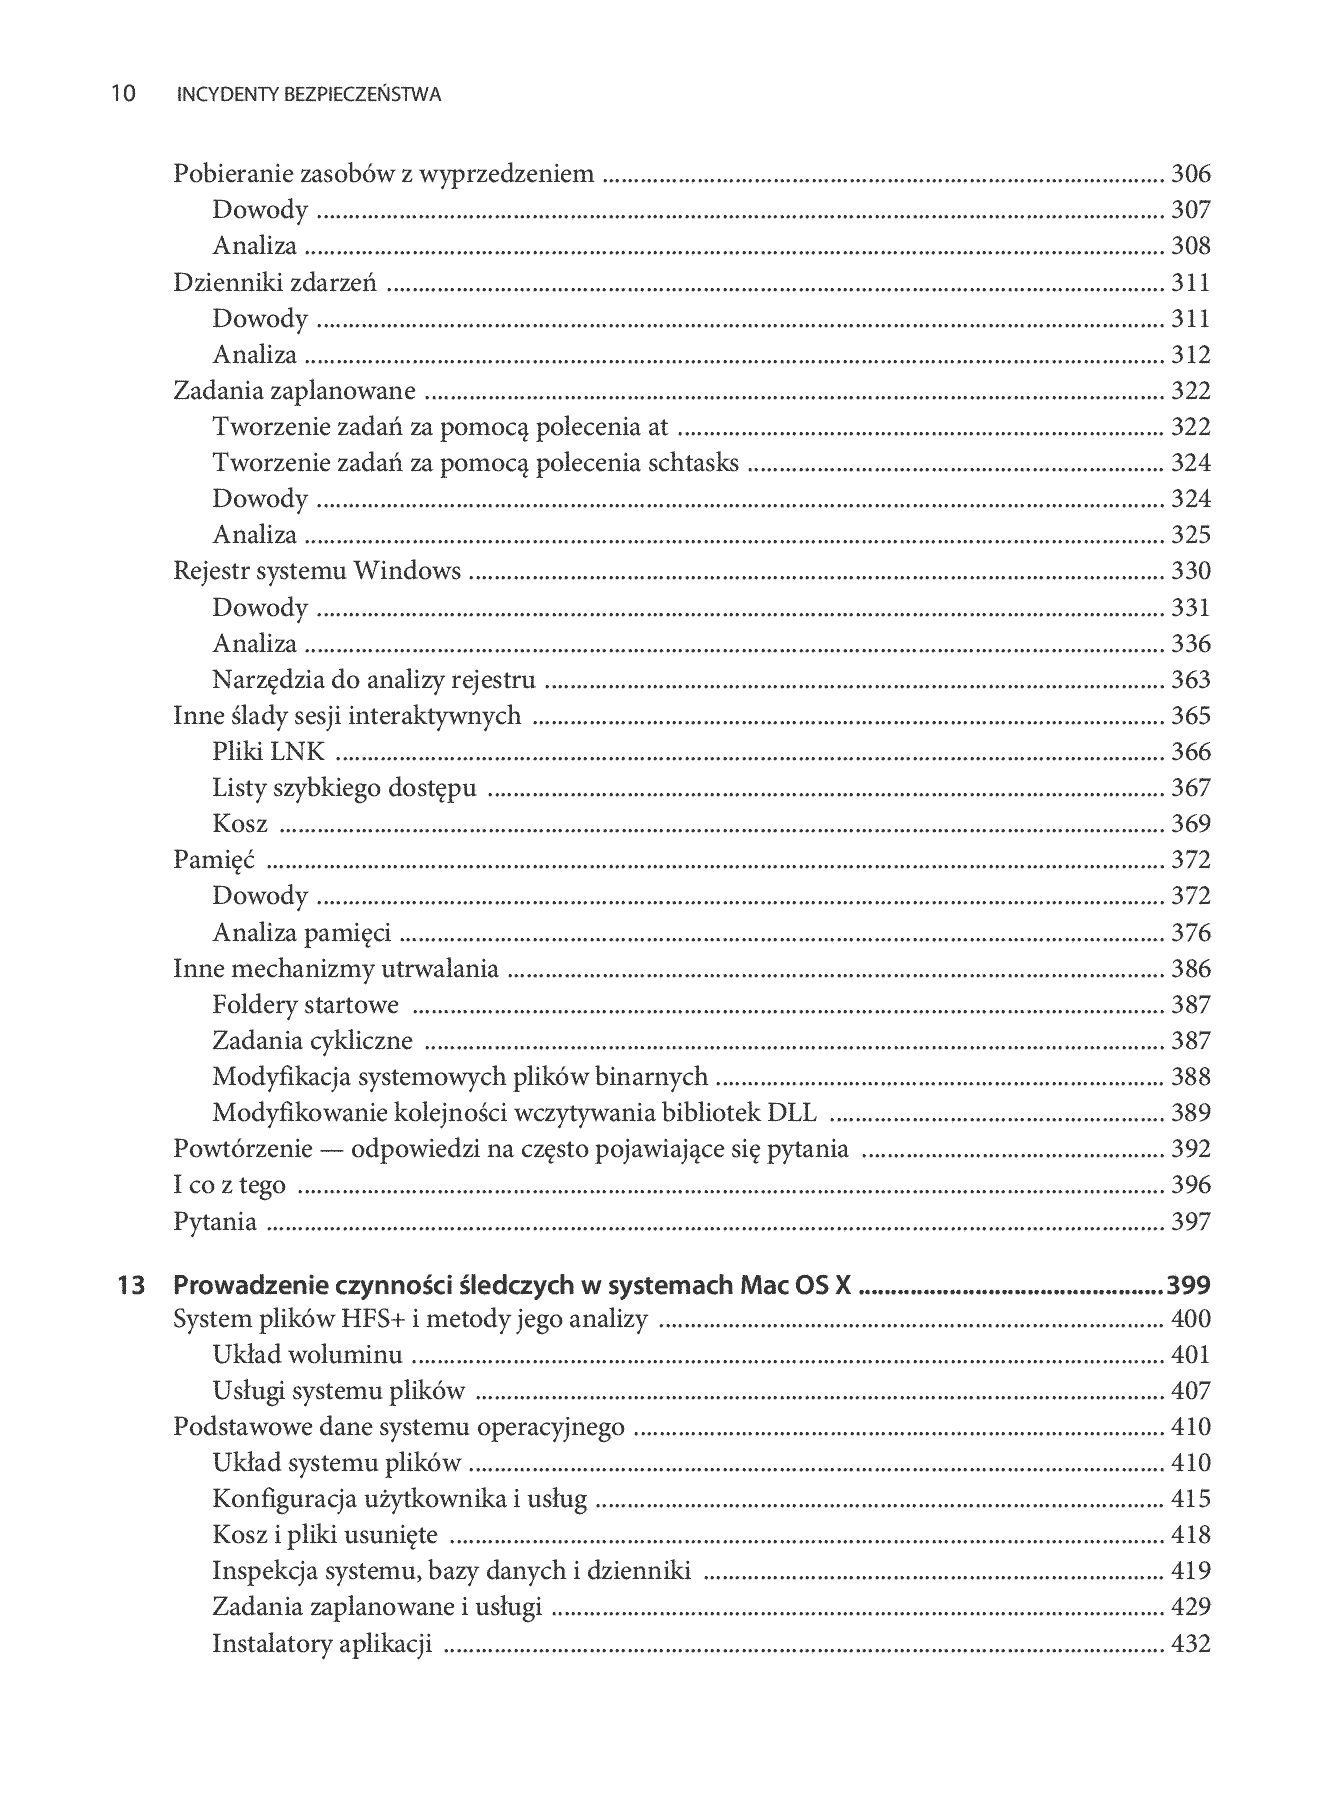
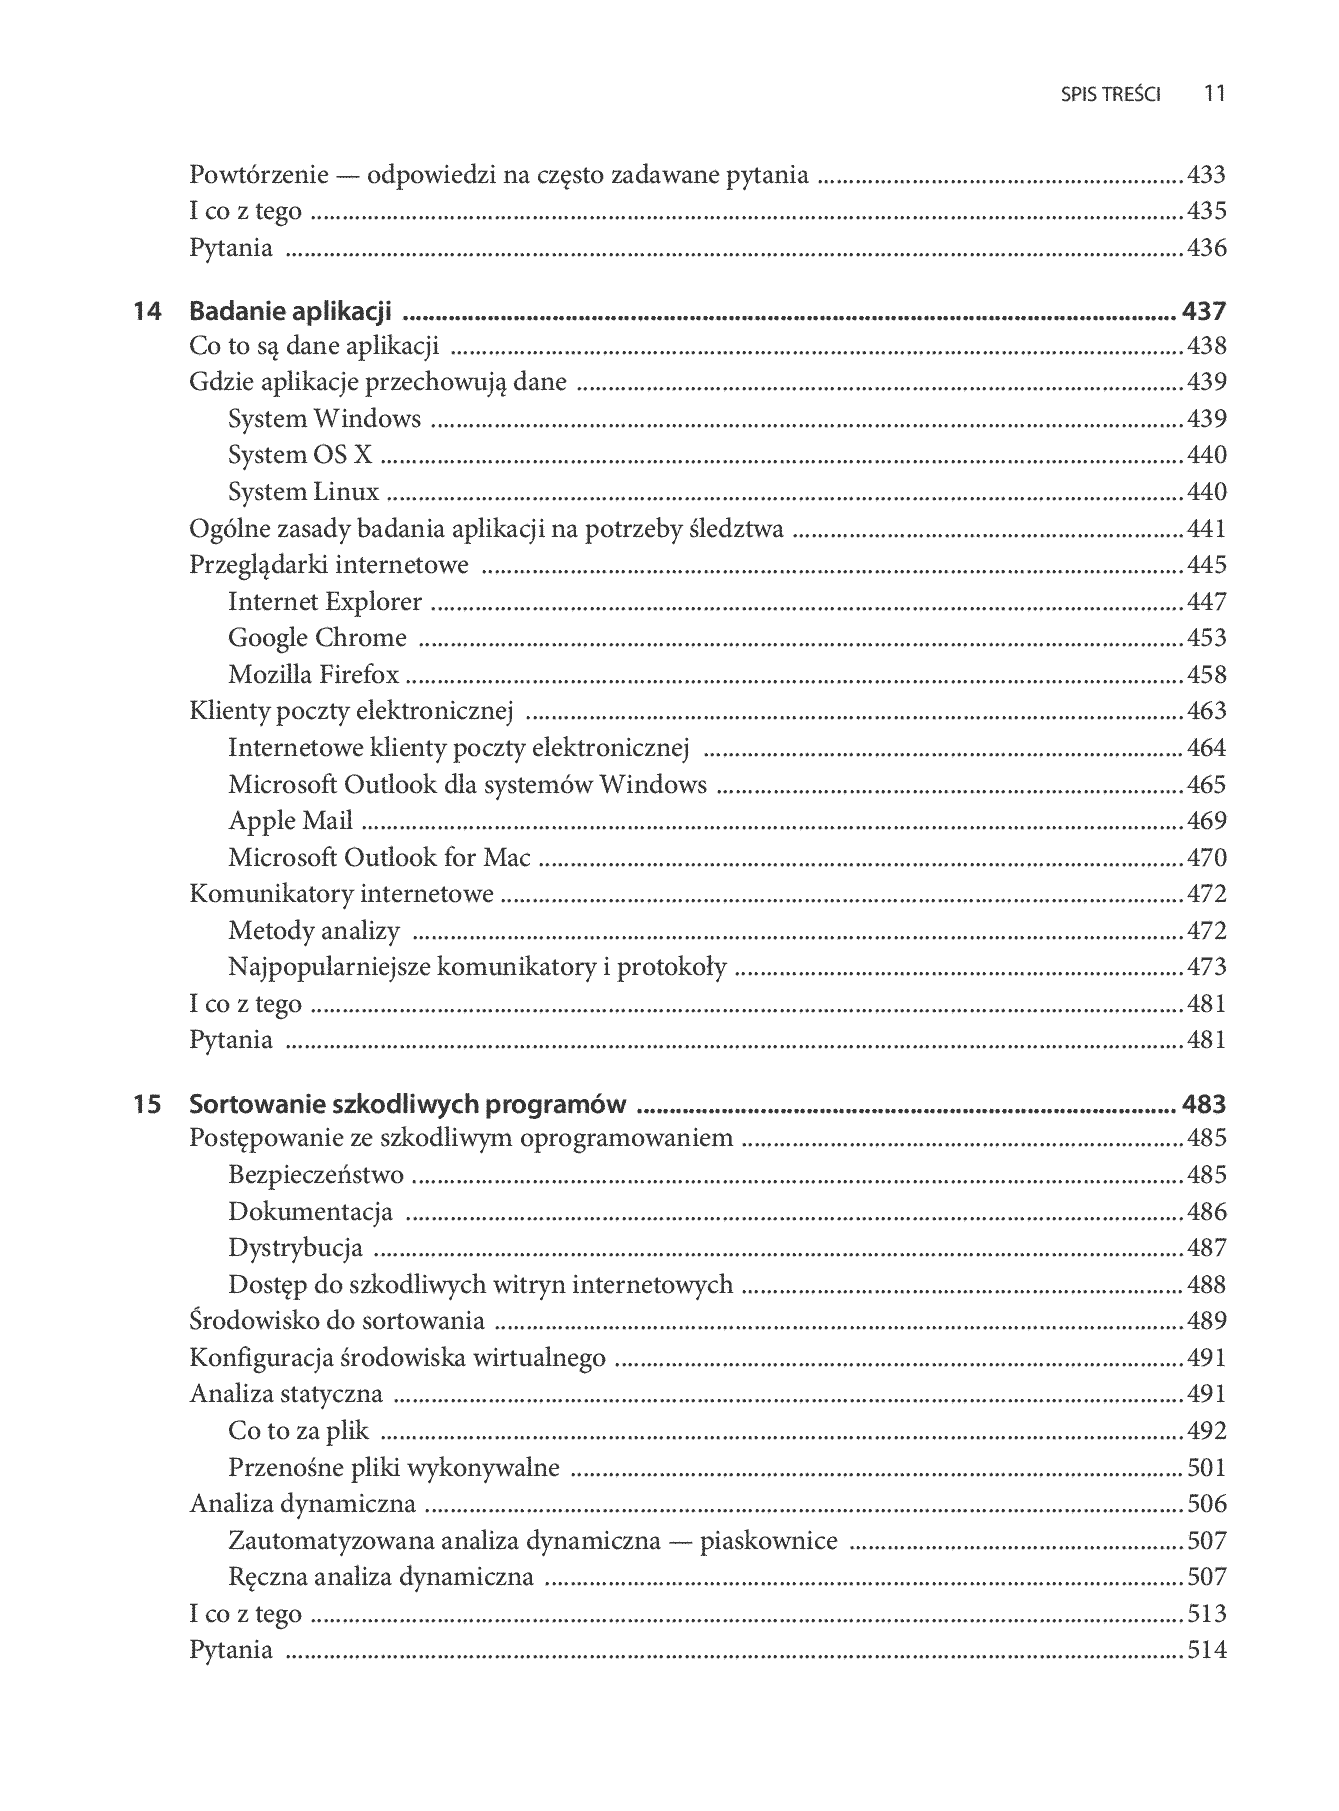
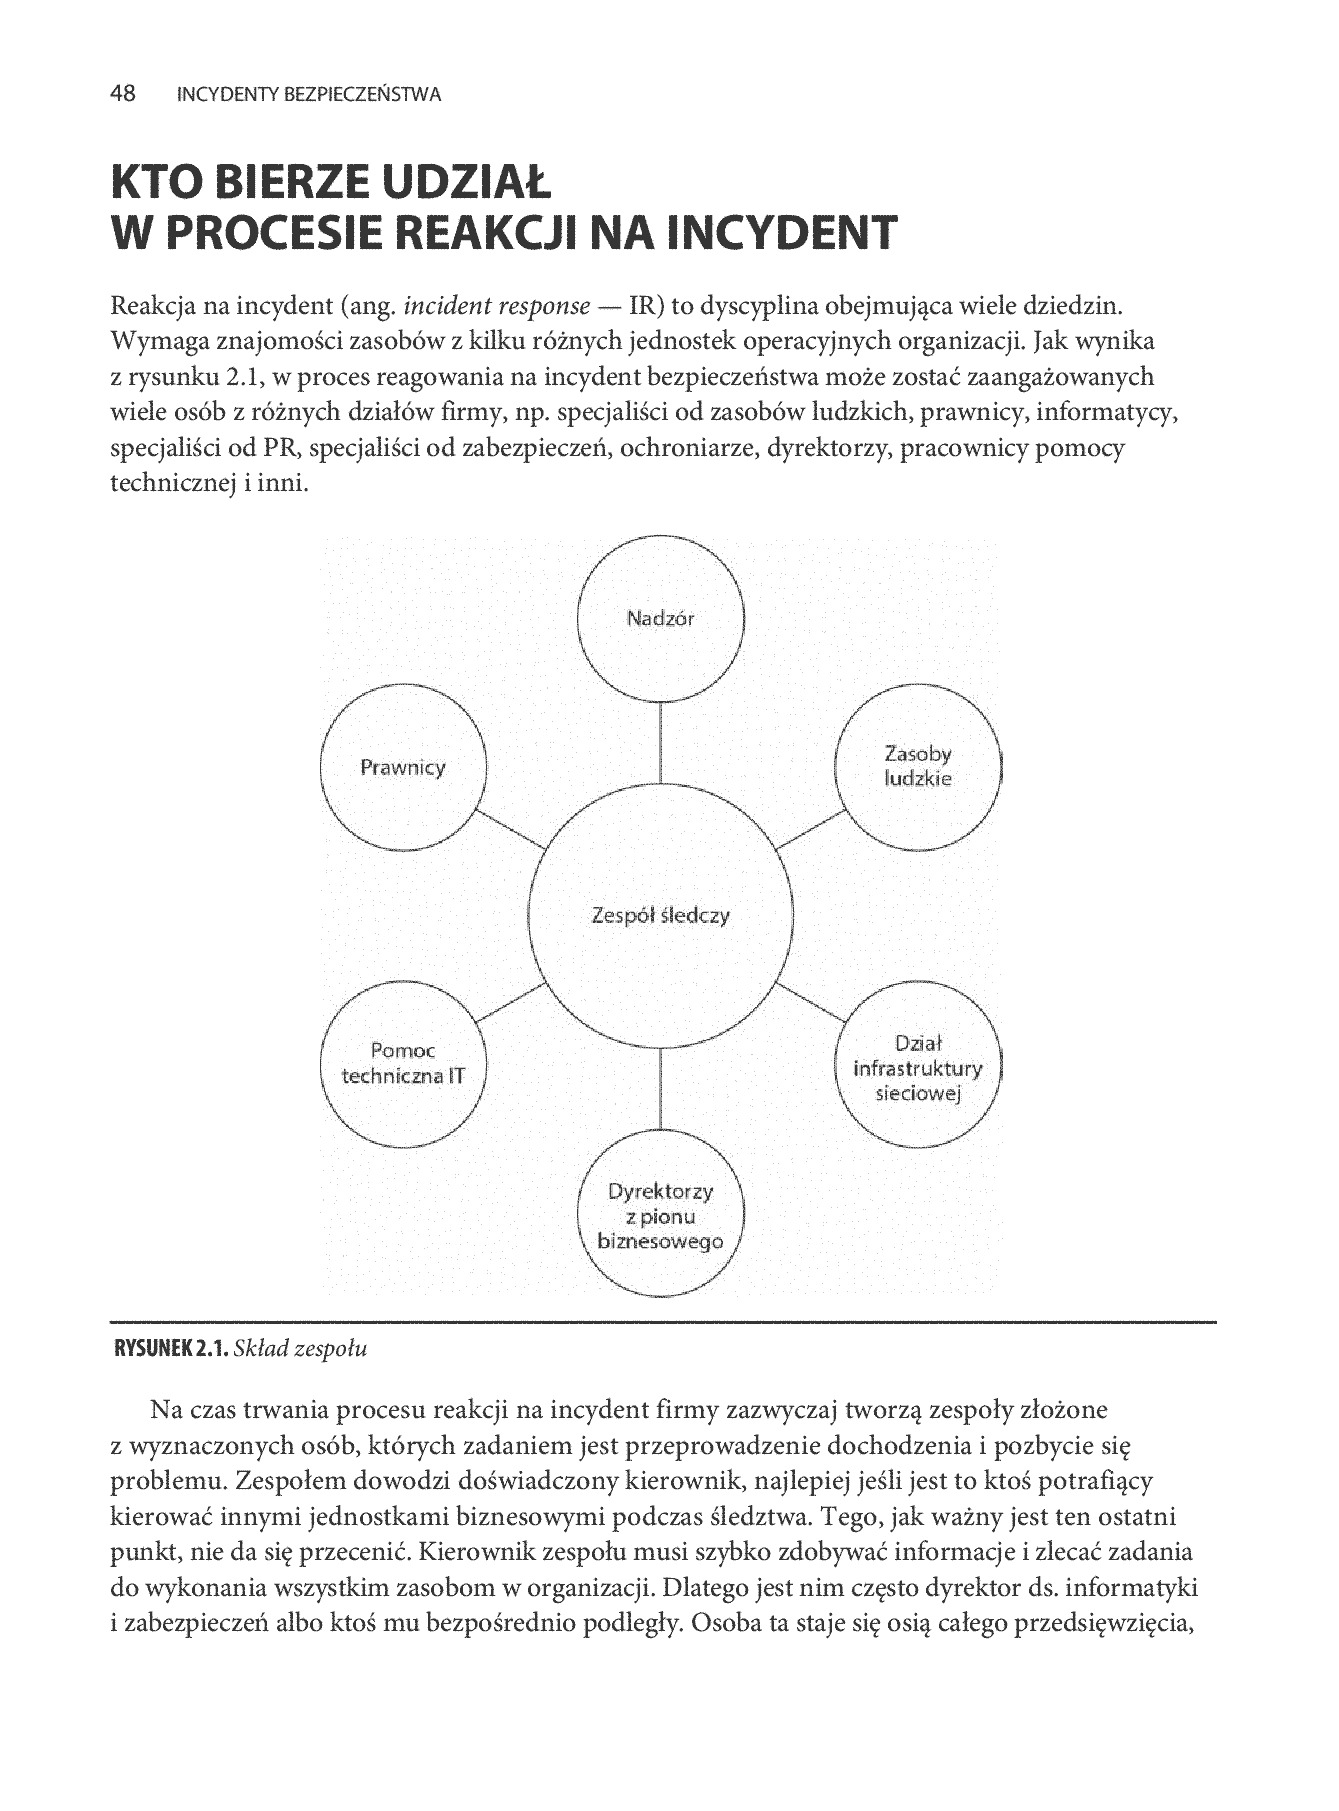
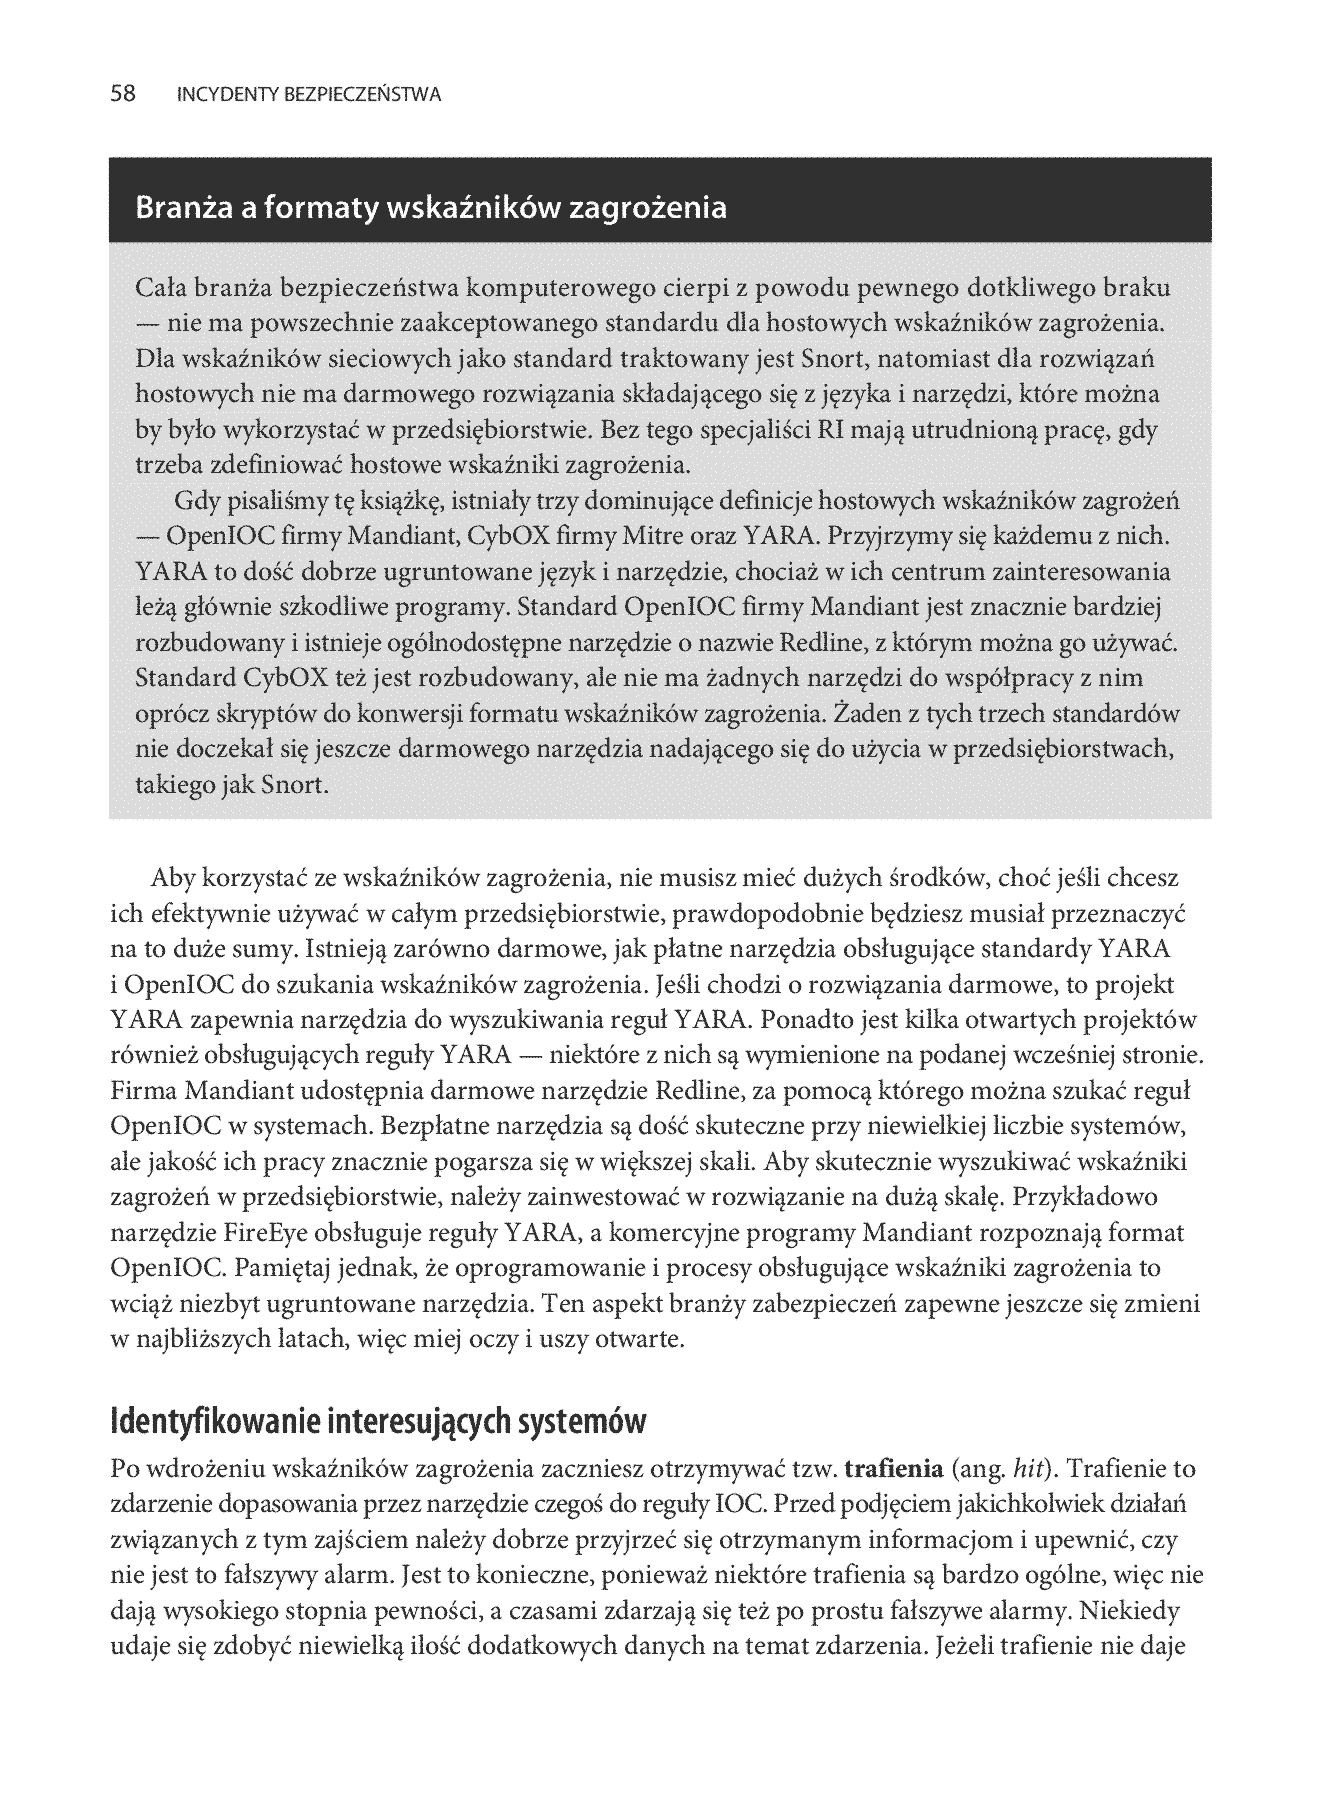
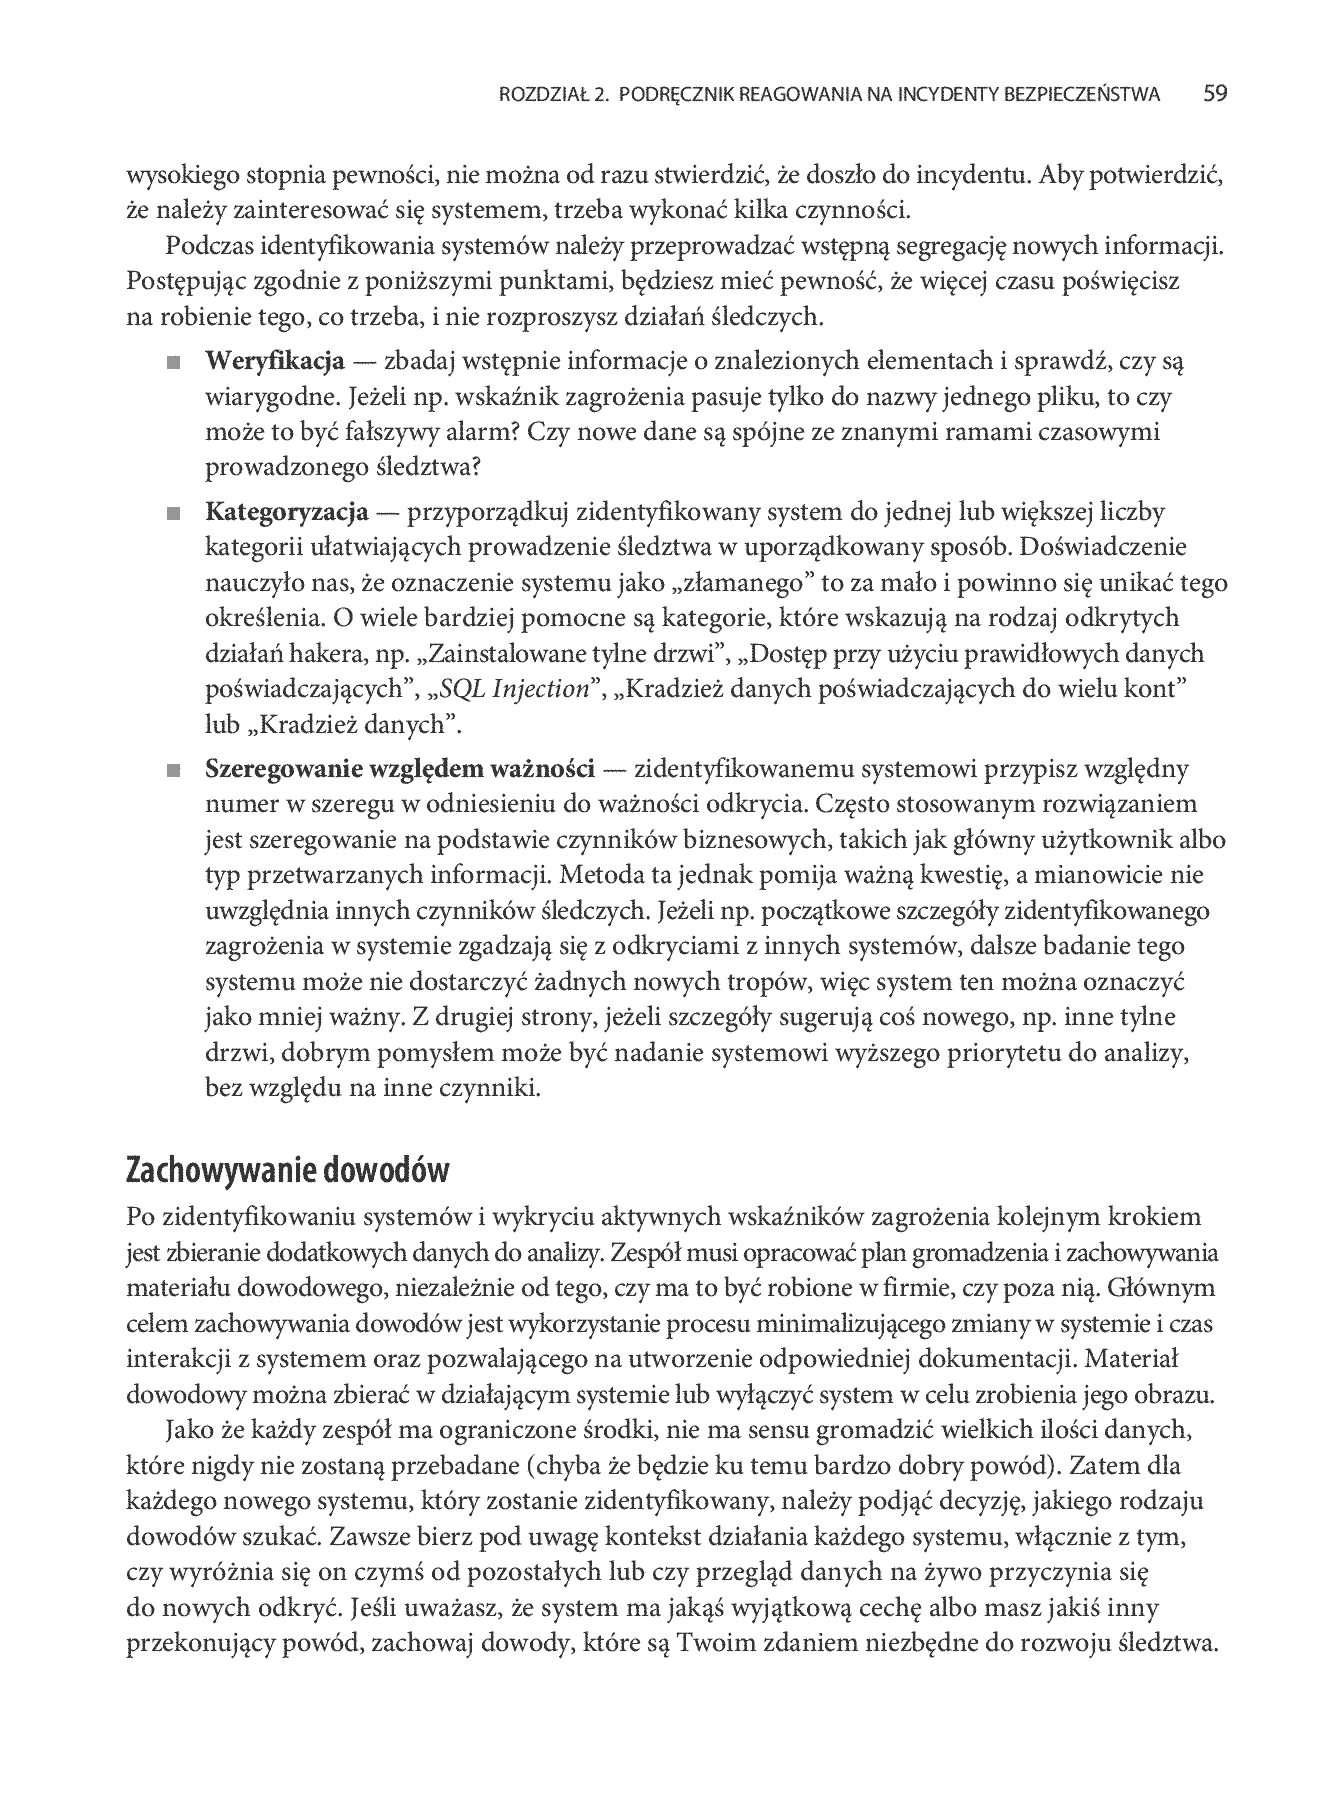
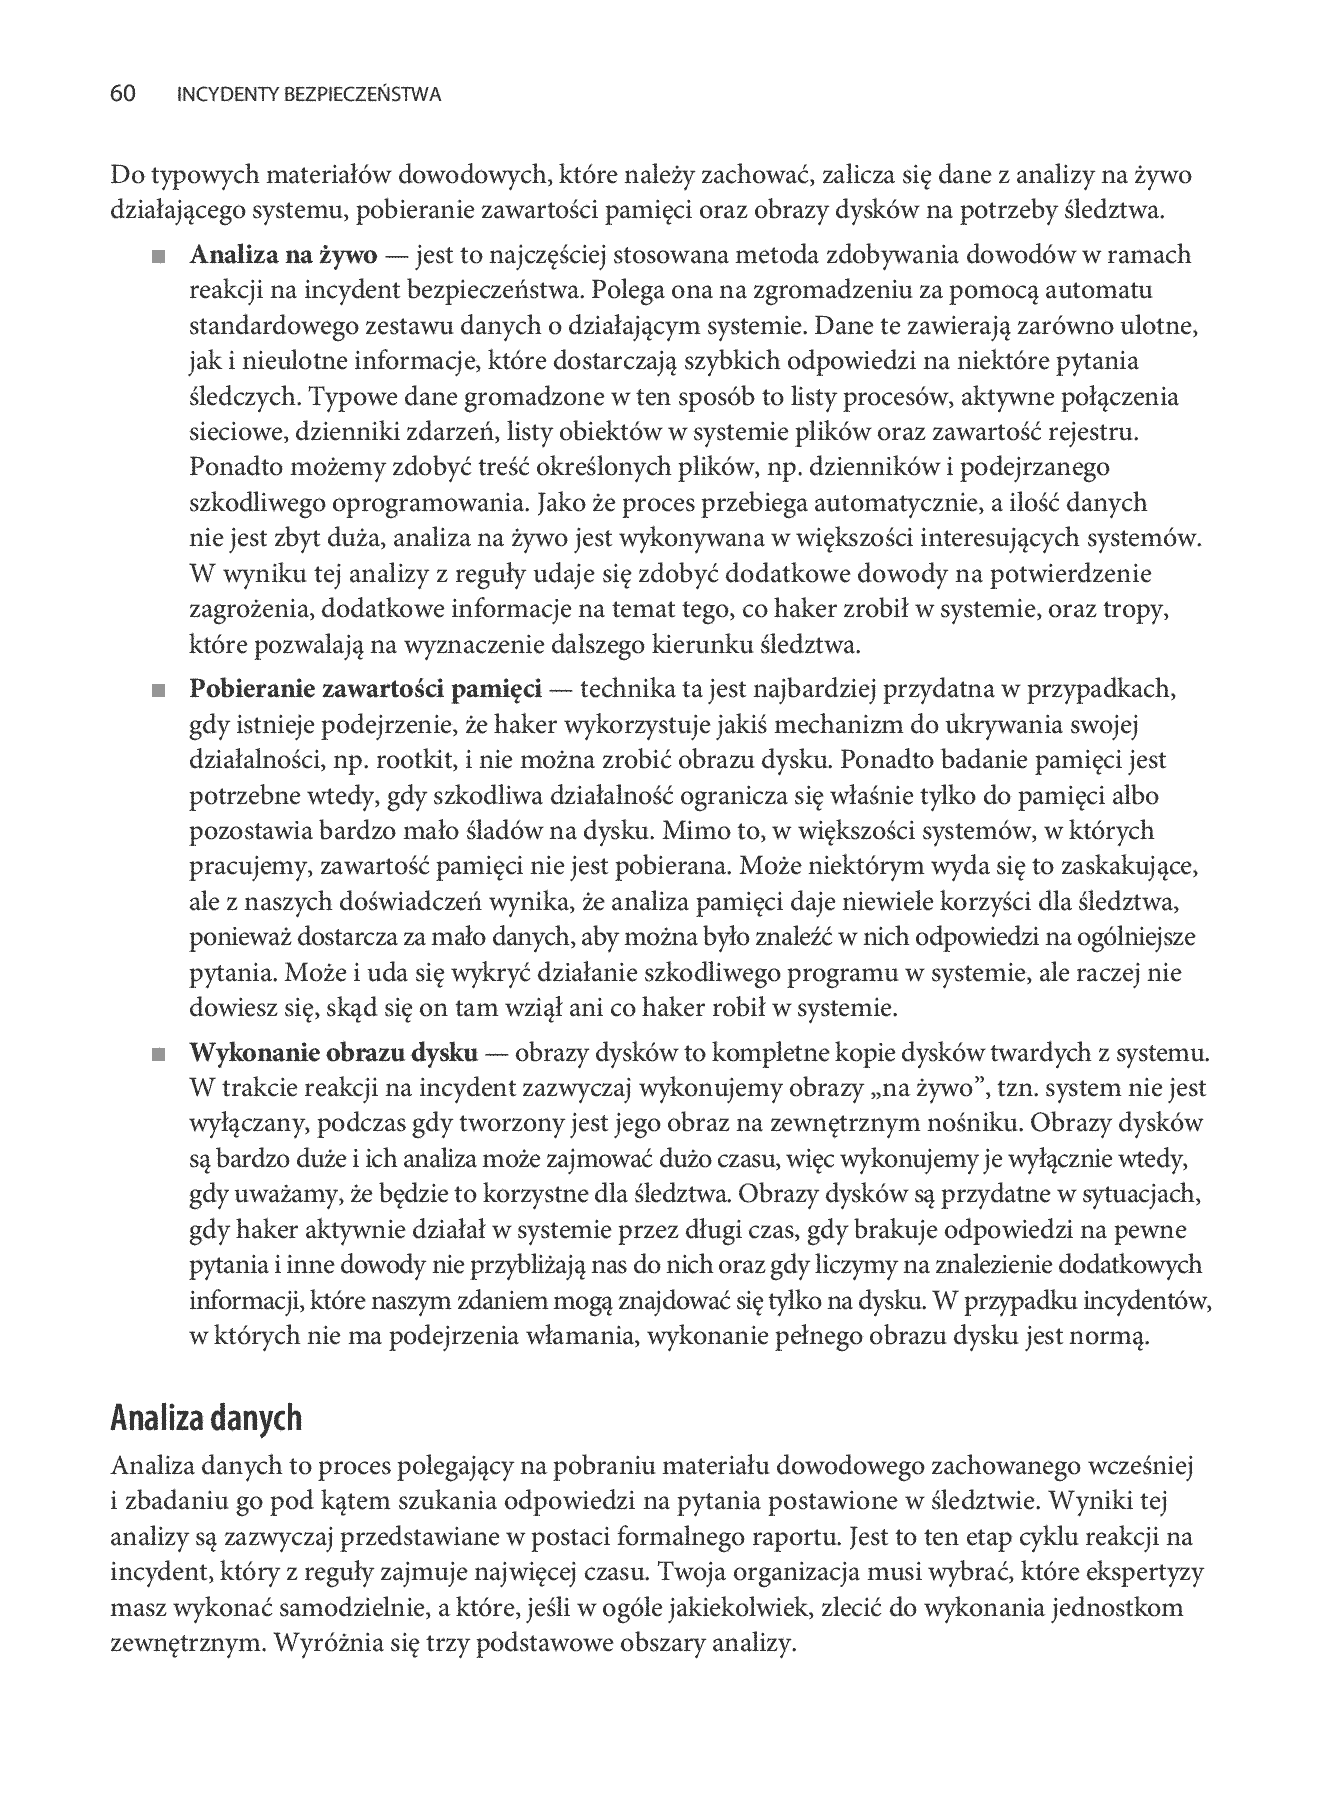
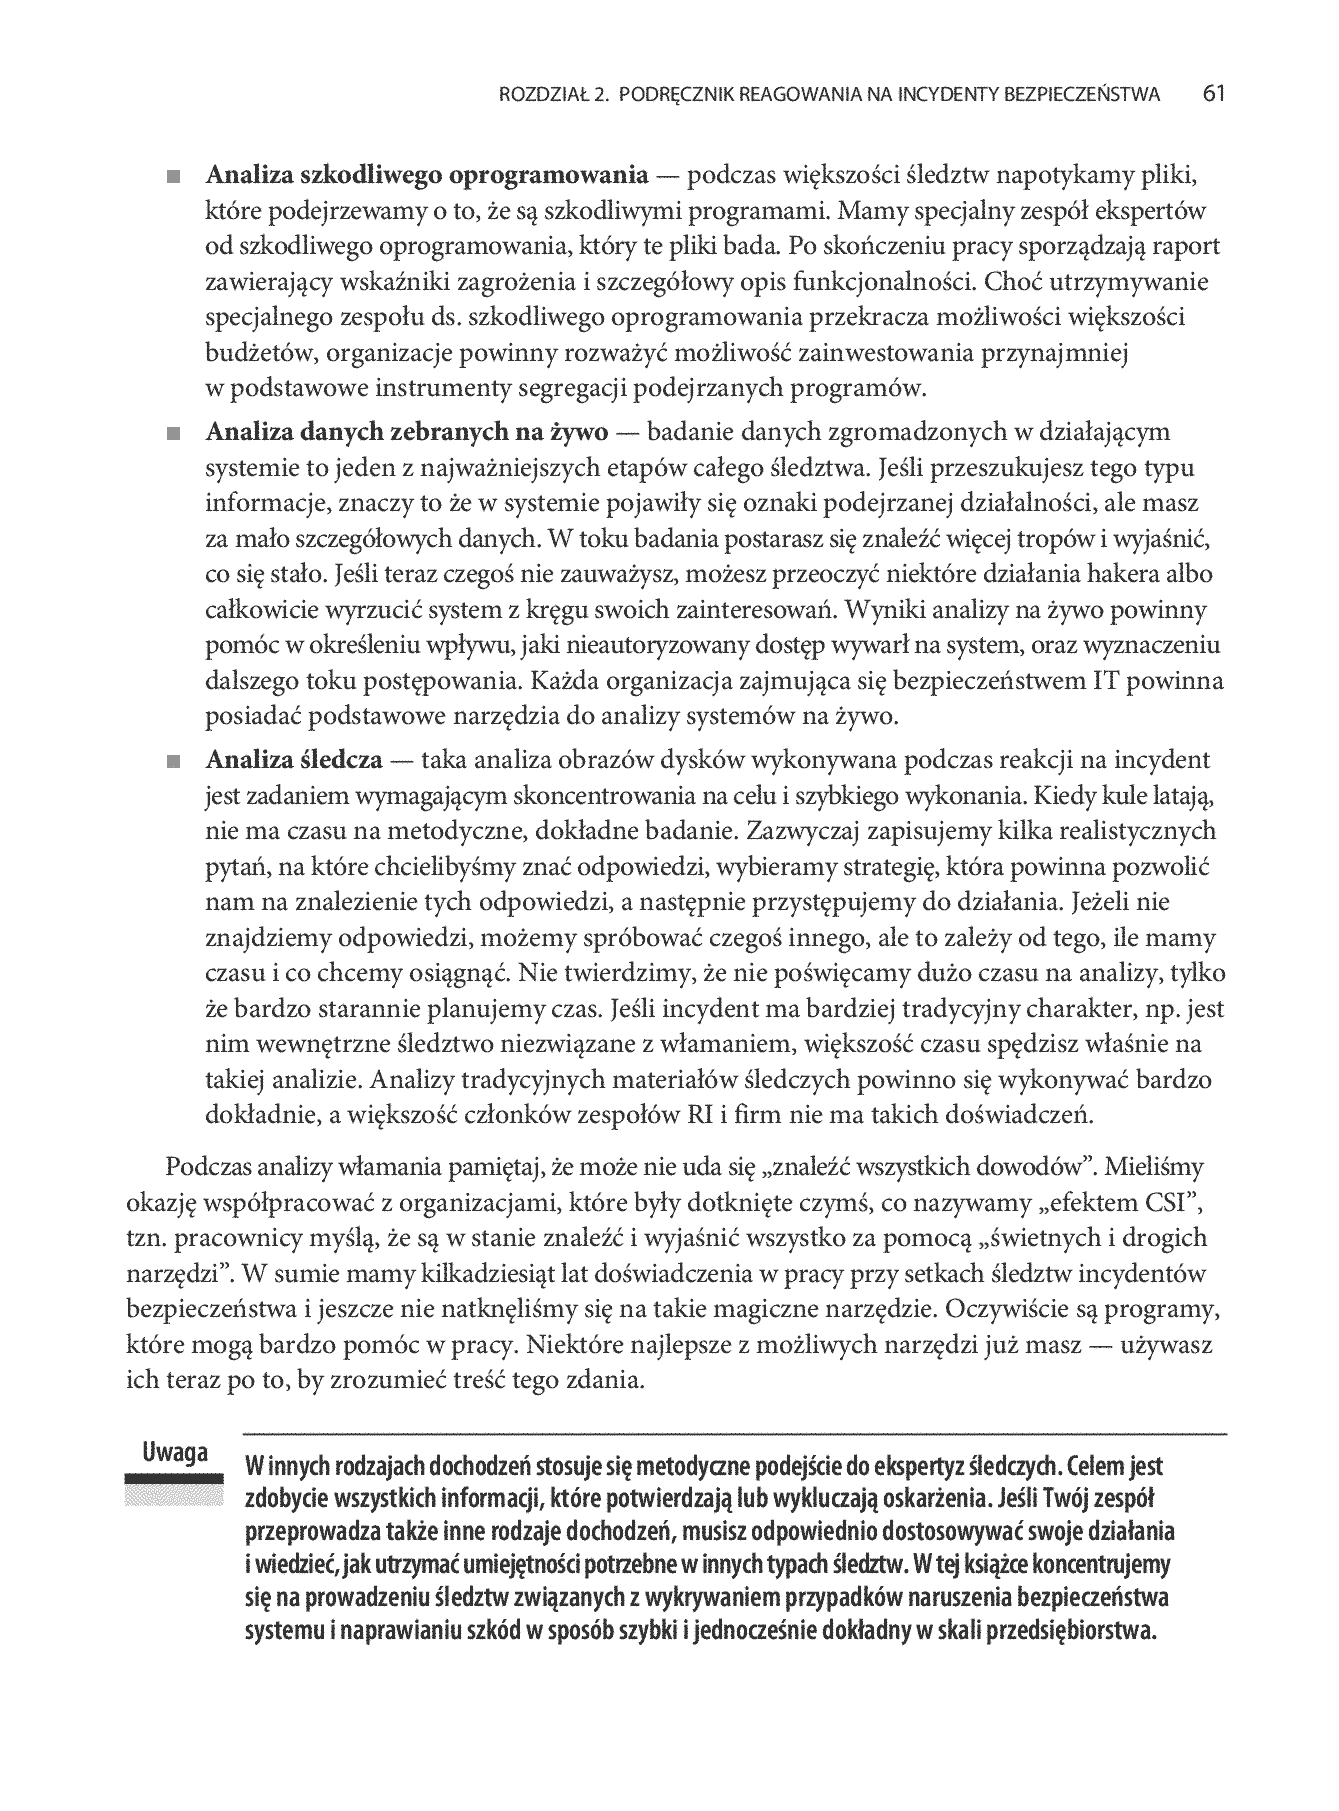
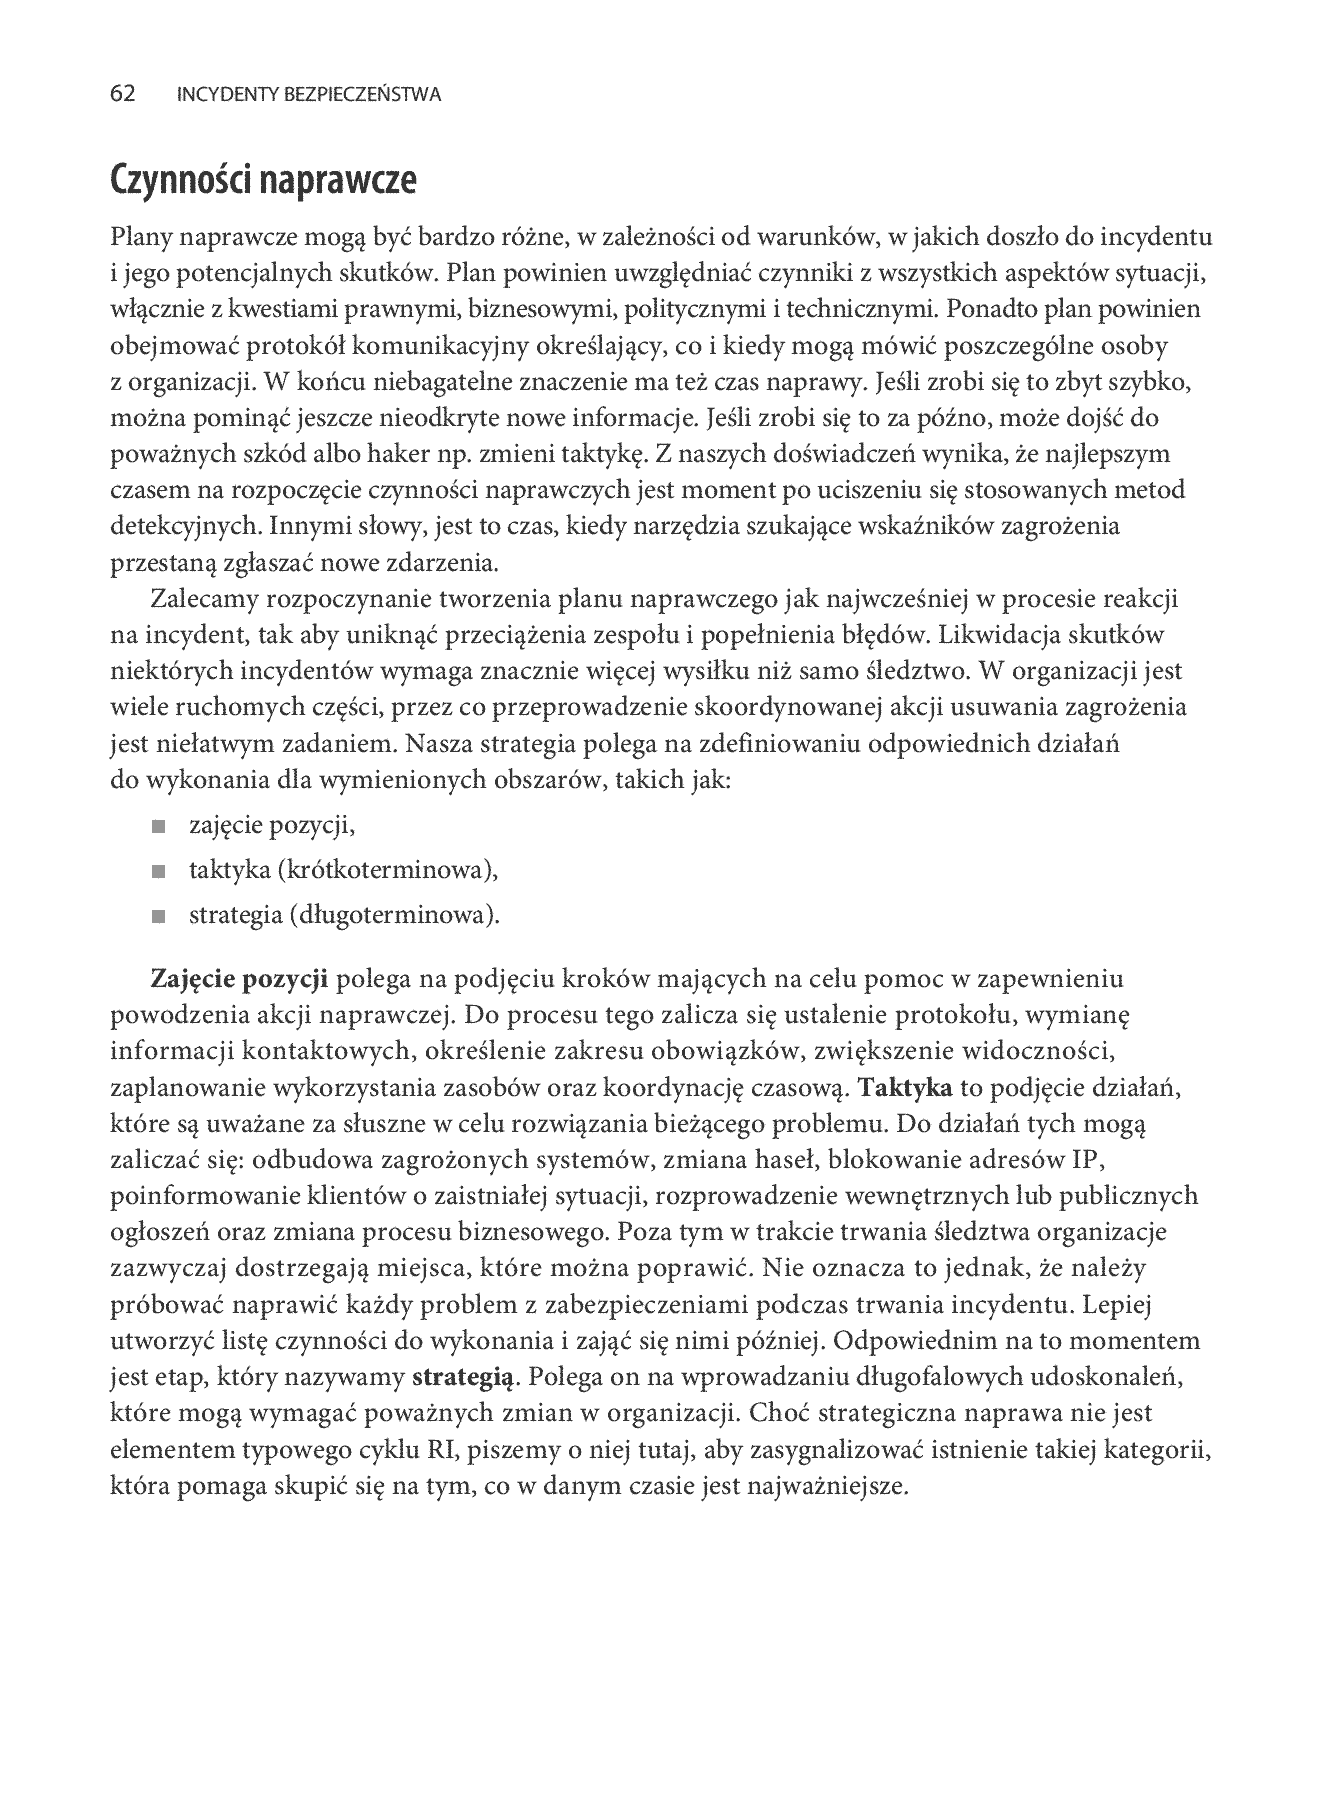
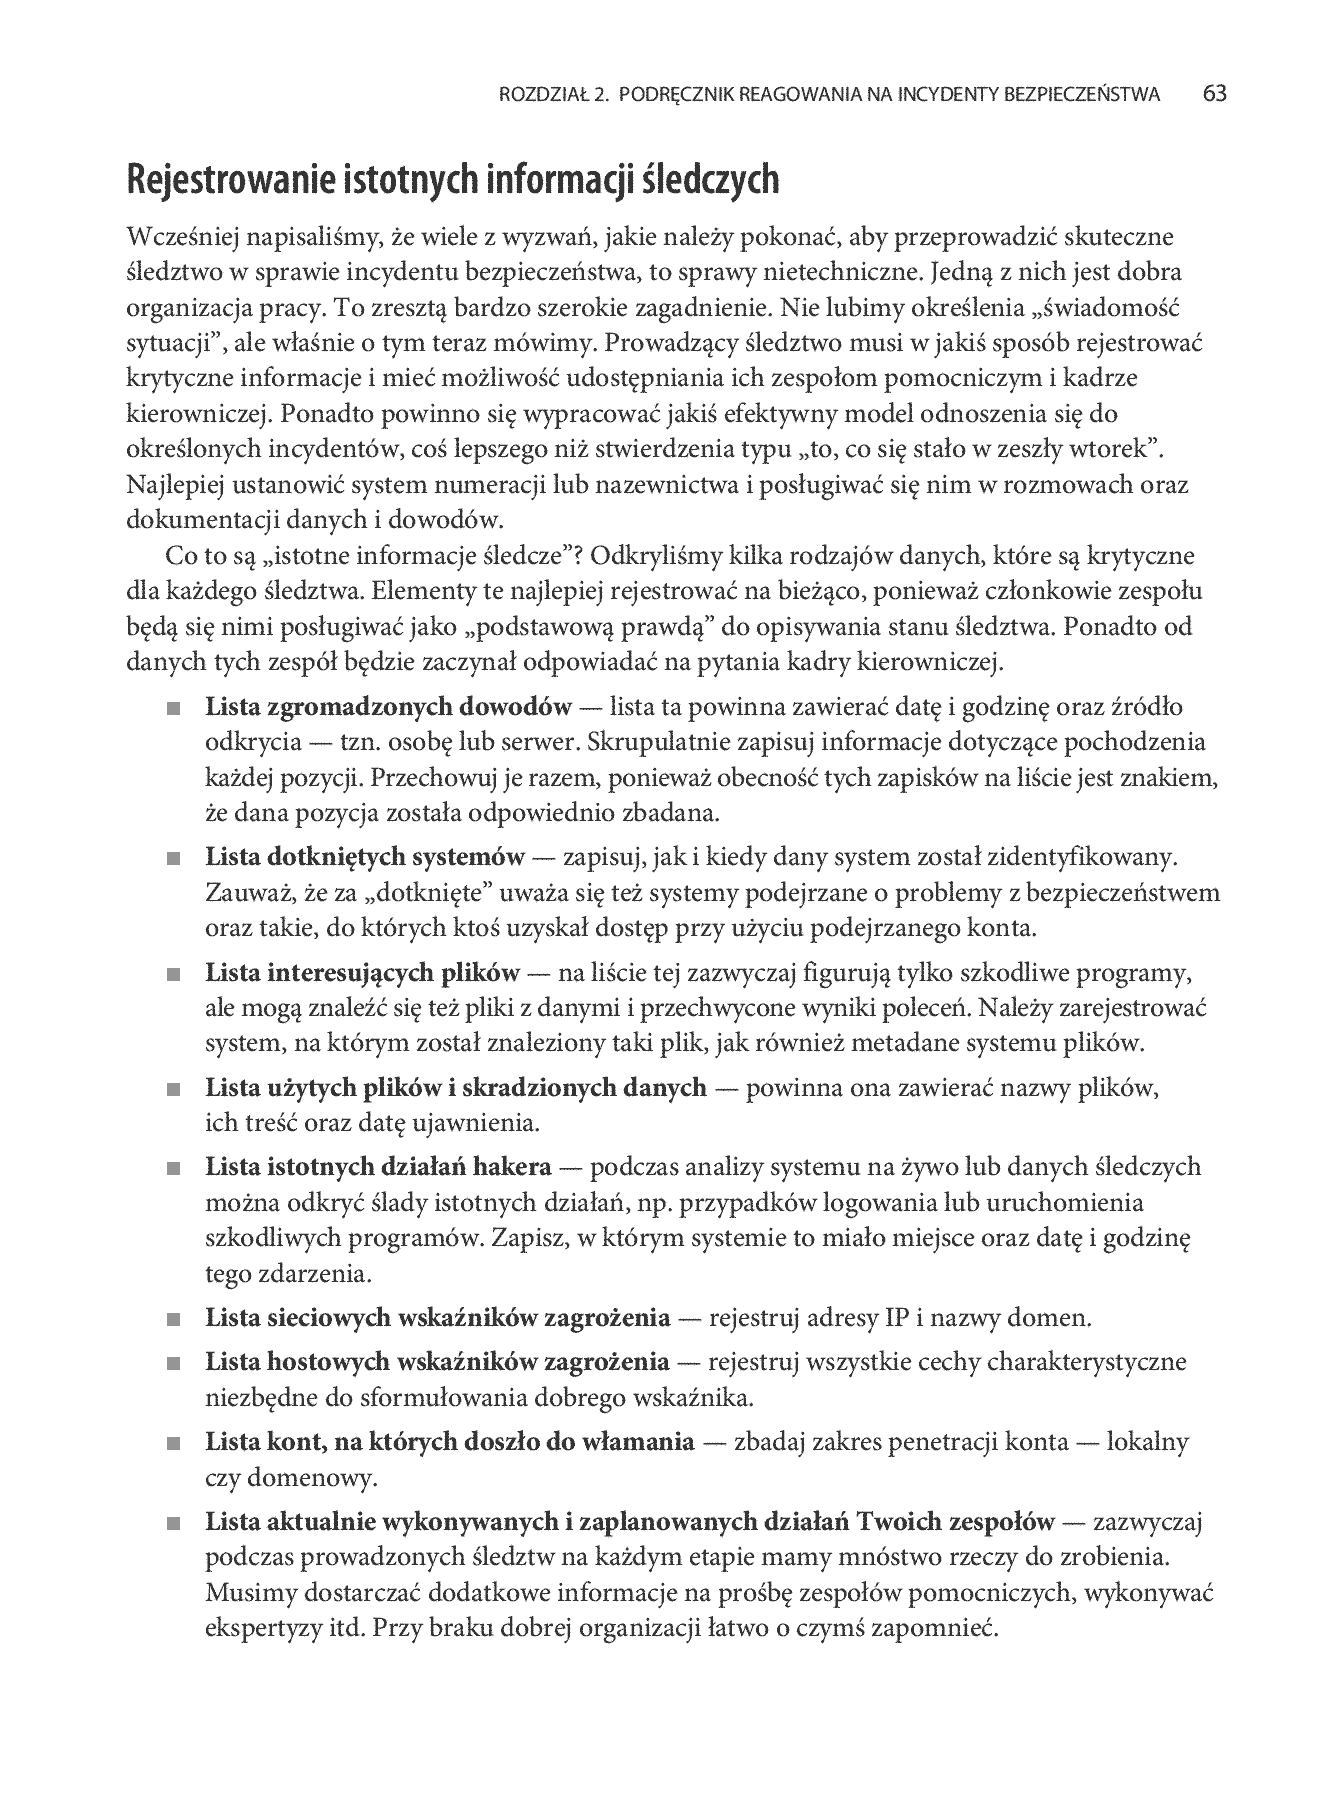
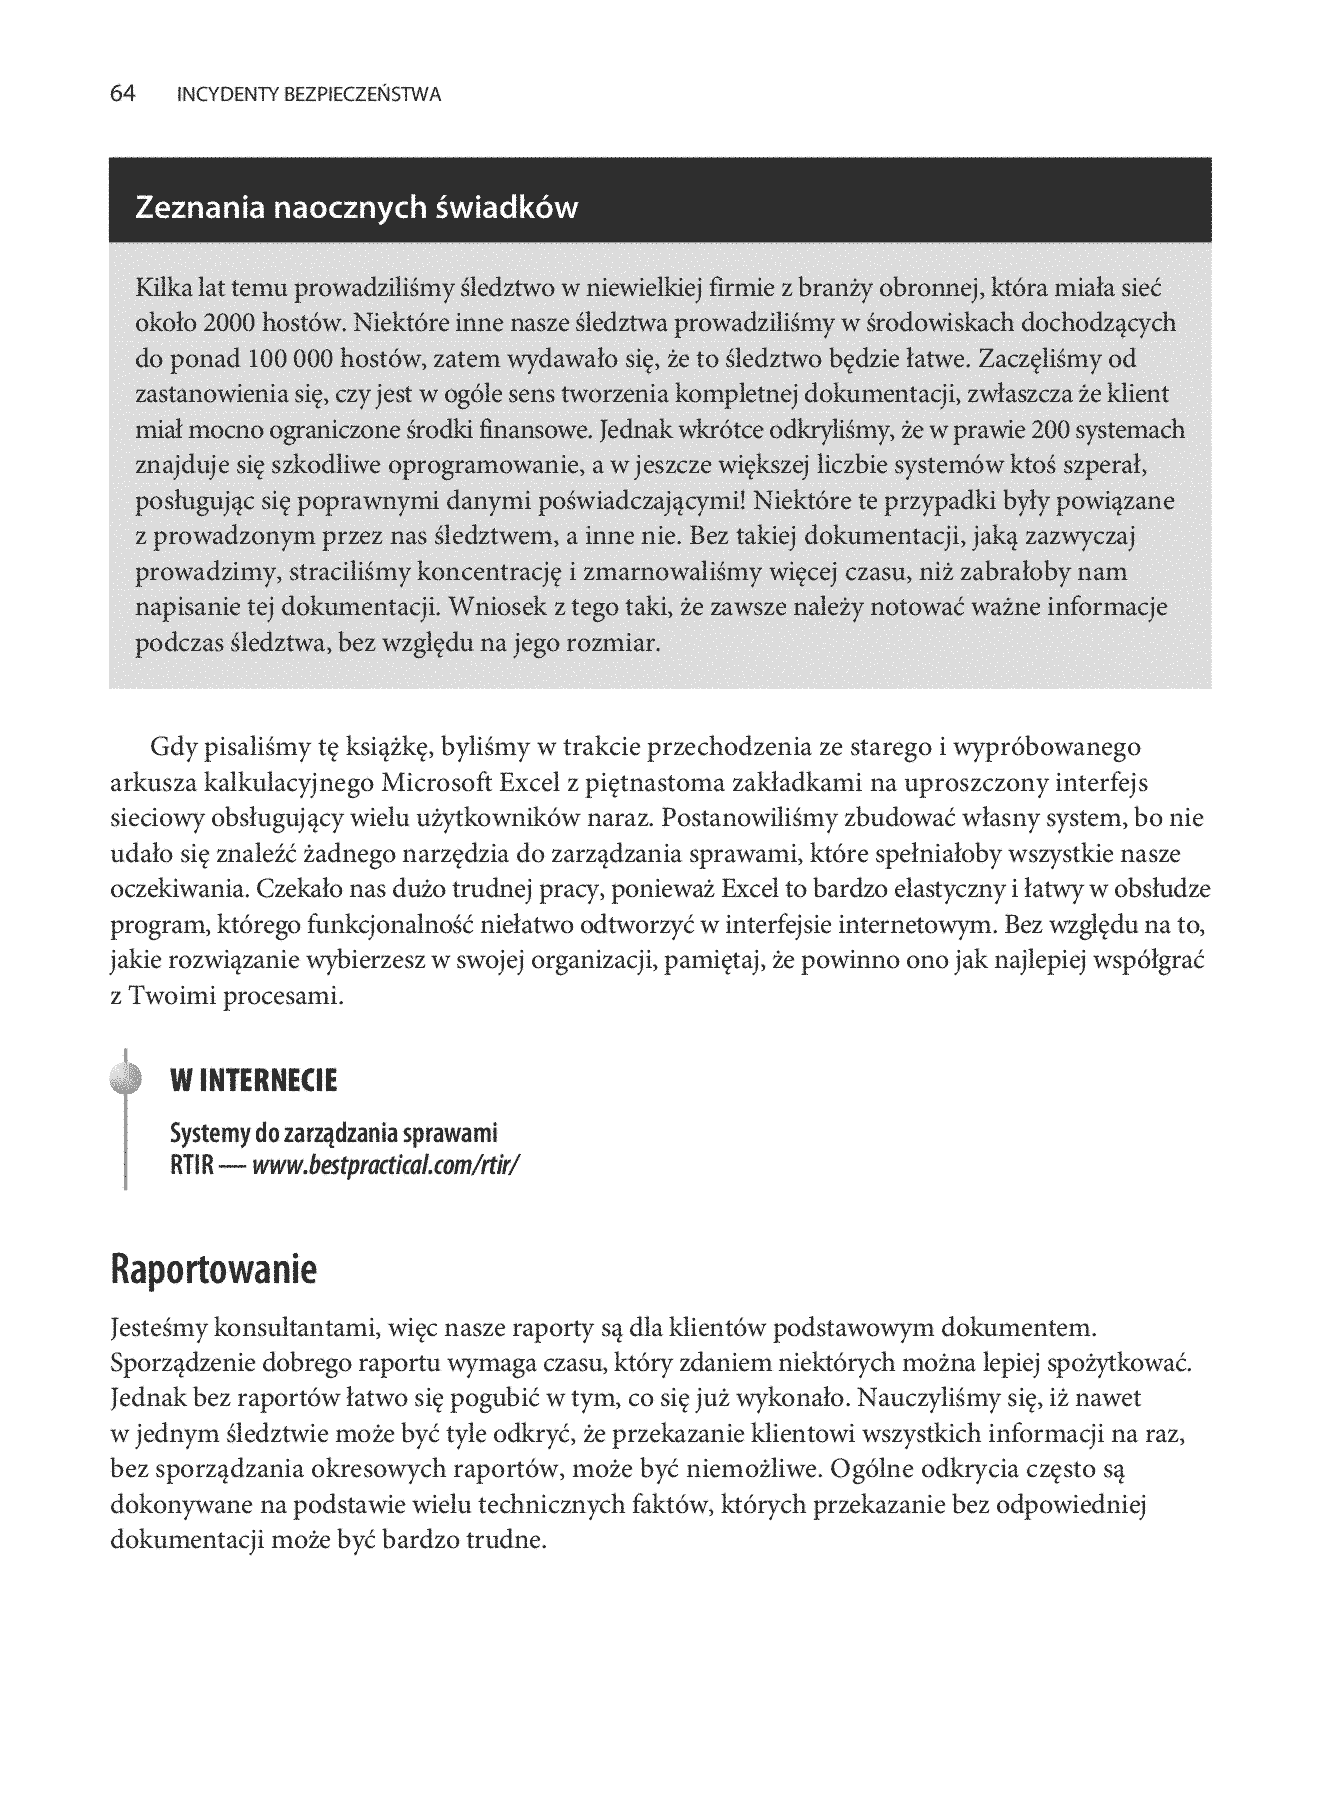
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 1 z 301
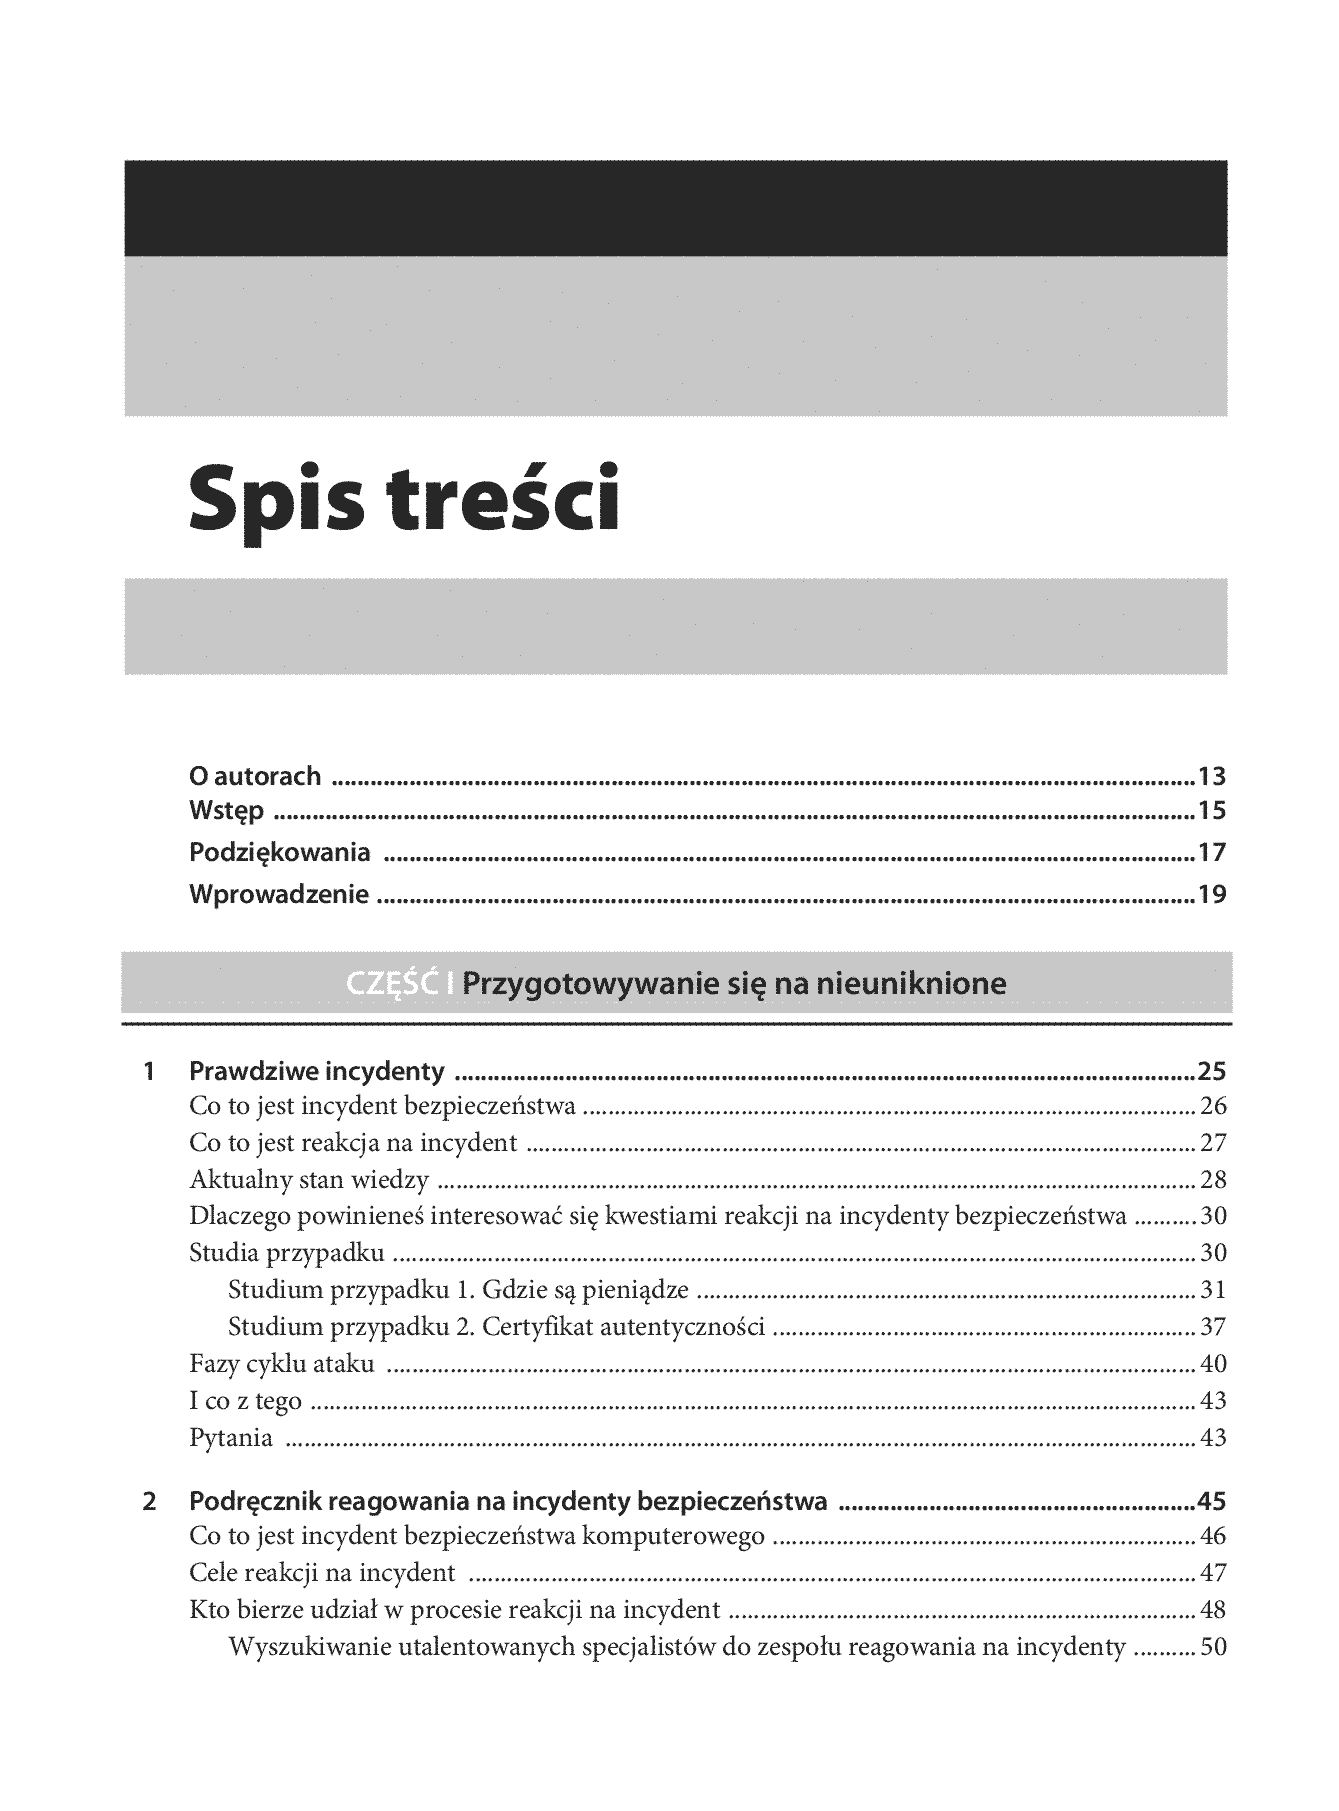
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 2 z 302
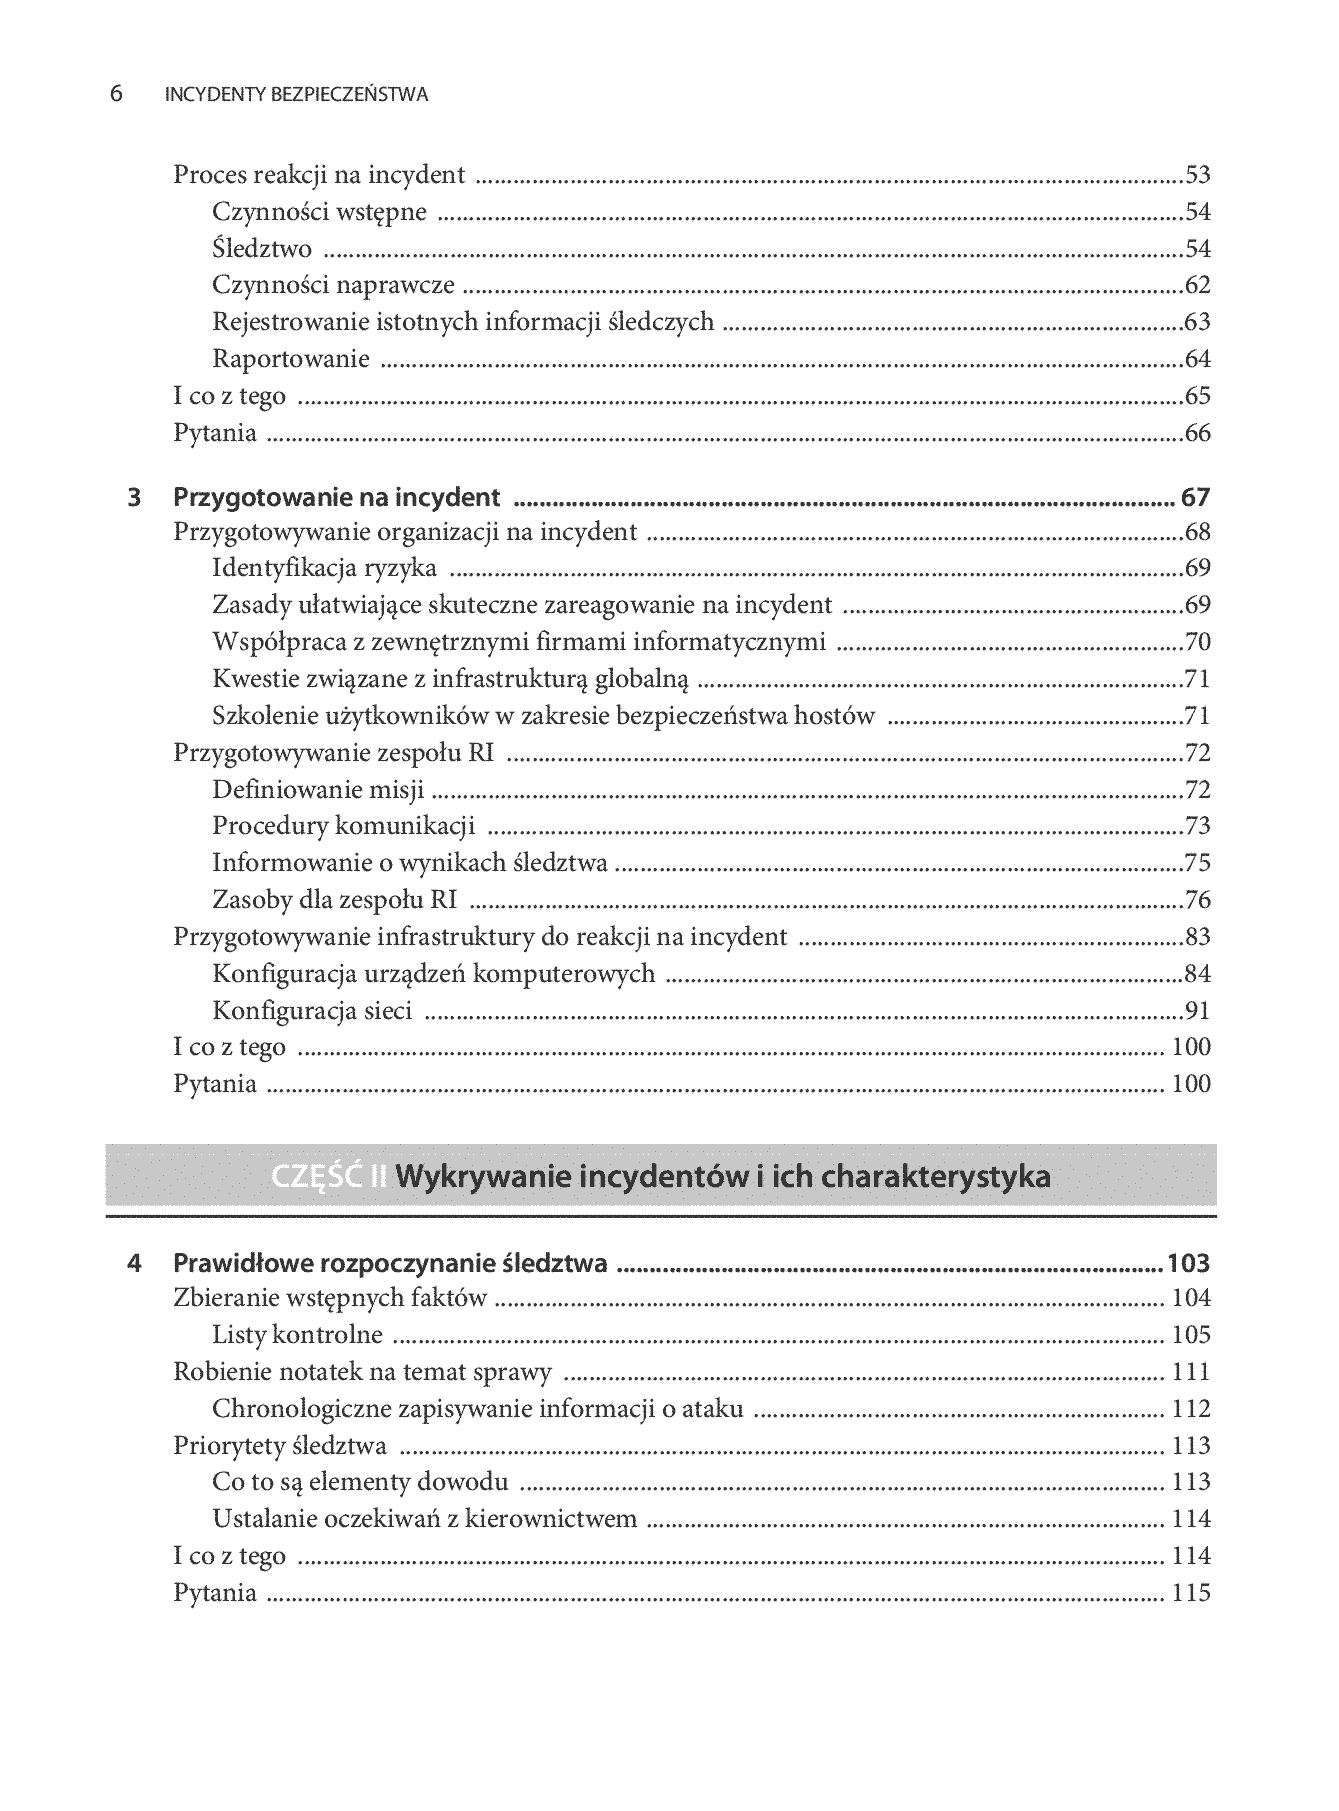
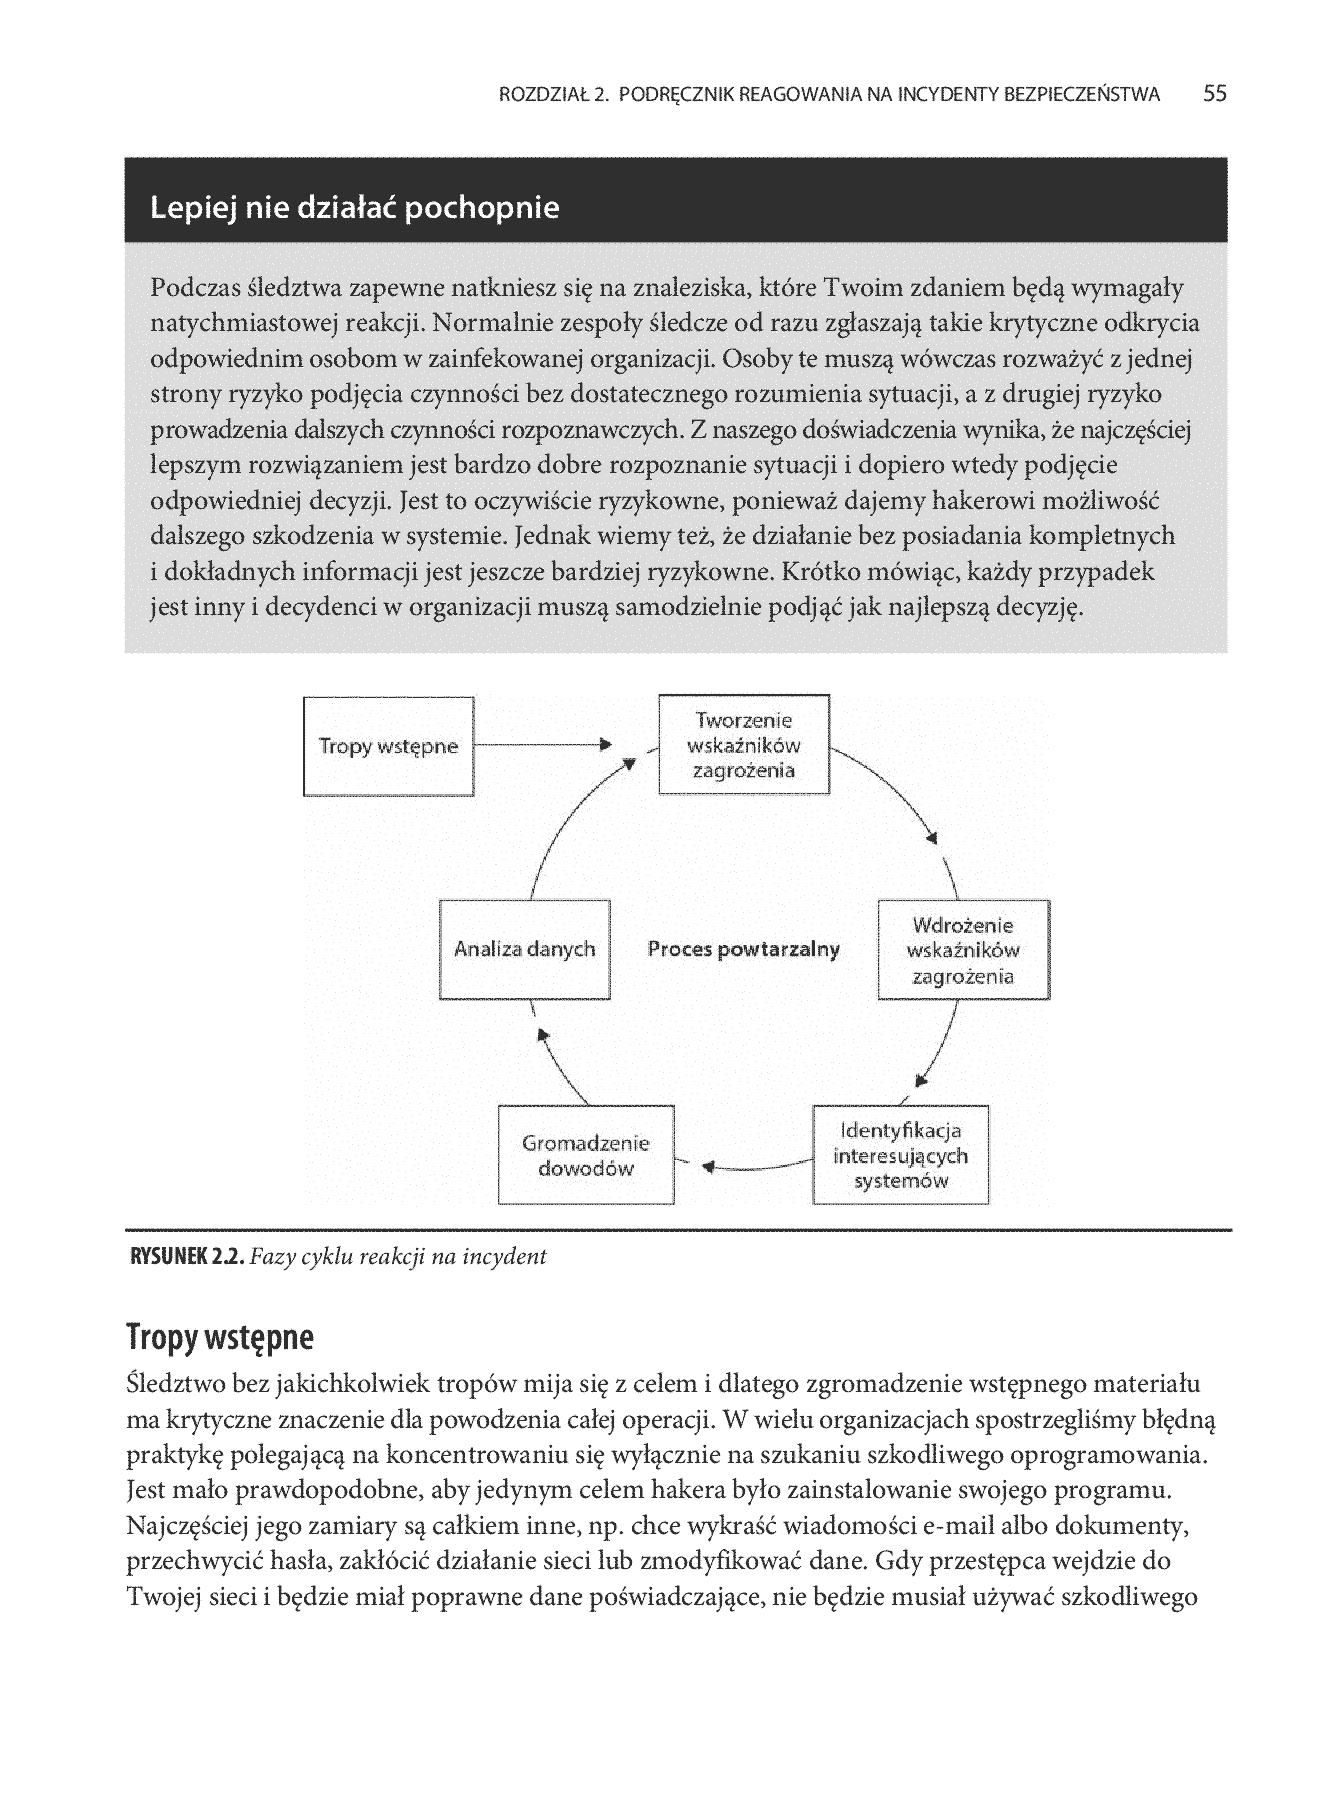
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 3 z 303
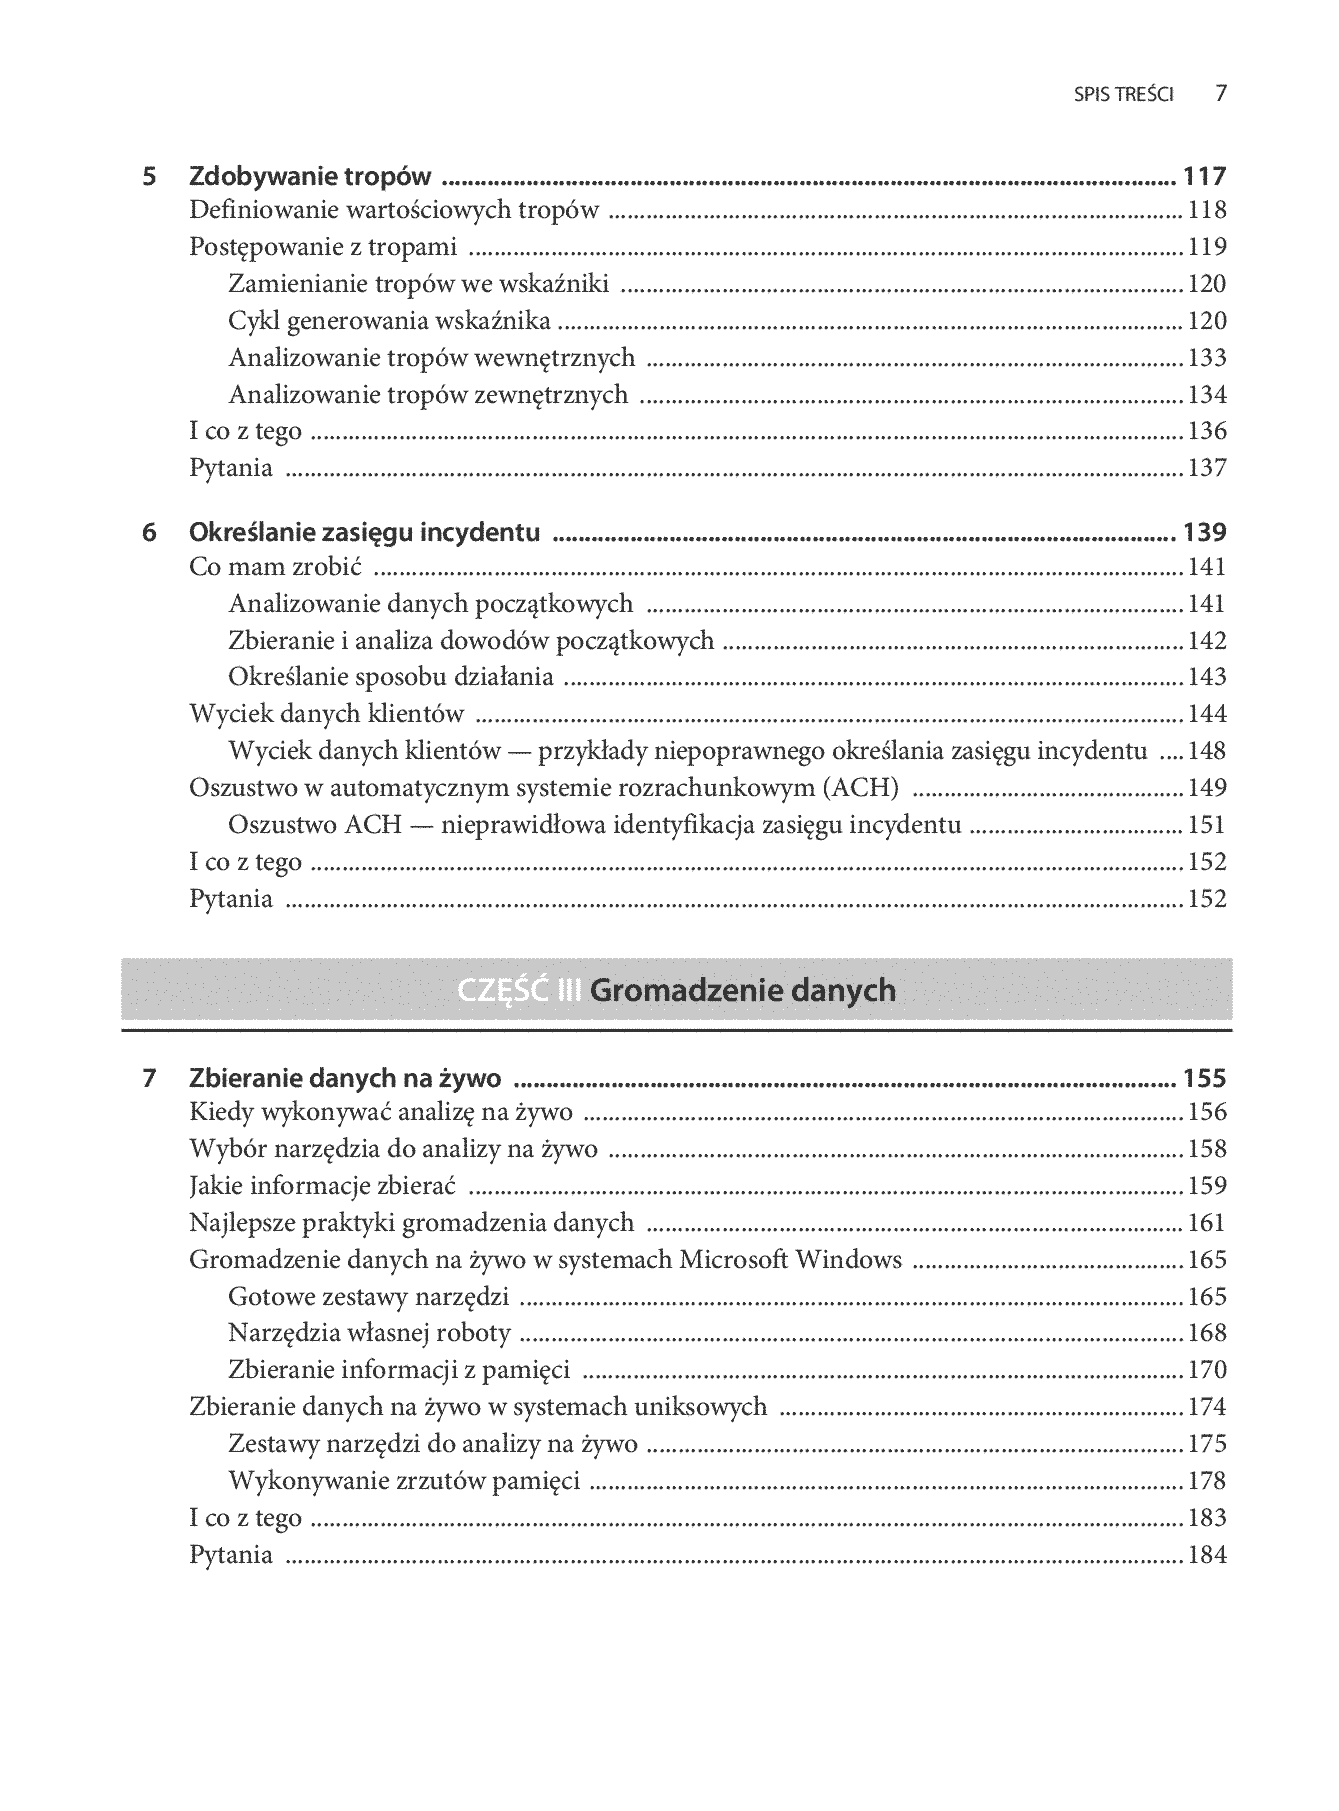
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 4 z 304
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 5 z 305
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 6 z 306
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 7 z 307
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 8 z 308
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 9 z 309
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 10 z 3010
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 11 z 3011
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 12 z 3012
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 13 z 3013
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 14 z 3014
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 15 z 3015
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 16 z 3016
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 17 z 3017
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 18 z 3018
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 19 z 3019
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 20 z 3020
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 21 z 3021
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 22 z 3022
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 23 z 3023
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 24 z 3024
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 25 z 3025
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 26 z 3026
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 27 z 3027
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 28 z 3028
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 29 z 3029
  • Fragment „Incydenty bezpieczeństwa. Metody reagowania w informatyce śledczej” — strona 30 z 3030

Opis

Pomiędzy administratorami systemów informatycznych a cyberprzestępcami trwa ciągły wyścig zbrojeń. Ewoluują zarówno stosowane zabezpieczenia, jak i metody kradzieży — jedne i drugie stają się coraz bardziej wyrafinowane. W grę wchodzą przecież duże pieniądze, prestiż, zaufanie, a bywa, że stawka jest o wiele większa. Praca osoby zajmującej się bezpieczeństwem urządzeń informatycznych wymaga ogromnej wiedzy, zmusza do bezustannej nauki, ciągłej analizy i doskonalenia procedur, a przede wszystkim do konsekwentnego wyciągania wniosków z wykrytych incydentów.

Niniejsza książka jest wyczerpującym podręcznikiem bezpieczeństwa systemów informatycznych, a ściślej rzecz ujmując — procedur reagowania na incydenty bezpieczeństwa. To lektura obowiązkowa zarówno dla osób z najwyższego kierownictwa, jak i dla koordynatorów oraz specjalistów zajmujących się bezpieczeństwem systemów informatycznych. Przedstawiono tu sposoby przygotowania zabezpieczeń, ale także opisano, co należy zrobić (i w jakiej kolejności) w przypadku wykrycia ich naruszeń. Co ważne, ta wiedza jest aktualna i oparta na najlepszych doświadczeniach wybitnych specjalistów.

Przedstawiono tu między innymi:
  • zasady budowy infrastruktury umożliwiającej metodyczne reagowanie na incydenty bezpieczeństwa
  • metody wykrywania śladów włamań i identyfikacji wskaźników zagrożeń
  • sposoby prowadzenia czynności śledczych i analizy danych zgromadzonych w tym procesie
  • metodykę analizy szkodliwego kodu
  • techniki raportowania procesów reakcji na incydent
  • zasady tworzenia i wdrażania kompleksowych planów naprawczych

Bądź czujny i nie daj się zaskoczyć!

Jason T. Luttgens, Matthew Pepe i Kevin Mandia — od wielu lat są związani z bezpieczeństwem systemów informatycznych oraz informatyką śledczą. Przeprowadzili wiele śledztw dotyczących szpiegostwa przemysłowego czy kradzieży danych, w tym danych z kart kredytowych; zajmowali się także badaniem i rozwojem metod śledczych, testowaniem sprzętu i oprogramowania. Wszyscy trzej pracowali w instytucjach państwowych (Air Force) czy agencjach rządowych (NASA).

Linki do księgarni są linkami partnerskimi Grupy Helion i Księgarni PWN (przez sieć Adtraction). Ceny i dostępność pochodzą z oferty wydawcy i mogą się zmienić.