Marcin Mazureknarzędzia online · artykuły · księgarniaRSS
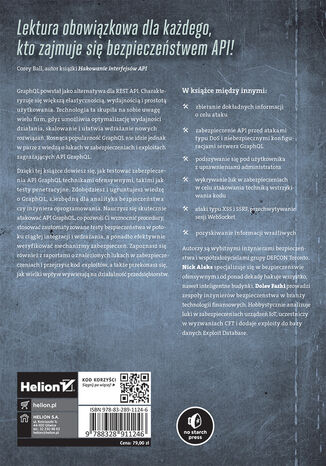
Okładka: Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterówTylna okładka: Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów

Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów

Autor: Nick Aleks, Dolev Farhi

Tłumacz: Robert Górczyński

Helion

47,40 zł 79,00 zł -40%

Kup w księgarni Helion

Gdzie kupić

SklepWydanieCena
Helion.plksiążka47,40 złKup
TaniaKsiazka.plksiążka52,06 złKup

Ceny z feedów partnerów, odświeżane codziennie. Linki są partnerskie — przy zakupie dostaję prowizję, cena dla Ciebie się nie zmienia.

Czytaj fragmentPobierz PDF

Kategorie
API, Bezpieczeństwo WWW
Wydawca
Helion
Rodzaj
książka
Format
165x228
Oprawa
miękka
Stron
328
Data wydania
2024-08-13
ISBN
978-83-289-1124-6
Tytuł oryginału
Black Hat GraphQL: API Attacks for Hackers and Pentesters

Fragment książki — 30 stron

Kliknij stronę, żeby powiększyć. Całość możesz przeczytać online albo pobrać jako PDF. Fragment udostępniony przez wydawcę.

  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 1 z 301
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 2 z 302
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 3 z 303
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 4 z 304
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 5 z 305
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 6 z 306
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 7 z 307
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 8 z 308
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 9 z 309
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 10 z 3010
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 11 z 3011
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 12 z 3012
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 13 z 3013
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 14 z 3014
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 15 z 3015
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 16 z 3016
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 17 z 3017
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 18 z 3018
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 19 z 3019
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 20 z 3020
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 21 z 3021
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 22 z 3022
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 23 z 3023
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 24 z 3024
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 25 z 3025
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 26 z 3026
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 27 z 3027
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 28 z 3028
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 29 z 3029
  • Fragment „Black Hat GraphQL. Bezpieczeństwo API dla hakerów i pentesterów” — strona 30 z 3030

Opis

GraphQL powstał jako alternatywa dla REST API. Charakteryzuje się większą elastycznością, wydajnością i prostotą użytkowania. Technologia ta skupiła na sobie uwagę wielu firm, gdyż umożliwia optymalizację wydajności działania, skalowanie i ułatwia wdrażanie nowych rozwiązań. Rosnąca popularność GraphQL nie idzie jednak w parze z wiedzą o lukach w zabezpieczeniach i exploitach zagrażających API GraphQL.

Dzięki tej książce dowiesz się, jak testować zabezpieczenia API GraphQL technikami ofensywnymi, takimi jak testy penetracyjne. Zdobędziesz i ugruntujesz wiedzę o GraphQL, niezbędną dla analityka bezpieczeństwa czy inżyniera oprogramowania. Nauczysz się skutecznie atakować API GraphQL, co pozwoli Ci wzmocnić procedury, stosować zautomatyzowane testy bezpieczeństwa w potoku ciągłej integracji i wdrażania, a ponadto efektywnie weryfikować mechanizmy zabezpieczeń. Zapoznasz się również z raportami o znalezionych lukach w zabezpieczeniach i przejrzysz kod exploitów, a także przekonasz się, jak wielki wpływ wywierają na działalność przedsiębiorstw.

W książce między innymi:

  • zbieranie dokładnych informacji o celu ataku
  • zabezpieczanie API przez atakami typu DoS i niebezpiecznymi konfiguracjami serwera GraphQL
  • podszywanie się pod użytkownika z uprawnieniami administratora
  • wykrywanie luk w zabezpieczeniach w celu atakowania techniką wstrzykiwania kodu
  • ataki typu XSS i SSRF, przechwytywanie sesji WebSocket
  • pozyskiwanie informacji wrażliwych

Autorzy są wybitnymi inżynierami bezpieczeństwa i współzałożycielami grupy DEFCON Toronto. Nick Aleks specjalizuje się w bezpieczeństwie ofensywnym i od ponad dekady hakuje wszystko, nawet inteligentne budynki. Dolev Farhi prowadzi zespoły inżynierów bezpieczeństwa w branży technologii finansowych. Hobbystycznie analizuje luki w zabezpieczeniach urządzeń IoT, uczestniczy w wyzwaniach CFT i dodaje exploity do bazy danych Exploit Database.

Lektura obowiązkowa dla każdego, kto zajmuje się bezpieczeństwem API!

Corey Ball, autor książki Hakowanie interfejsów API. Łamanie interfejsów programowania aplikacji internetowych

Linki do księgarni są linkami partnerskimi Grupy Helion i Księgarni PWN (przez sieć Adtraction). Ceny i dostępność pochodzą z oferty wydawcy i mogą się zmienić.