Marcin Mazureknarzędzia online · artykuły · księgarniaRSS
Okładka: BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1

BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1

Autor: Gołębiowski Dariusz

Helionebook

49,99 zł 99,99 zł -50%

Kup w księgarni Helion

Czytaj fragmentPobierz PDF

Kategorie
Bezpieczeństwo systemów, Bezpieczne AI, Prawo w IT
Wydawca
poswojsku.pl
Rodzaj
ebook
Stron
155
Data wydania
2026-06-06
ISBN
9788368360301
Formaty
PDF (1,4MB)

Fragment książki — 30 stron

Kliknij stronę, żeby powiększyć. Całość możesz przeczytać online albo pobrać jako PDF. Fragment udostępniony przez wydawcę.
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 1 z 301
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 2 z 302
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 3 z 303
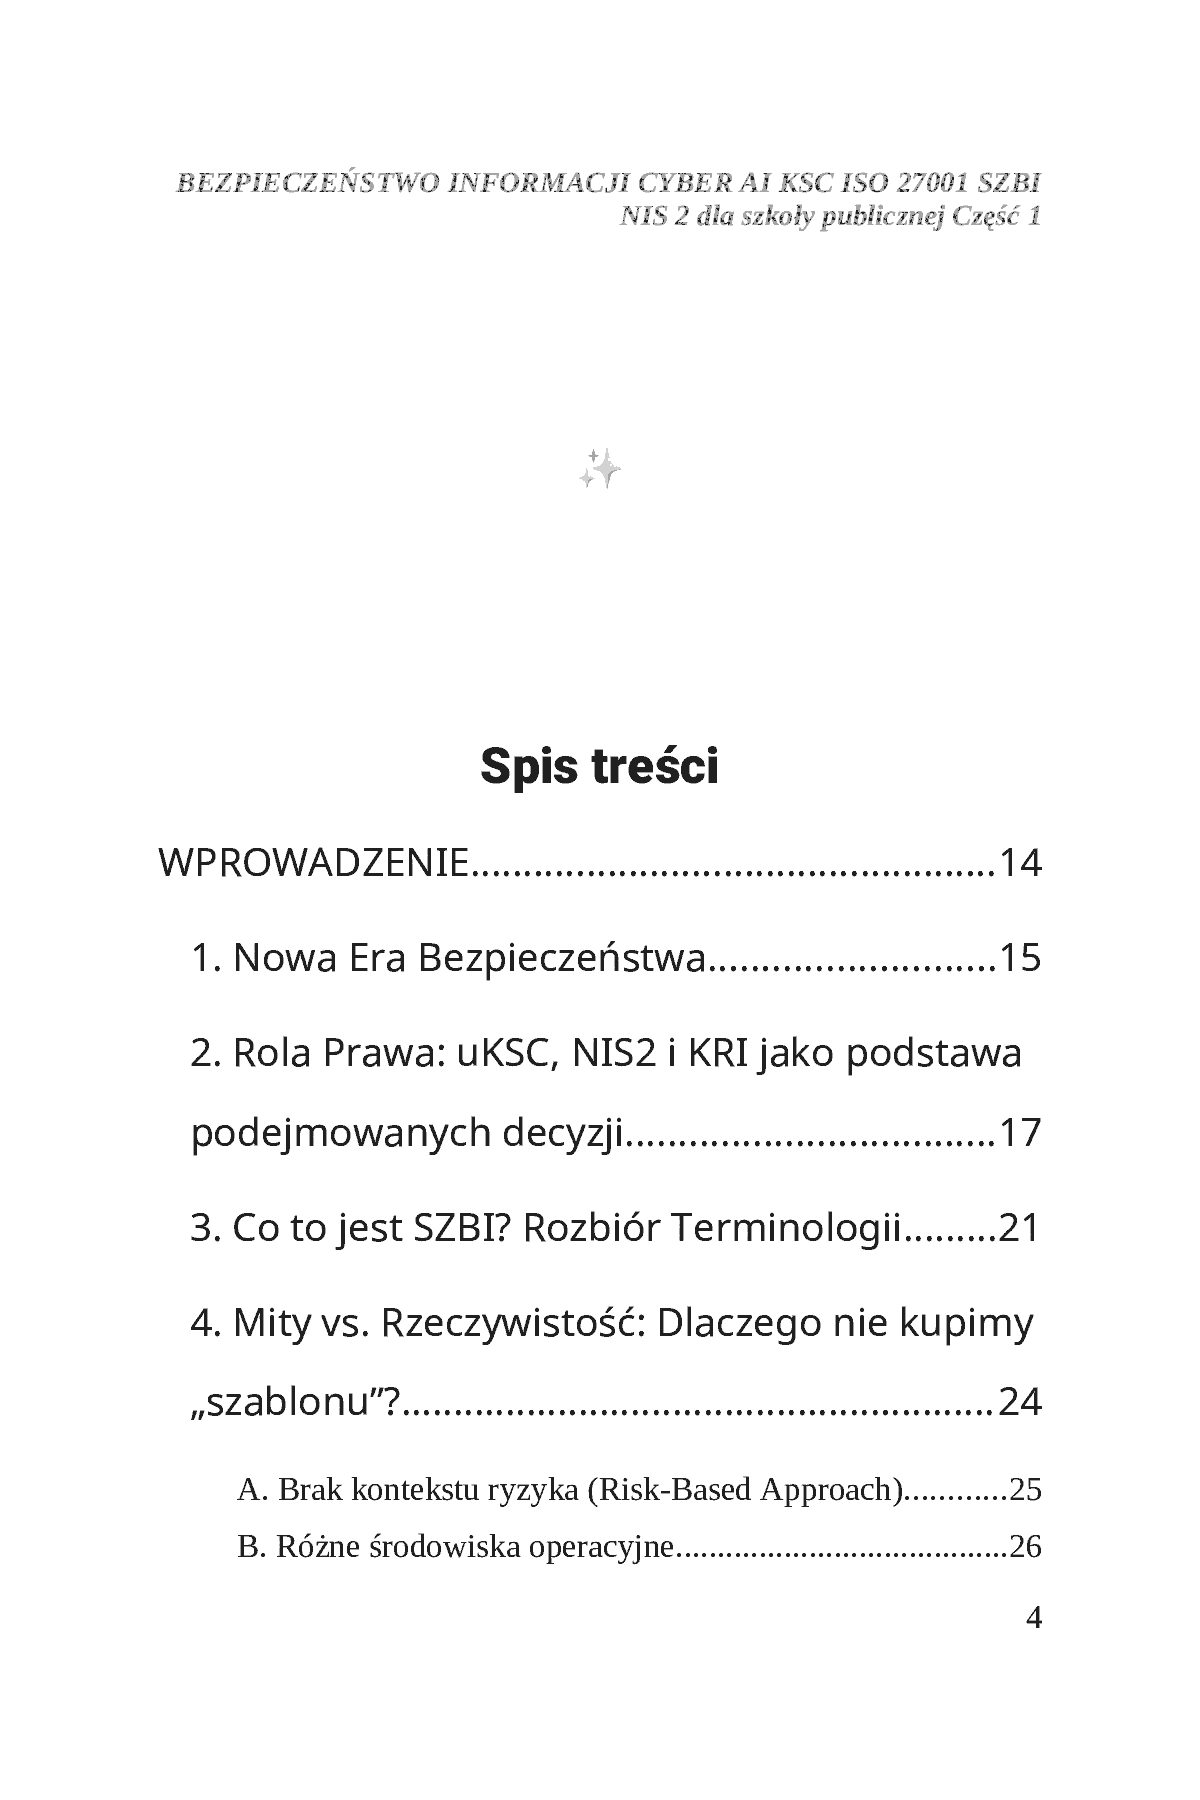
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 4 z 304
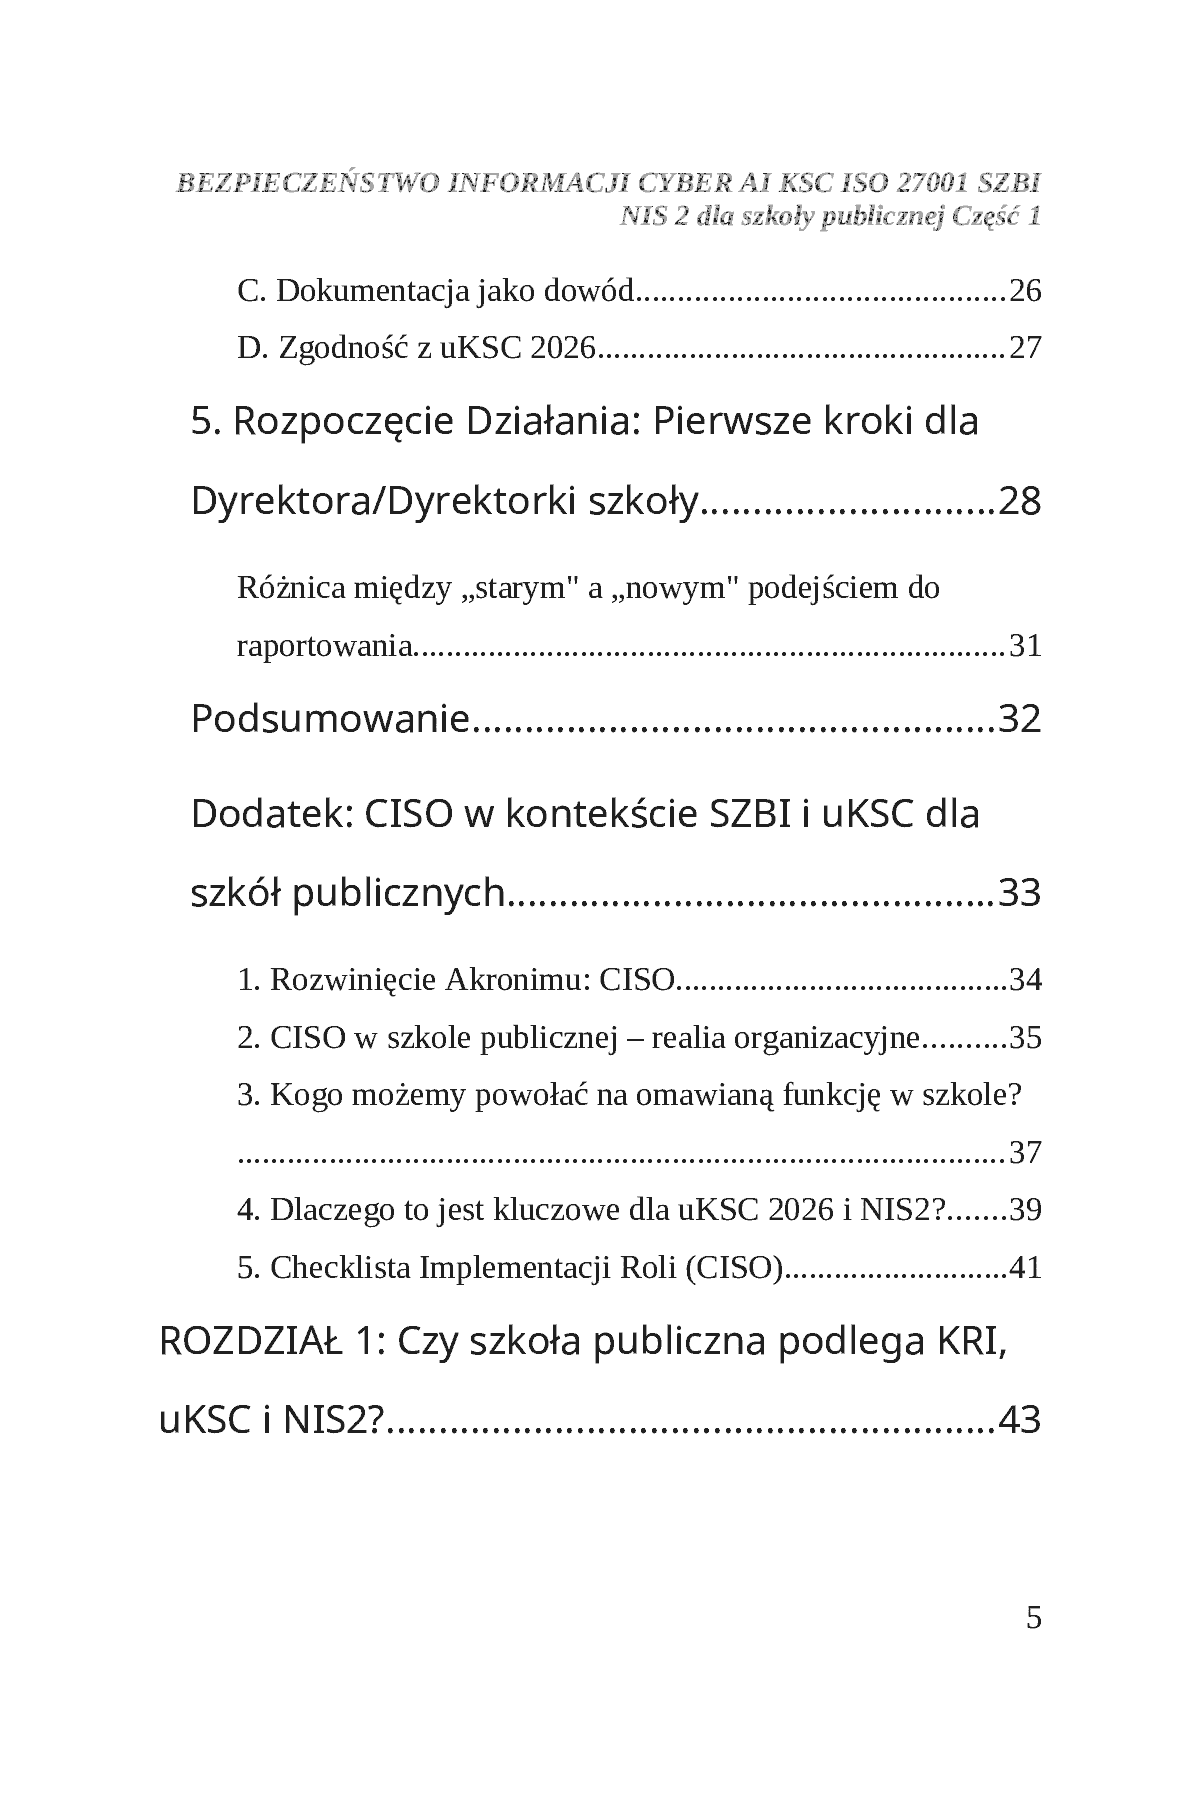
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 5 z 305
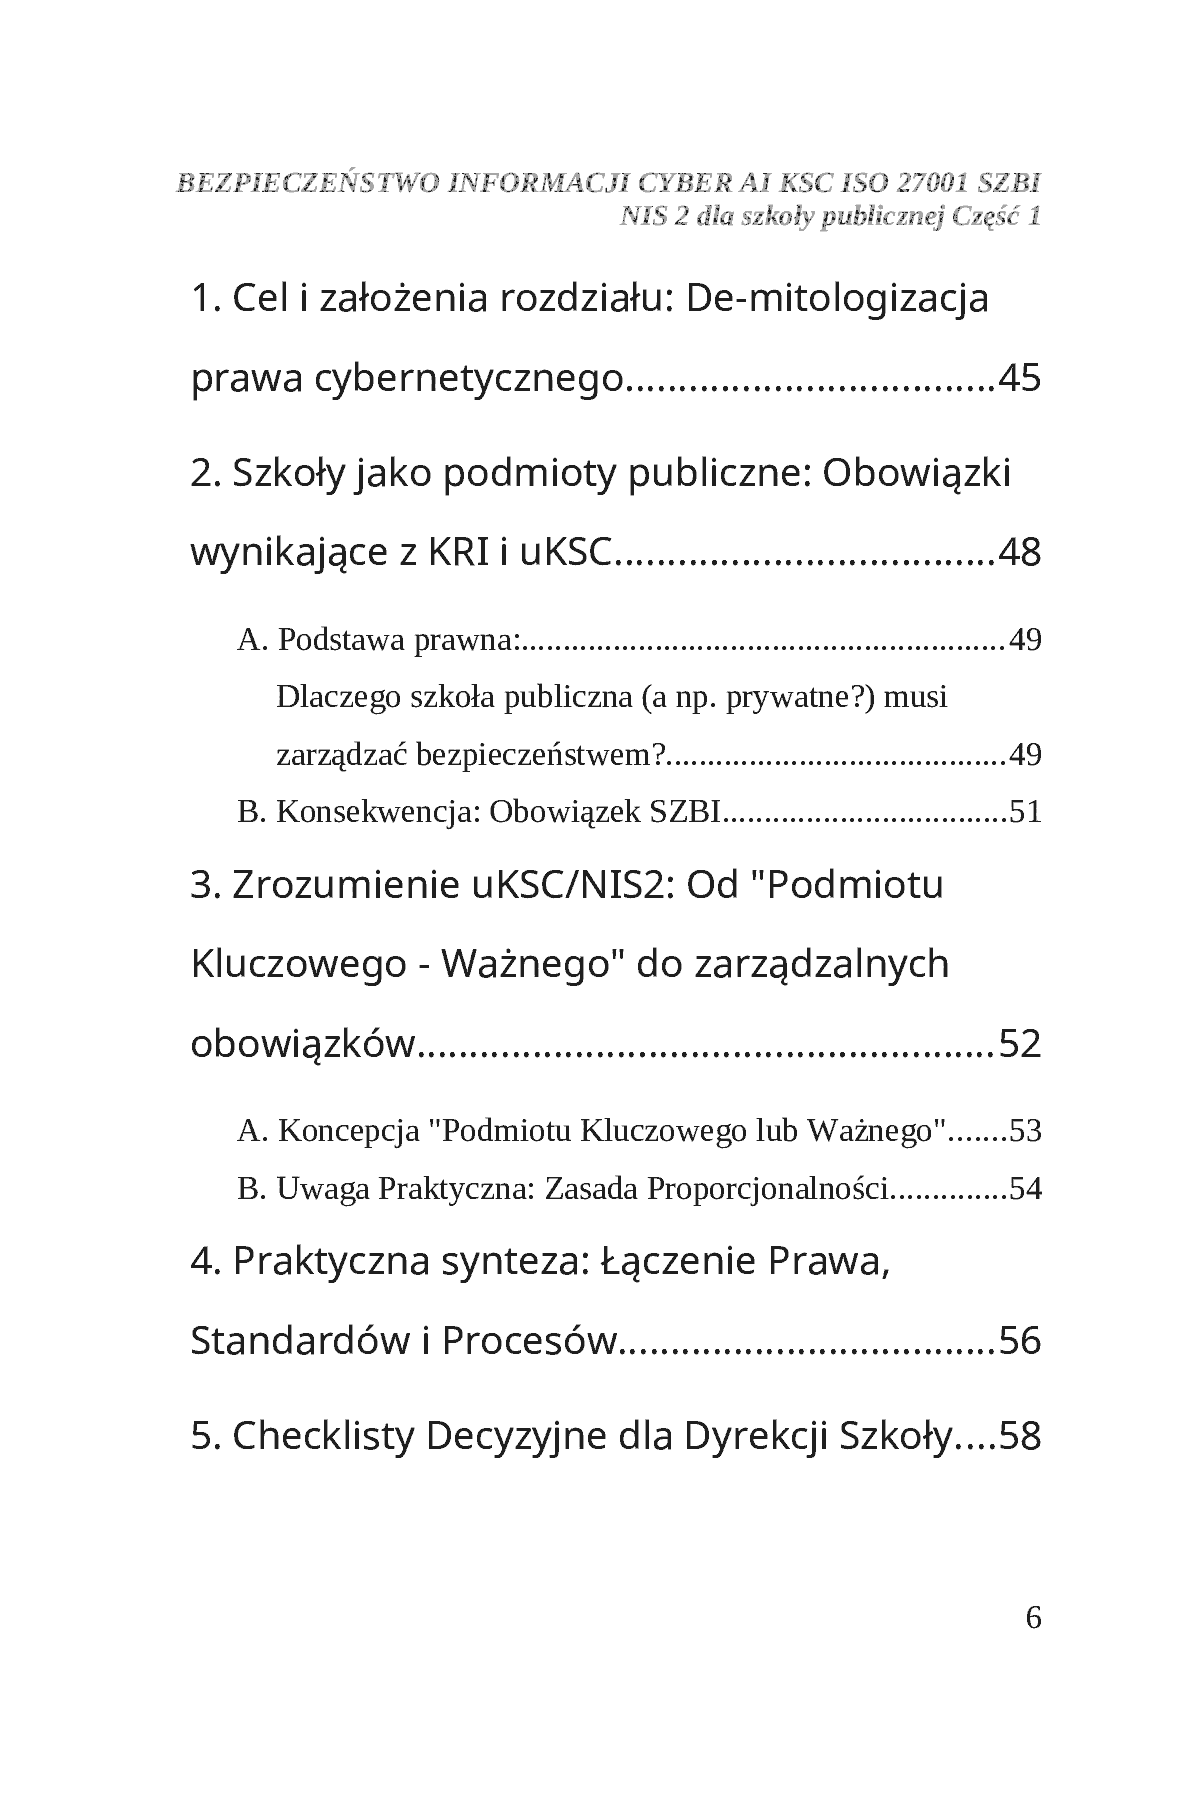
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 6 z 306
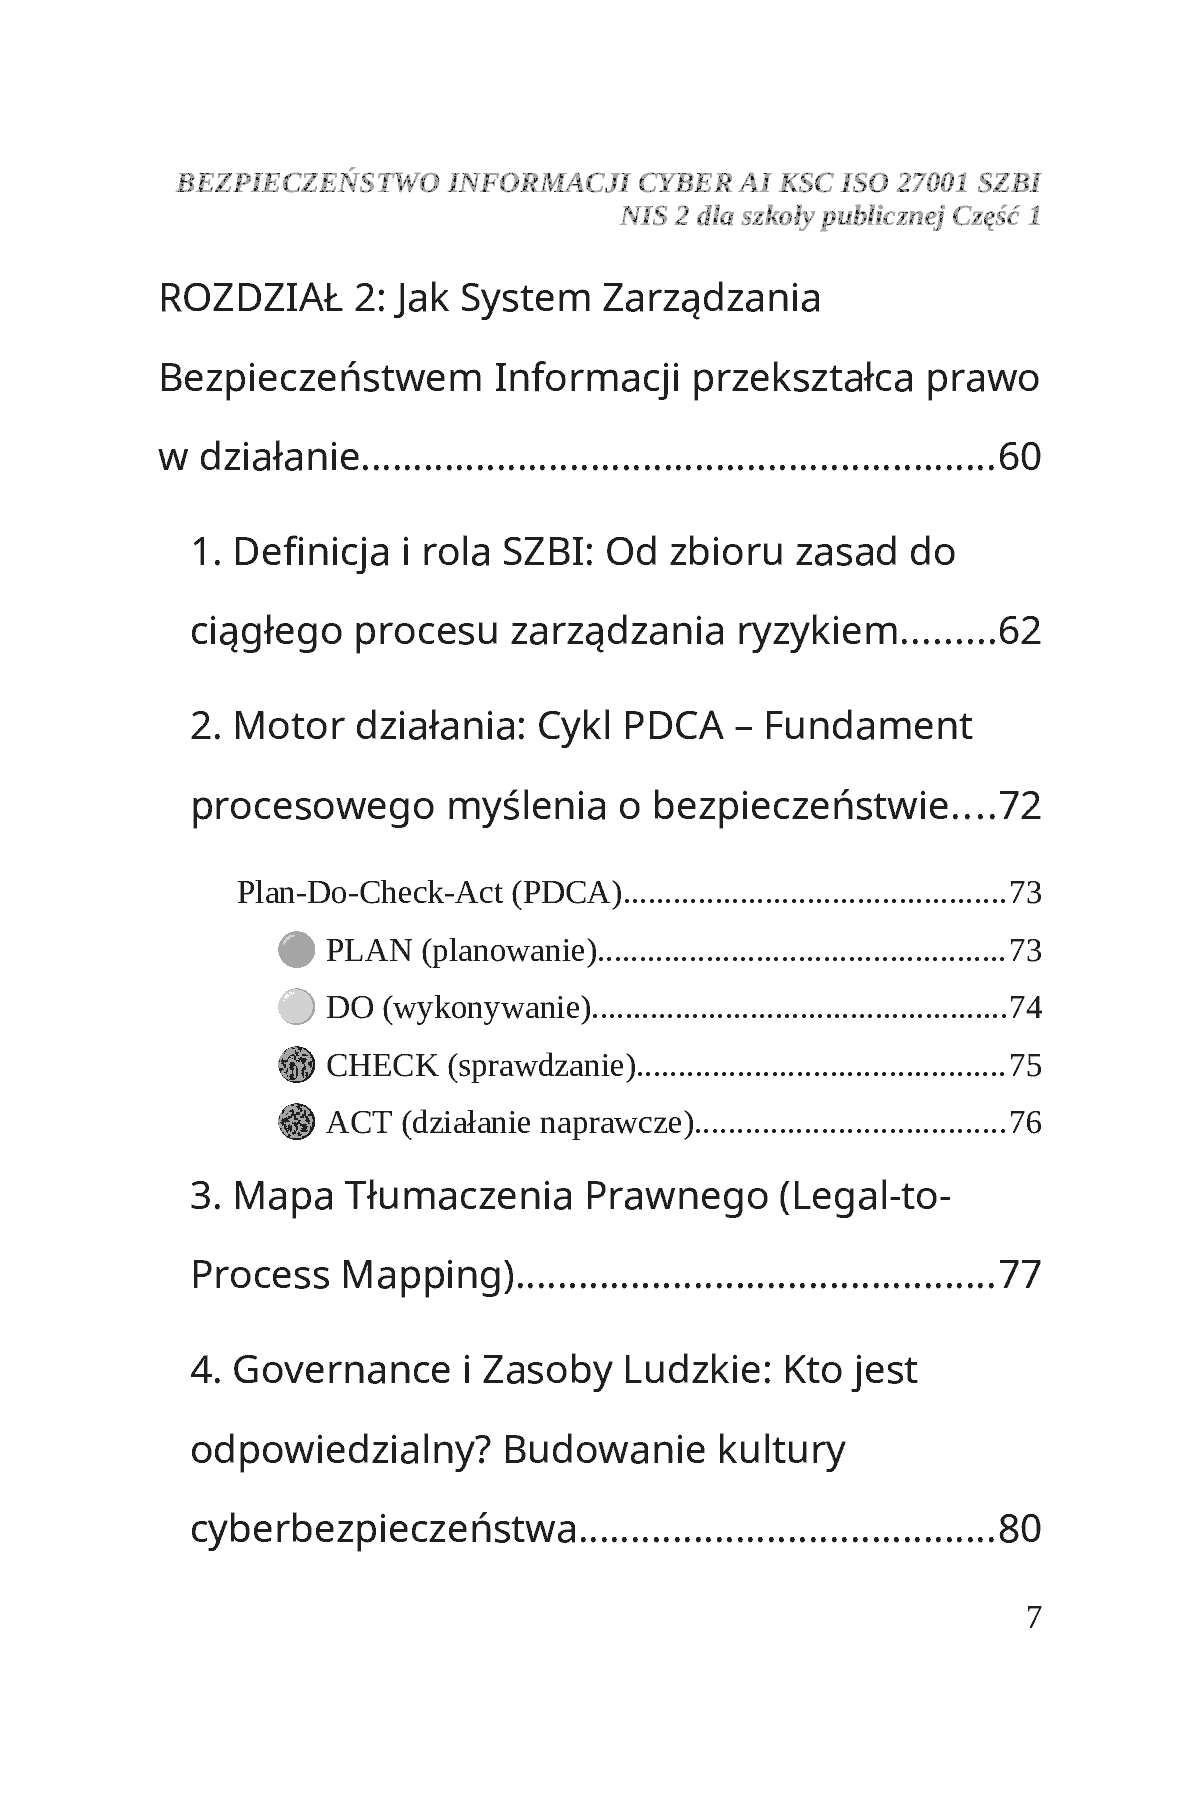
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 7 z 307
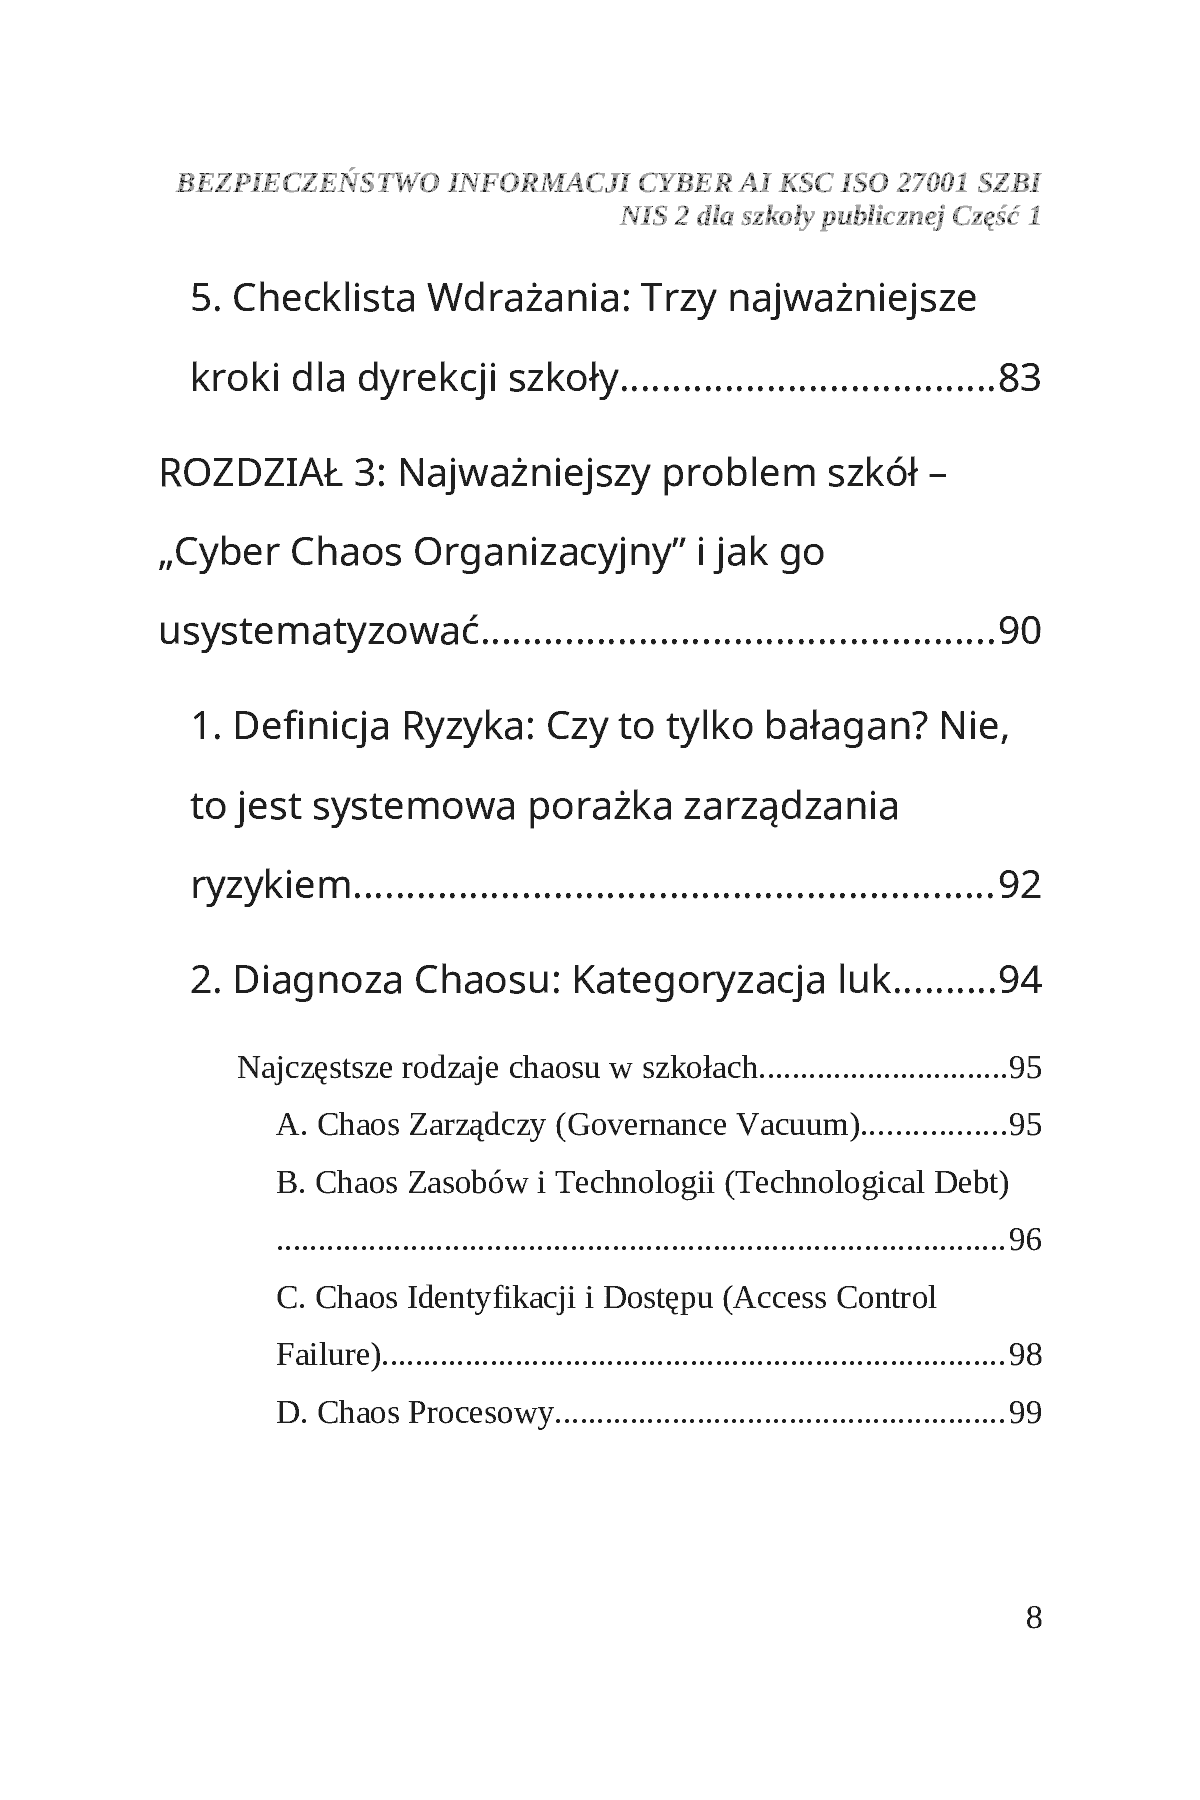
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 8 z 308
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 9 z 309
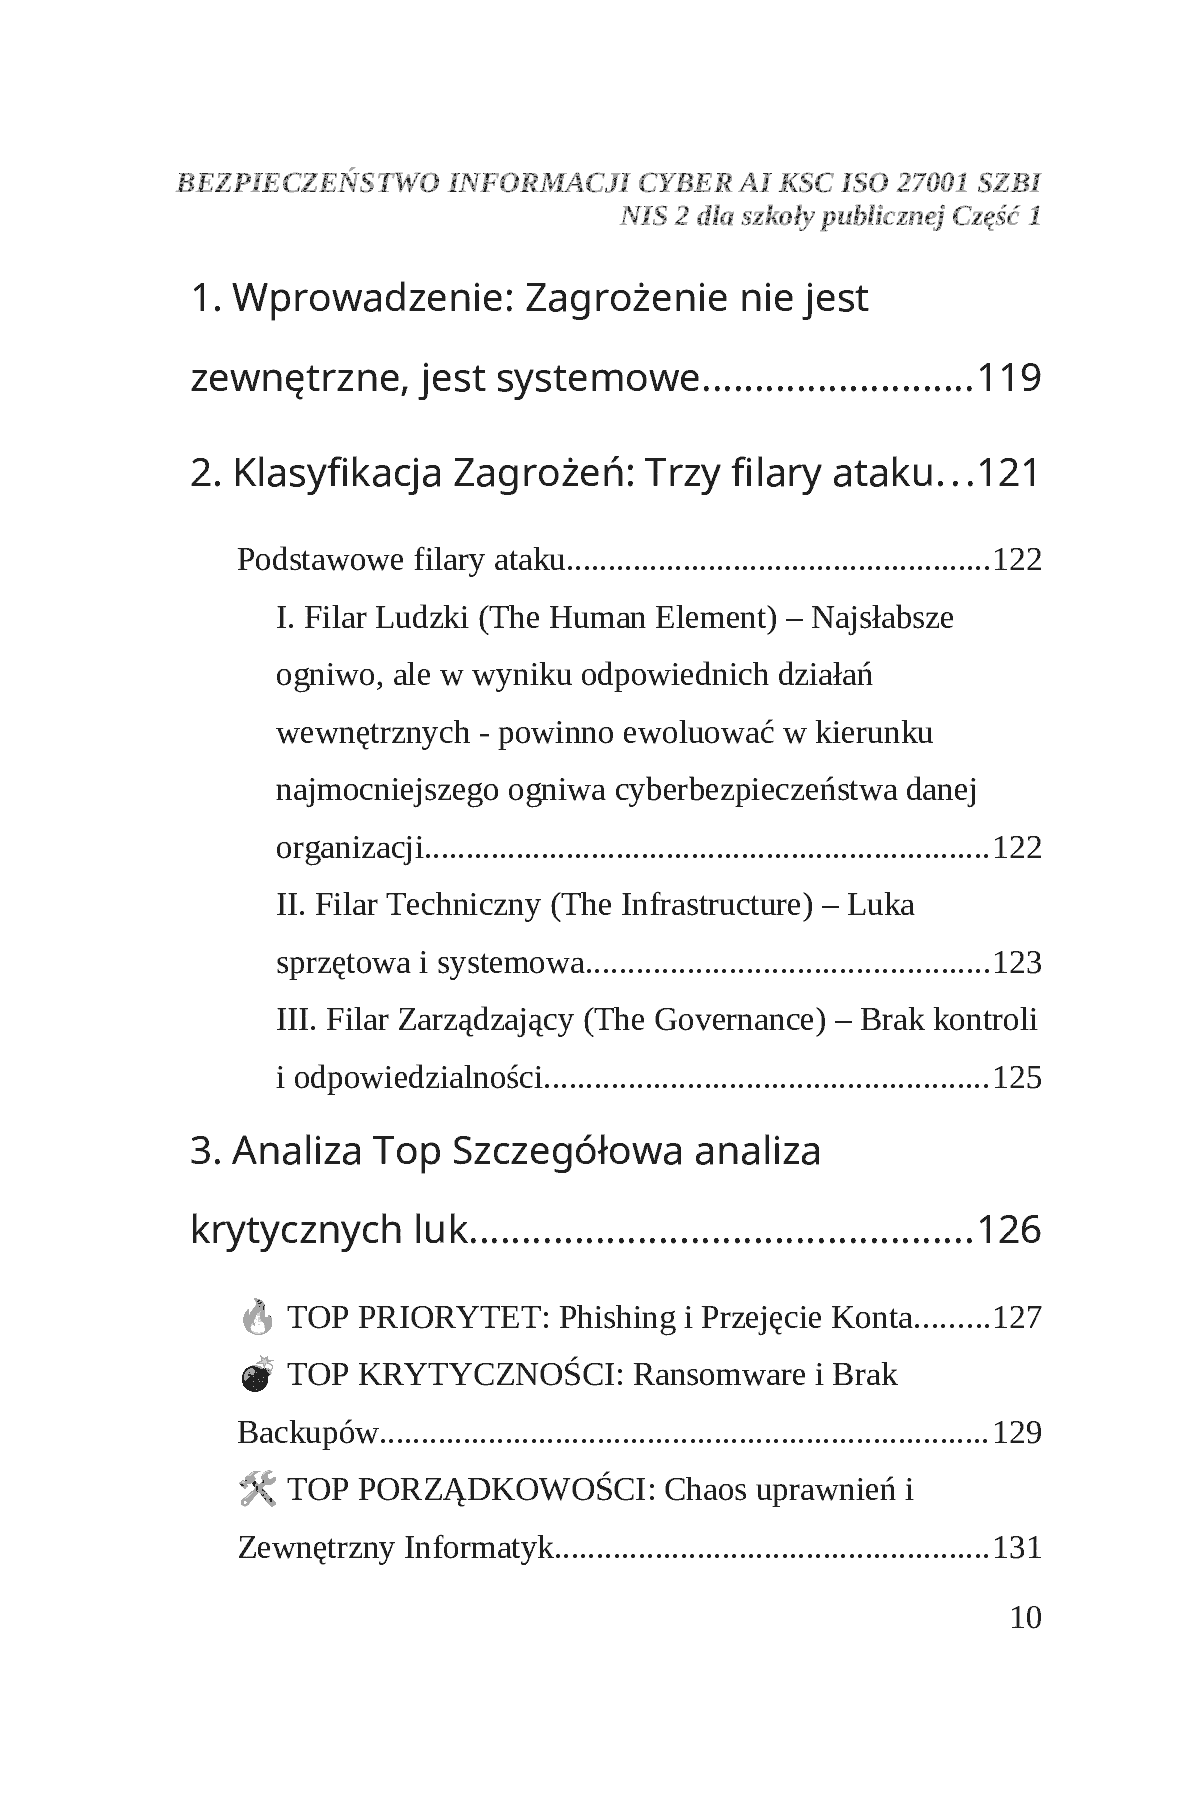
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 10 z 3010
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 11 z 3011
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 12 z 3012
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 13 z 3013
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 14 z 3014
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 15 z 3015
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 16 z 3016
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 17 z 3017
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 18 z 3018
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 19 z 3019
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 20 z 3020
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 21 z 3021
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 22 z 3022
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 23 z 3023
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 24 z 3024
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 25 z 3025
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 26 z 3026
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 27 z 3027
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 28 z 3028
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 29 z 3029
  • Fragment „BEZPIECZEŃSTWO INFORMACJI CYBER AI KSC ISO 27001 SZBI NIS 2 dla szkoły publicznej Część 1” — strona 30 z 3030

Opis

Czy szkoła publiczna musi wdrażać SZBI?
Jakie obowiązki wynikają z KRI, uKSC 2026 i NIS2?
Czy prywatny laptop nauczycielki lub nauczyciela to problem bezpieczeństwa?
Dlaczego phishing, brak MFA i chaos uprawnień są dziś większym zagrożeniem niż większość zaawansowanych cyberataków?
W ebooku "Bezpieczeństwo Informacji - Cyber AI KSC ISO 27001 SZBI dla szkoły publicznej Część 1" pokazuję podstawy związane z: jak przełożyć przepisy, normy i wymagania na praktyczne działania możliwe do wdrożenia w realnej szkole.
Bez korporacyjnego żargonu.
Bez straszenia.
Praktycznie i poswojsku :).
To przewodnik dla dyrektorek i dyrektorów szkół, osób odpowiedzialnych za bezpieczeństwo informacji oraz wszystkich, którzy chcą uporządkować cyberbezpieczeństwo swojej placówki.

Szkoła publiczna w 2026 roku stoi przed nowymi wyzwaniami. Cyberbezpieczeństwo przestało być wyłącznie domeną informatyków. Stało się obszarem odpowiedzialności dyrektorek i dyrektorów szkół, osób zarządzających, nauczycielek i nauczycieli oraz wszystkich pracowniczek i pracowników mających dostęp do informacji.

Jak odnaleźć się w świecie KRI, uKSC, NIS2, SZBI, ISO 27001 oraz rosnącej roli sztucznej inteligencji? Jak odróżnić realne obowiązki od mitów i internetowych porad? Jak uporządkować chaos organizacyjny, który występuje w wielu placówkach edukacyjnych?

"Bezpieczeństwo Informacji. Cyber AI KSC ISO 27001 SZBI dla szkoły publicznej. Część 1" to praktyczny przewodnik napisany z myślą o polskich szkołach publicznych. Autor nie skupia się na teorii dla wielkich korporacji, lecz pokazuje, jak wdrażać bezpieczeństwo informacji w realiach szkoły podstawowej, zespołu szkół czy placówki oświatowej działającej pod presją ograniczonych zasobów i czasu.

W książce znajdziesz między innymi:
- wyjaśnienie zależności pomiędzy KRI, uKSC 2026, NIS2, SZBI i ISO 27001,
- praktyczne omówienie roli dyrektora/ki jako lidera/ki bezpieczeństwa,
- analizę najczęstszych zagrożeń występujących w szkołach,
- problem prywatnych laptopów nauczycieli i pracy zdalnej,
- zagadnienia związane z MFA, phishingiem, ransomware i kopiami zapasowymi,
- omówienie funkcji CISO i odpowiedzialności za bezpieczeństwo informacji,
- model minimalnego realistycznego SZBI dla małej i średniej szkoły,
- wskazówki oraz przykłady działań możliwych do wdrożenia od zaraz.

Autor pokazuje, że skuteczne cyberbezpieczeństwo nie zaczyna się od zakupu kolejnego programu, lecz od uporządkowania procesów, odpowiedzialności i sposobu podejmowania decyzji.

To książka dla dyrektorek i dyrektorów szkół, osób odpowiedzialnych za bezpieczeństwo informacji, informatyków, inspektorów ochrony danych, pracowników organów prowadzących oraz wszystkich, którzy chcą zrozumieć, jak budować nowoczesną i odporną szkołę w świecie cyfrowych zagrożeń.

Nie jest to książka o straszeniu cyberatakami. To książka o budowaniu odporności organizacyjnej i świadomym zarządzaniu bezpieczeństwem informacji - GDDM i poswojsku

Linki do księgarni są linkami partnerskimi Grupy Helion i Księgarni PWN (przez sieć Adtraction). Ceny i dostępność pochodzą z oferty wydawcy i mogą się zmienić.