Marcin Mazureknarzędzia online · artykuły · księgarniaRSS
Okładka: Informatyka śledcza. Przewodnik po narzędziach open sourceTylna okładka: Informatyka śledcza. Przewodnik po narzędziach open source

Informatyka śledcza. Przewodnik po narzędziach open source

Autor: Cory Altheide, Harlan Carvey

Tłumacz: Grzegorz Kowalczyk

druk na żądanie

Ebookpoint

47,40 zł 79,00 zł -40%

Kup w księgarni Ebookpoint

Czytaj fragmentPobierz PDF

Kategorie
Bezpieczeństwo systemów, Hacking, Inne
Wydawca
Helion
Rodzaj
książka
Format
170x230
Oprawa
miękka
Stron
320
Data wydania
2014-10-23
ISBN
978-83-246-9562-1
Tytuł oryginału
Digital Forensics with Open Source Tools

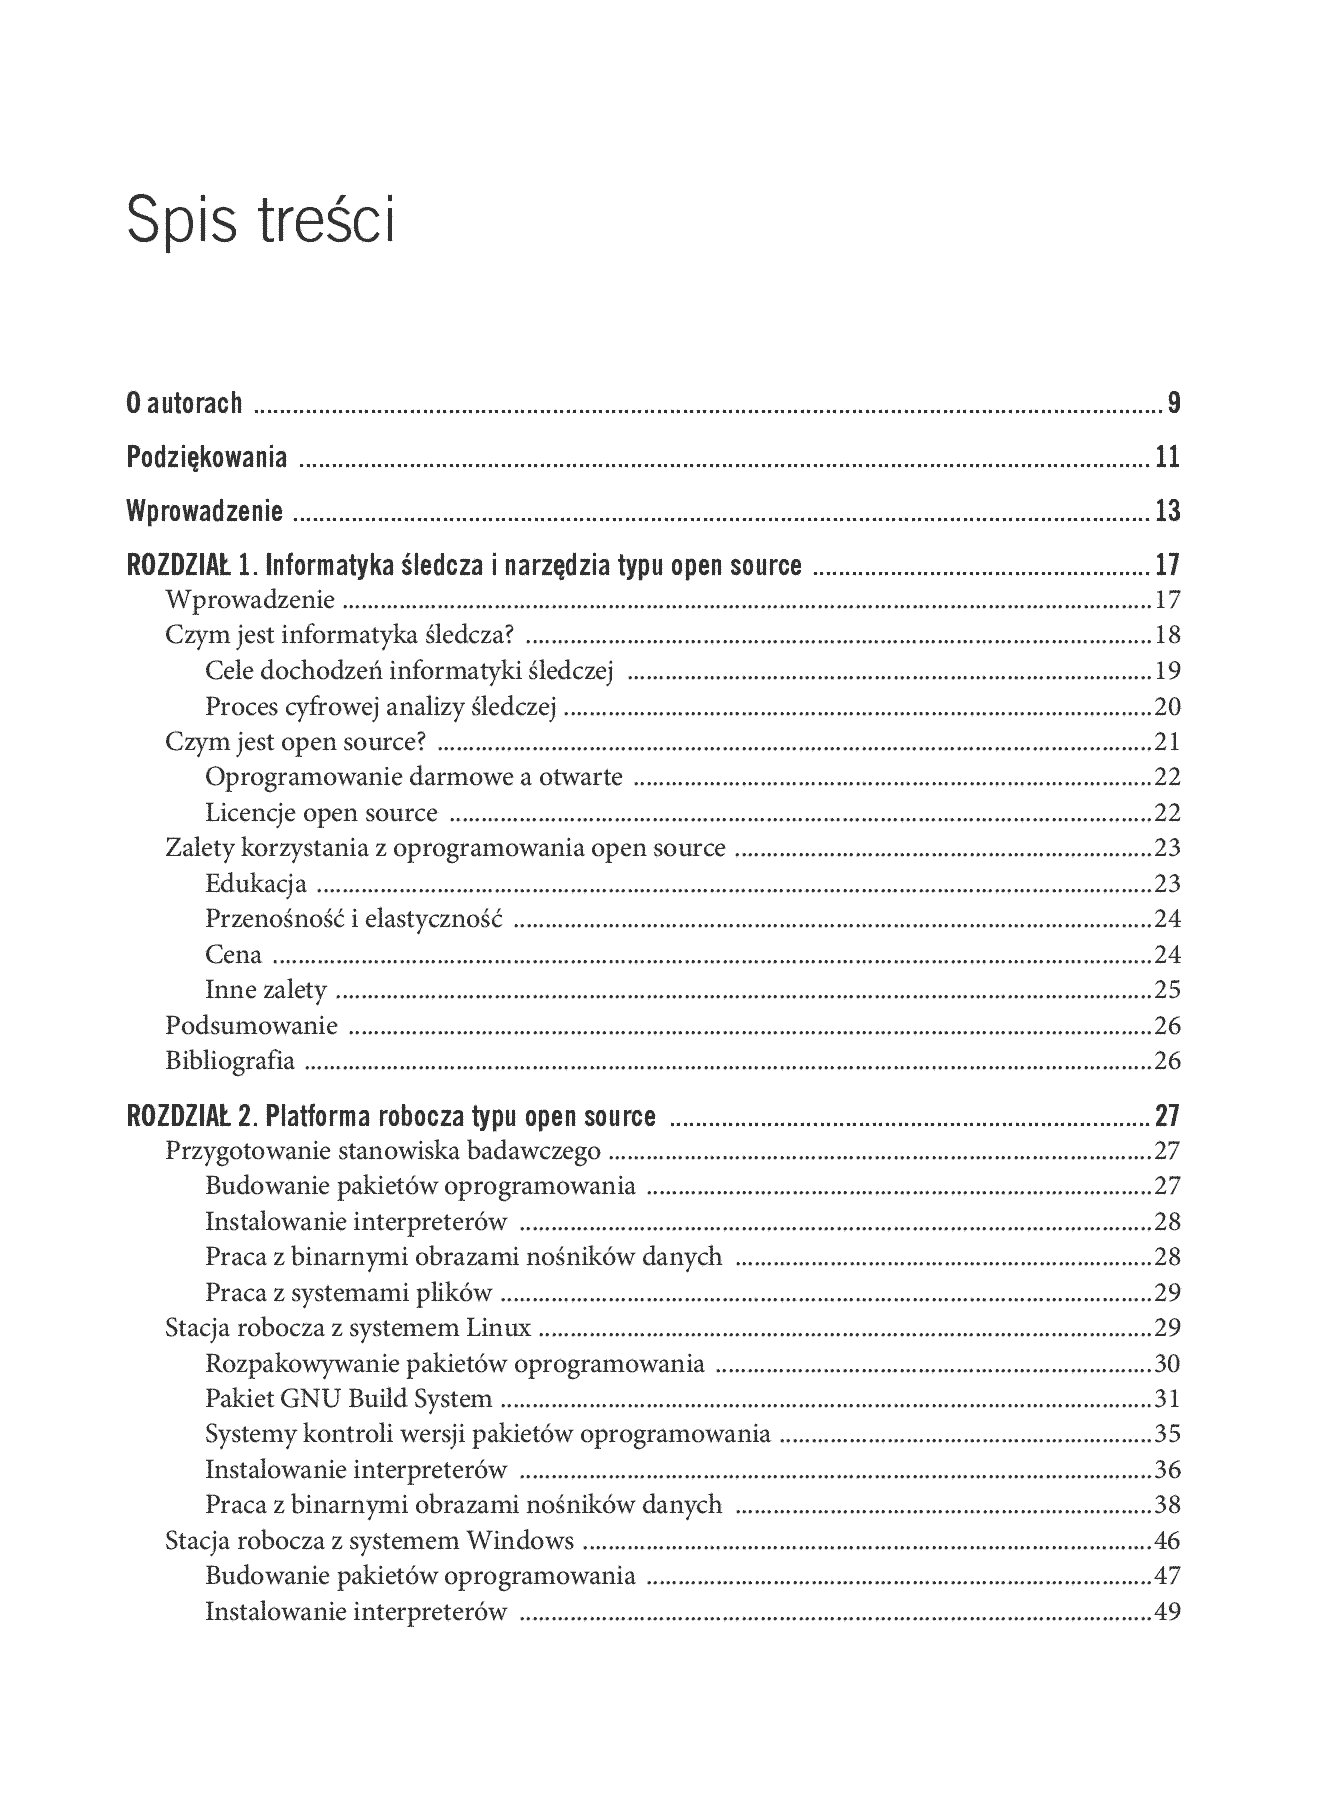
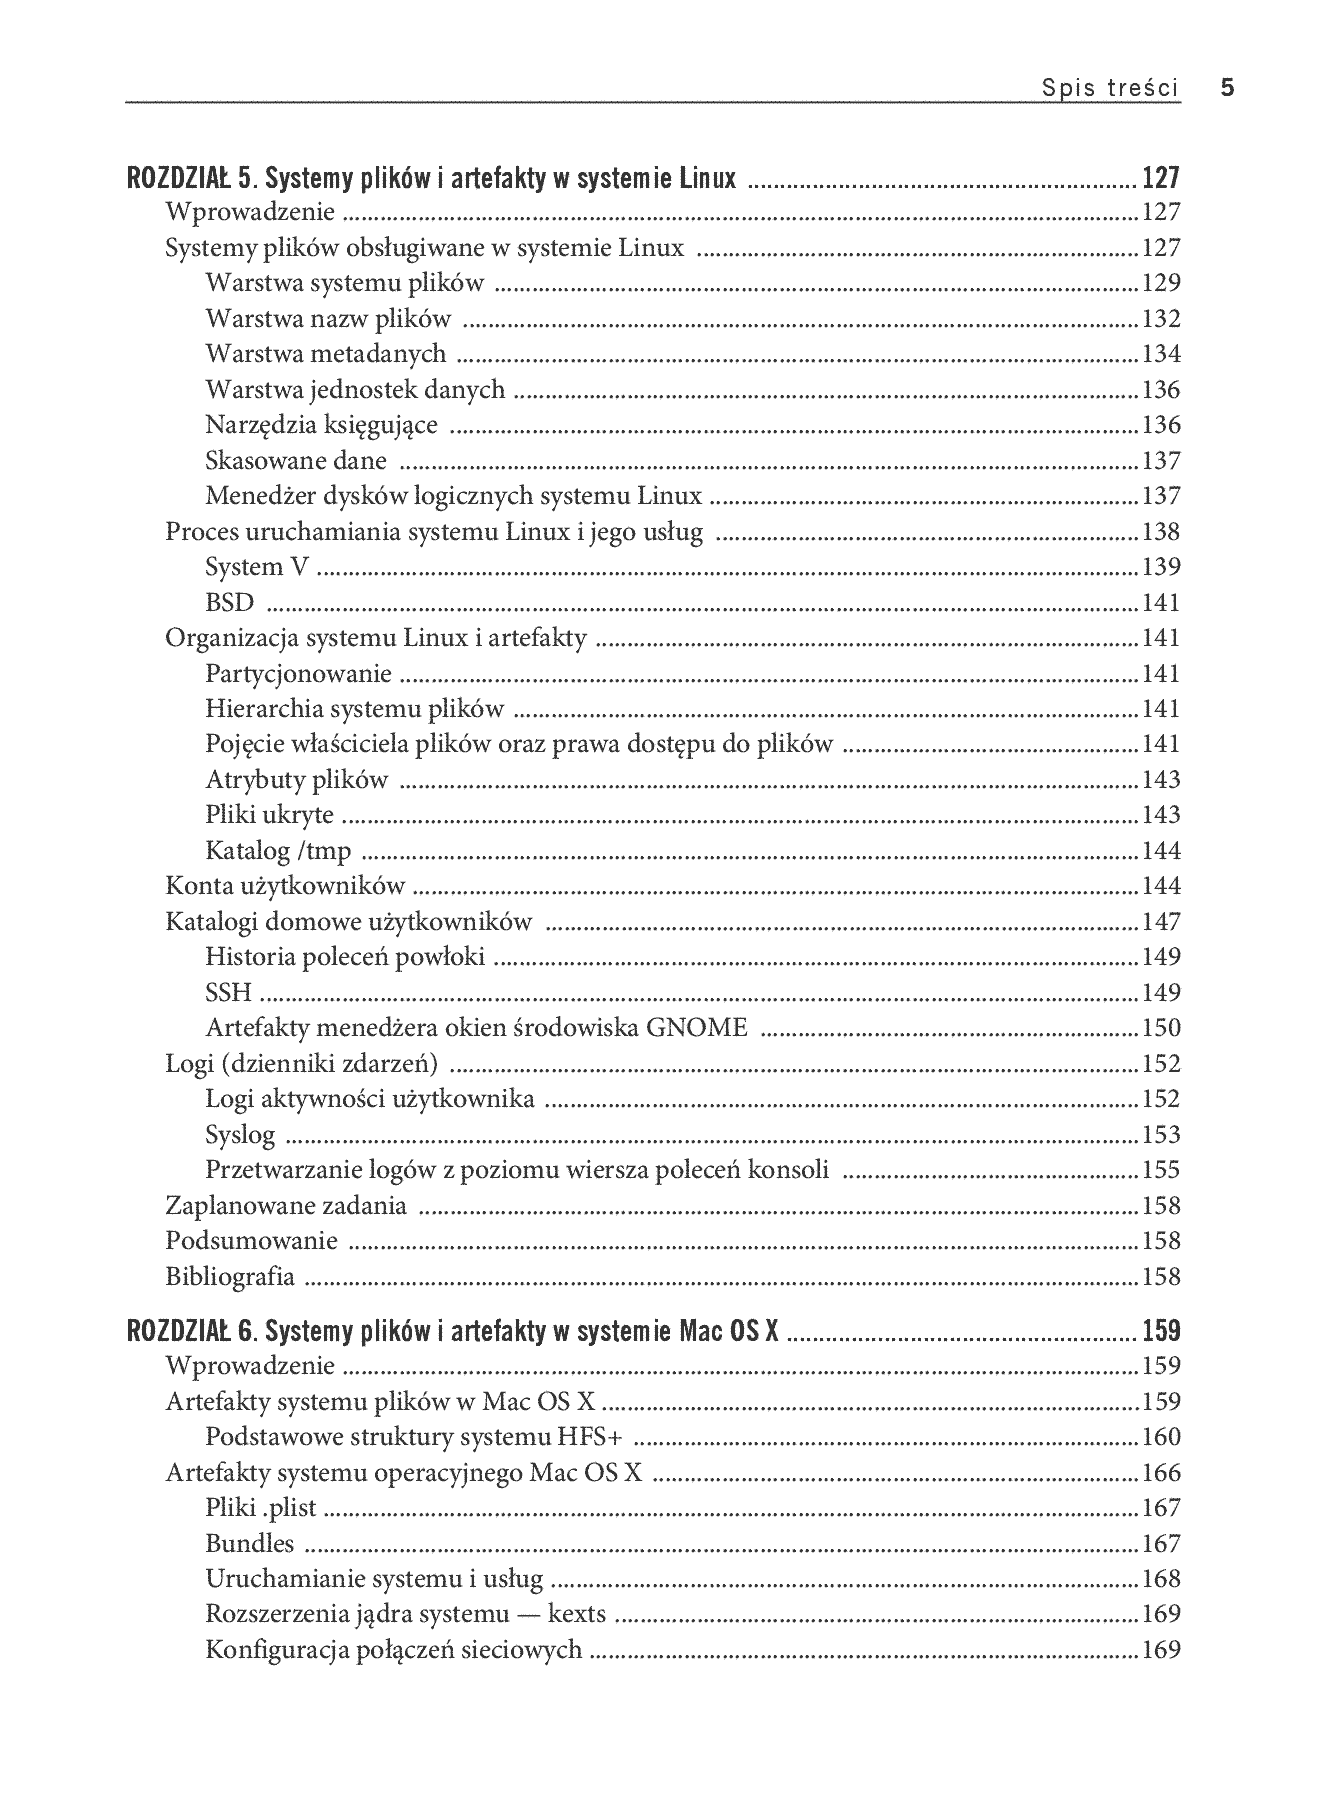
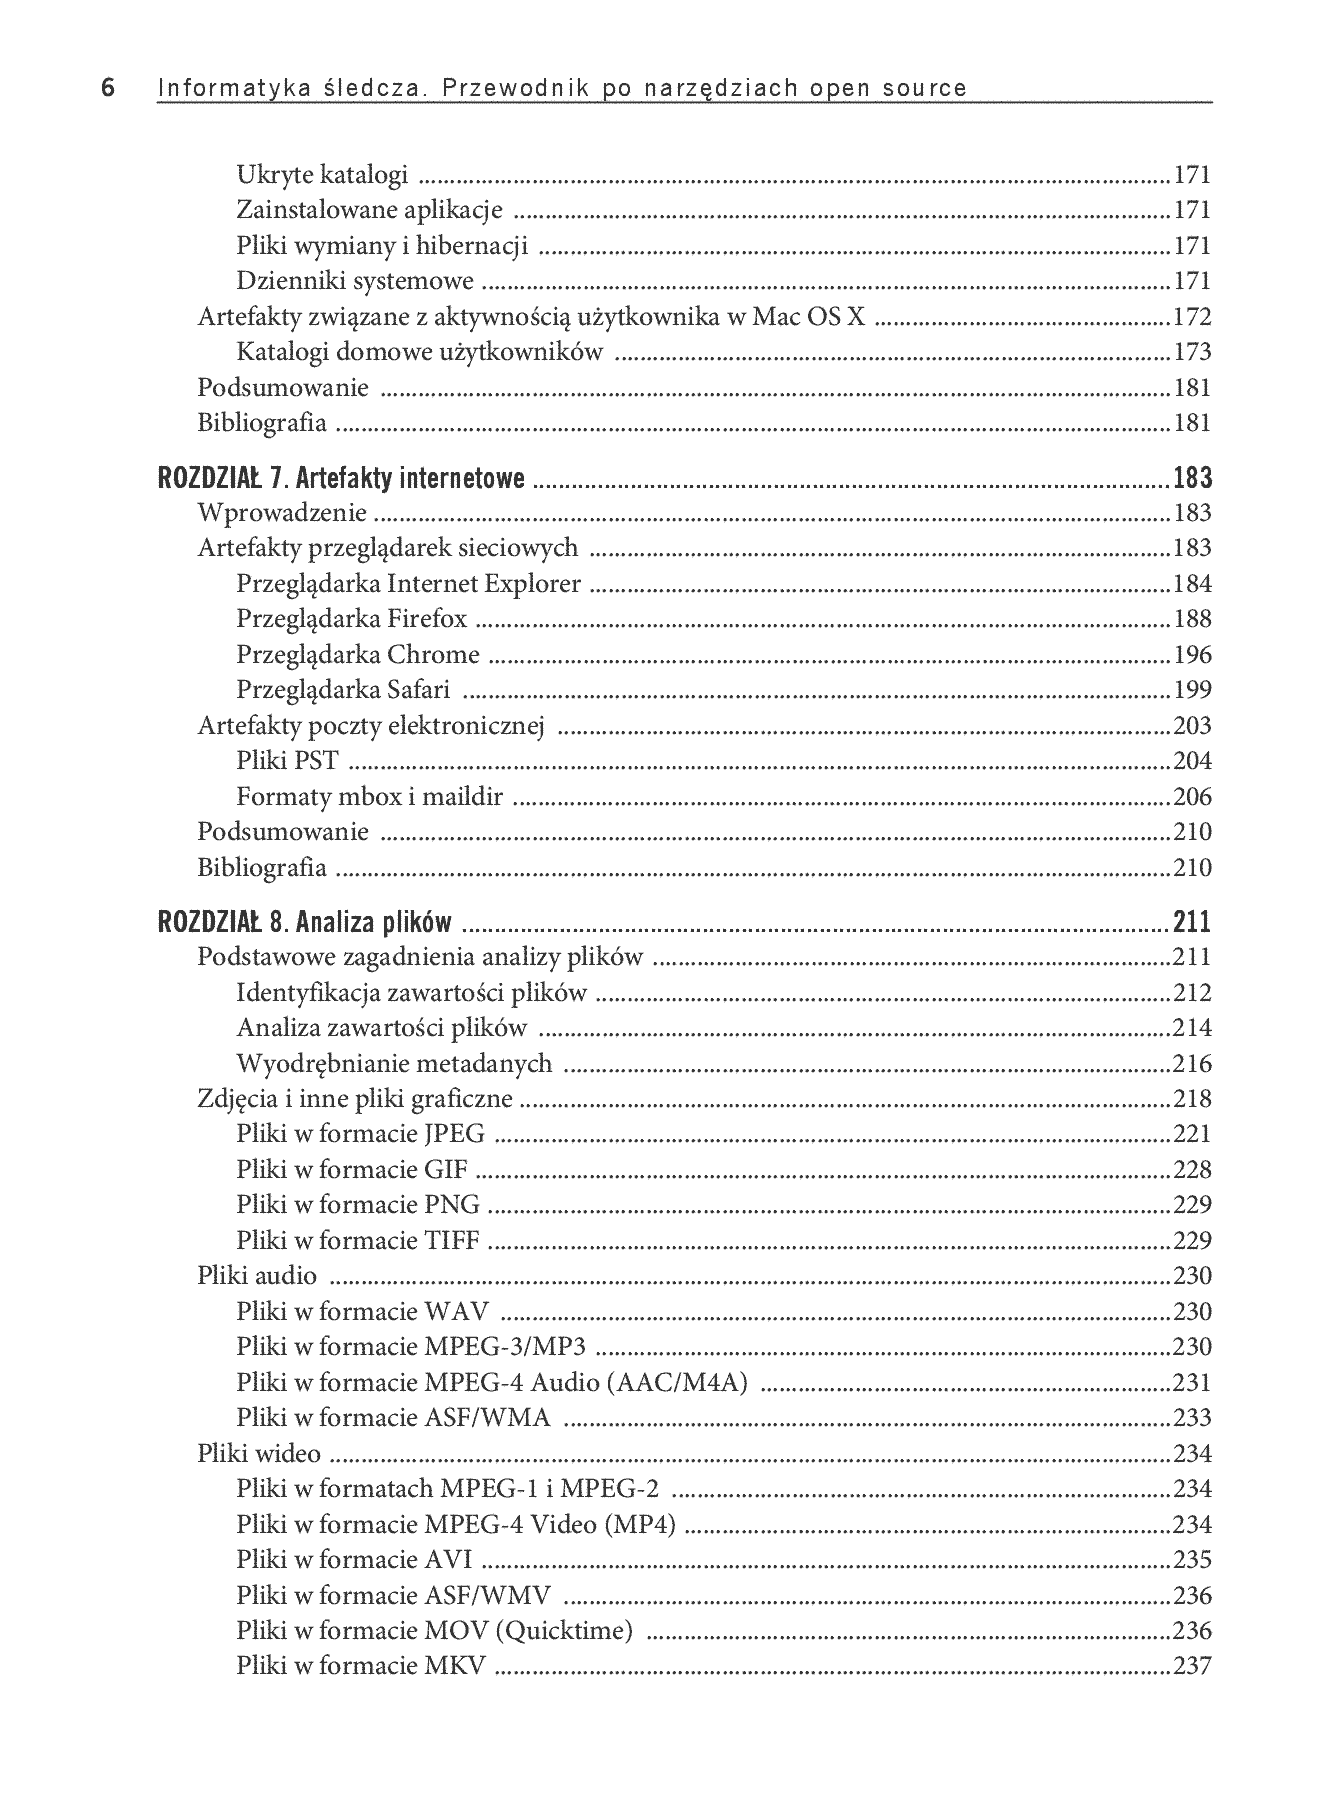
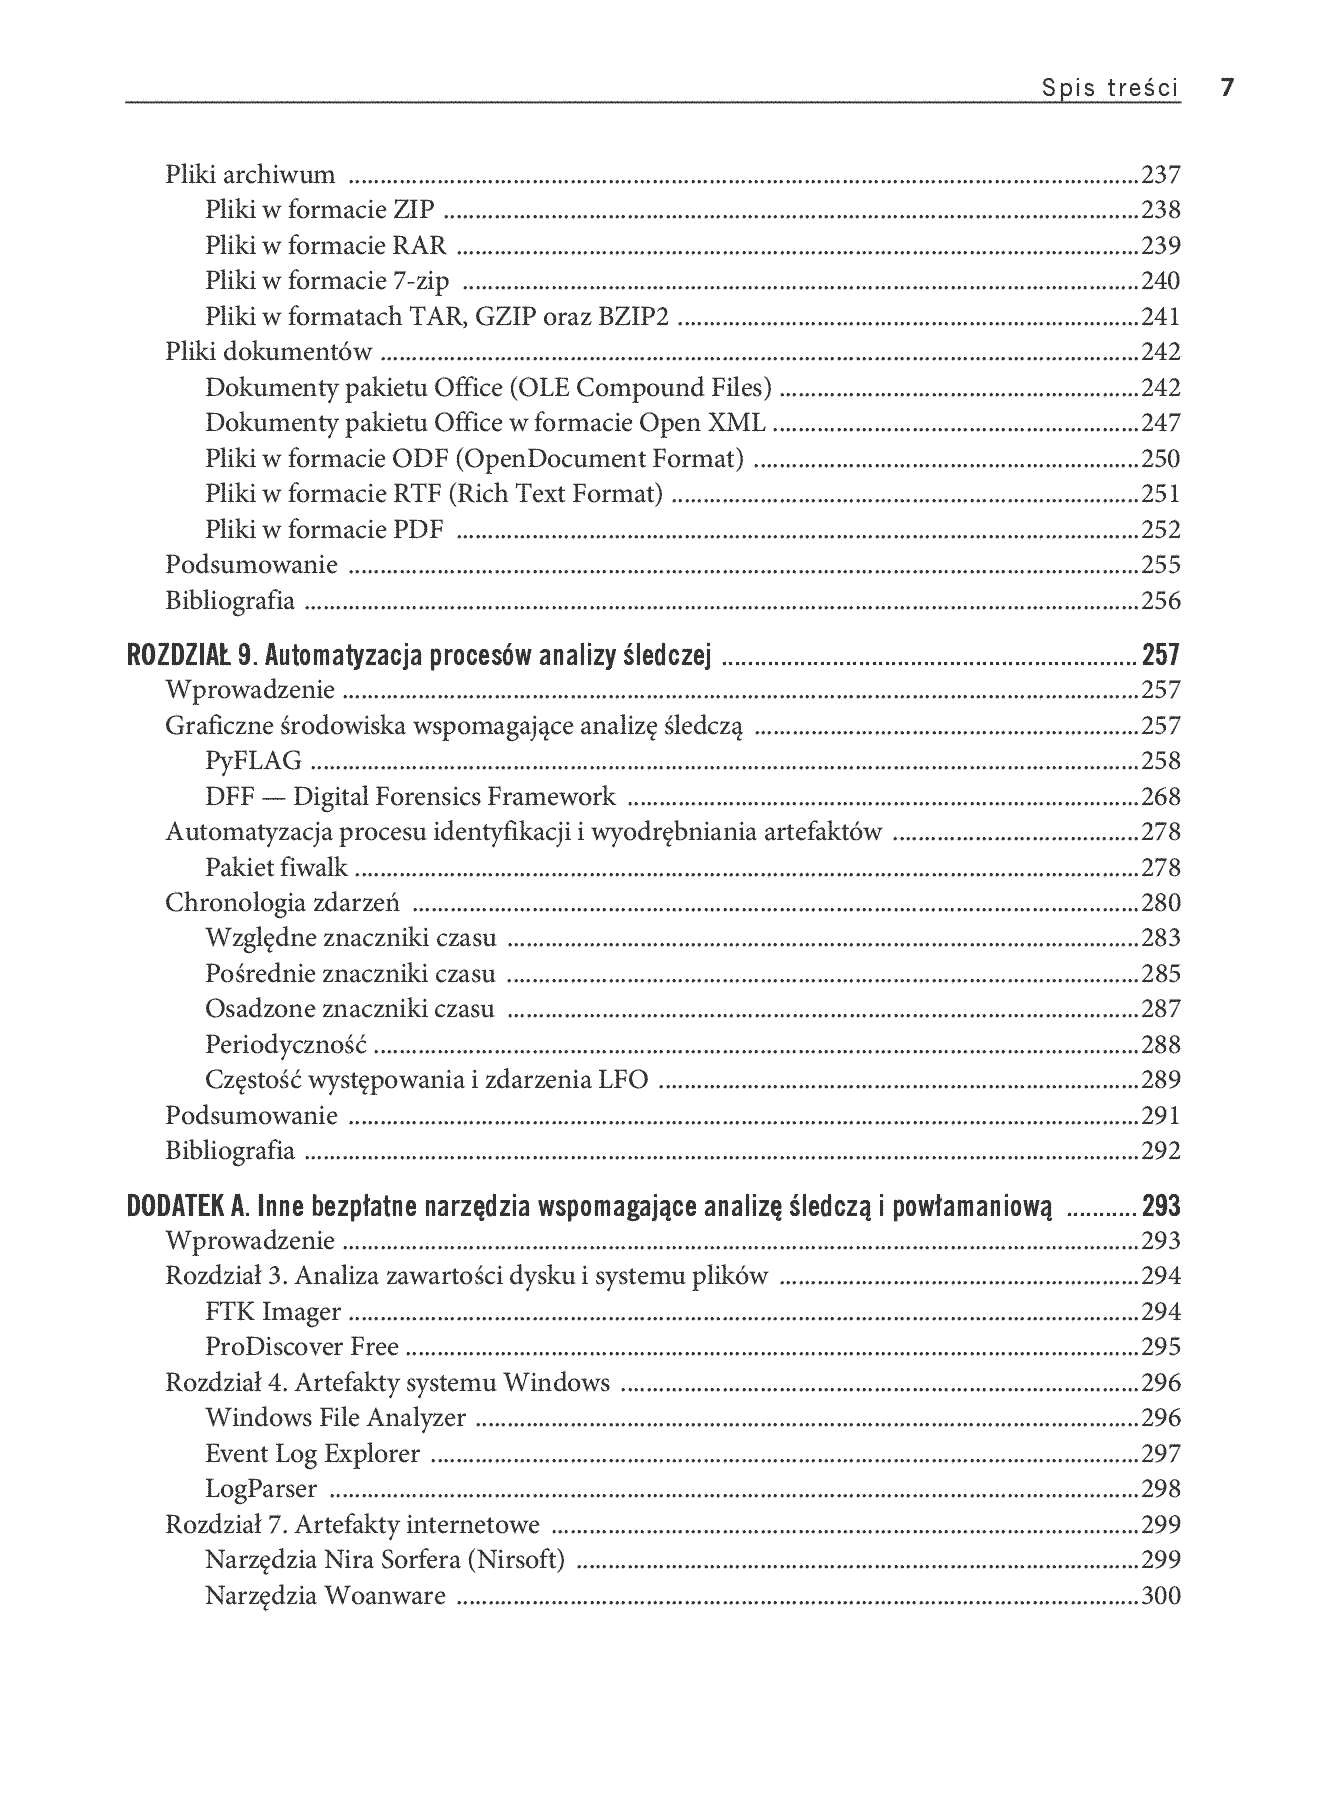
Fragment książki — 30 stron

Kliknij stronę, żeby powiększyć. Całość możesz przeczytać online albo pobrać jako PDF. Fragment udostępniony przez wydawcę.
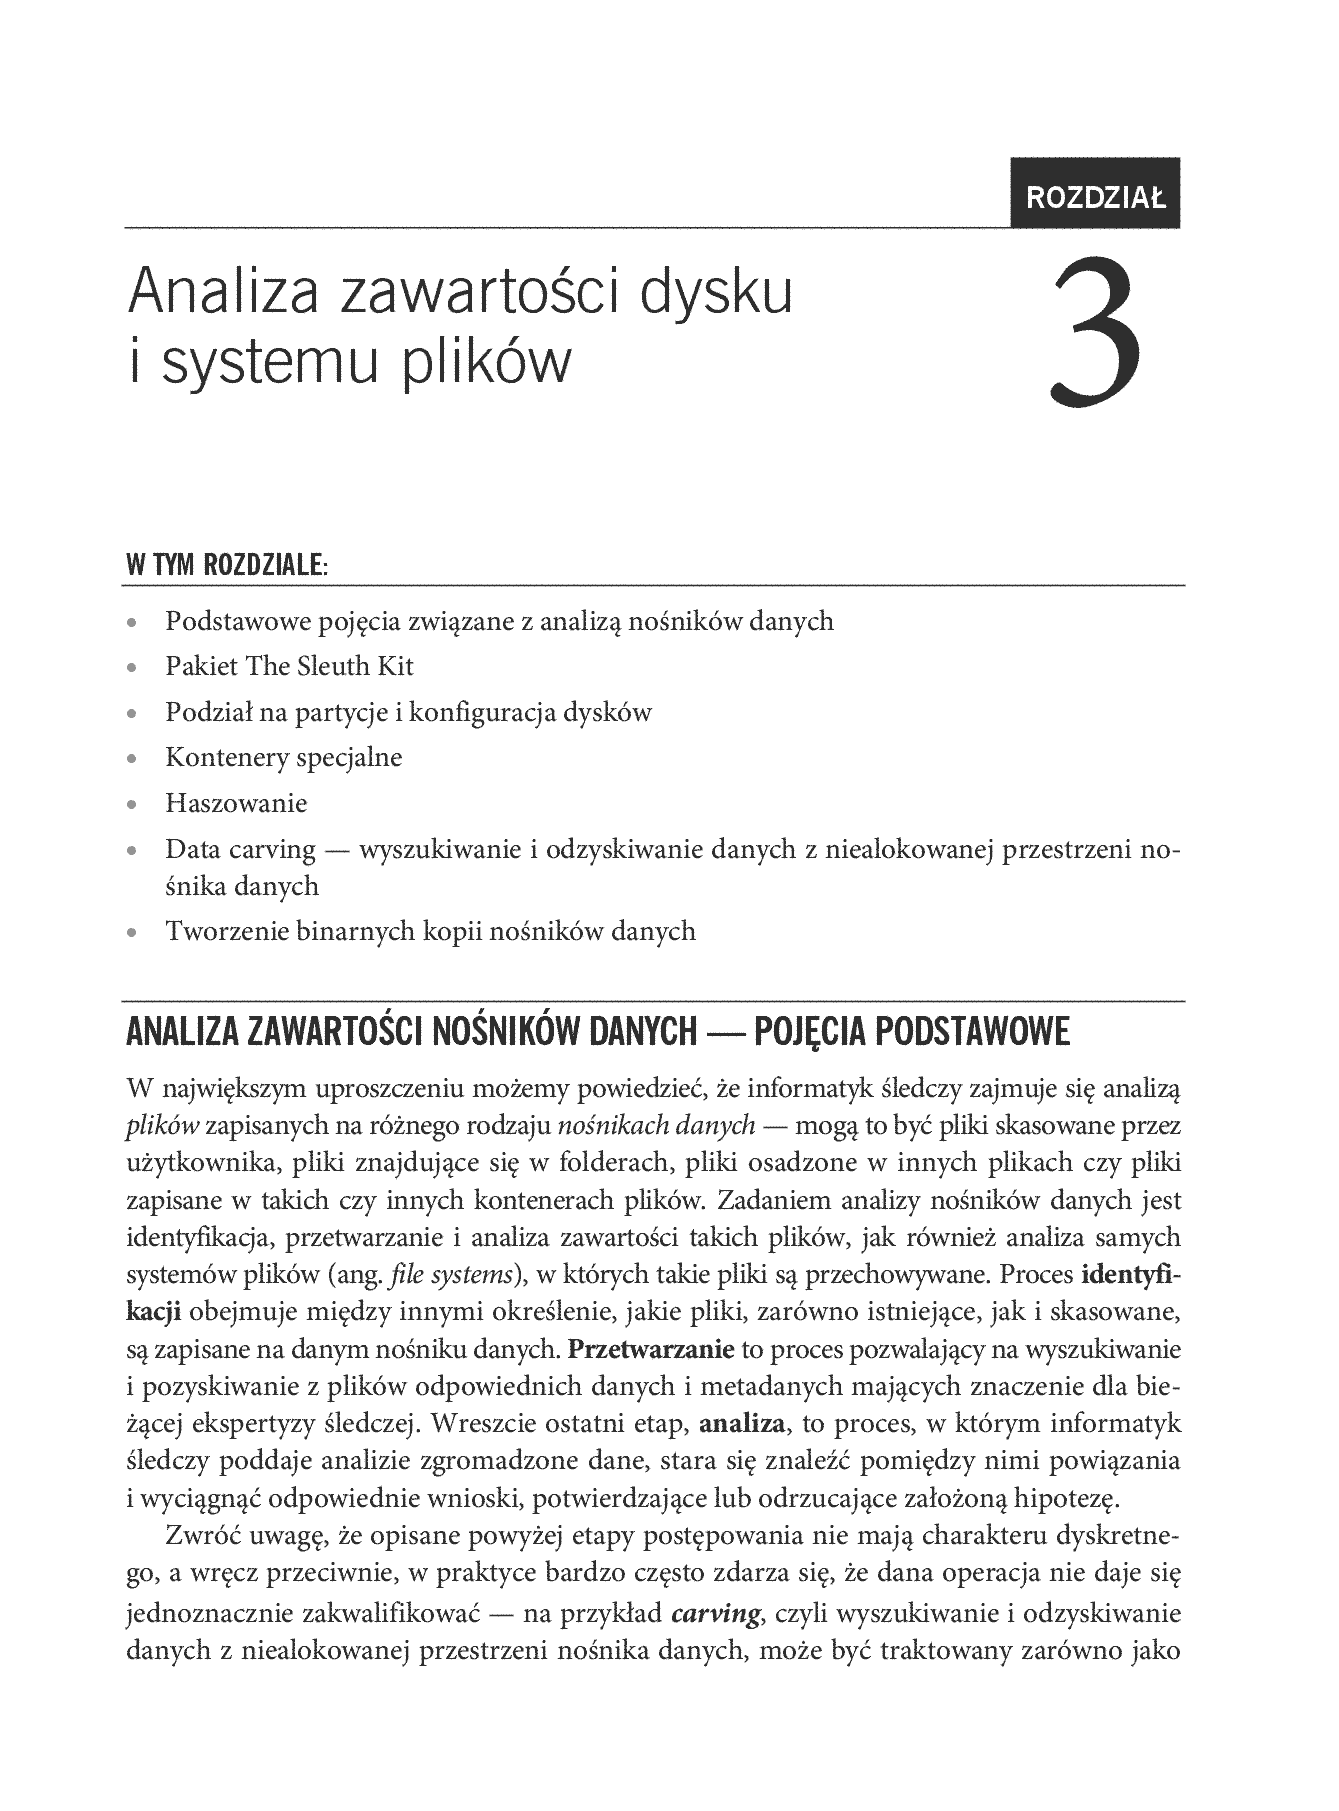
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 1 z 301
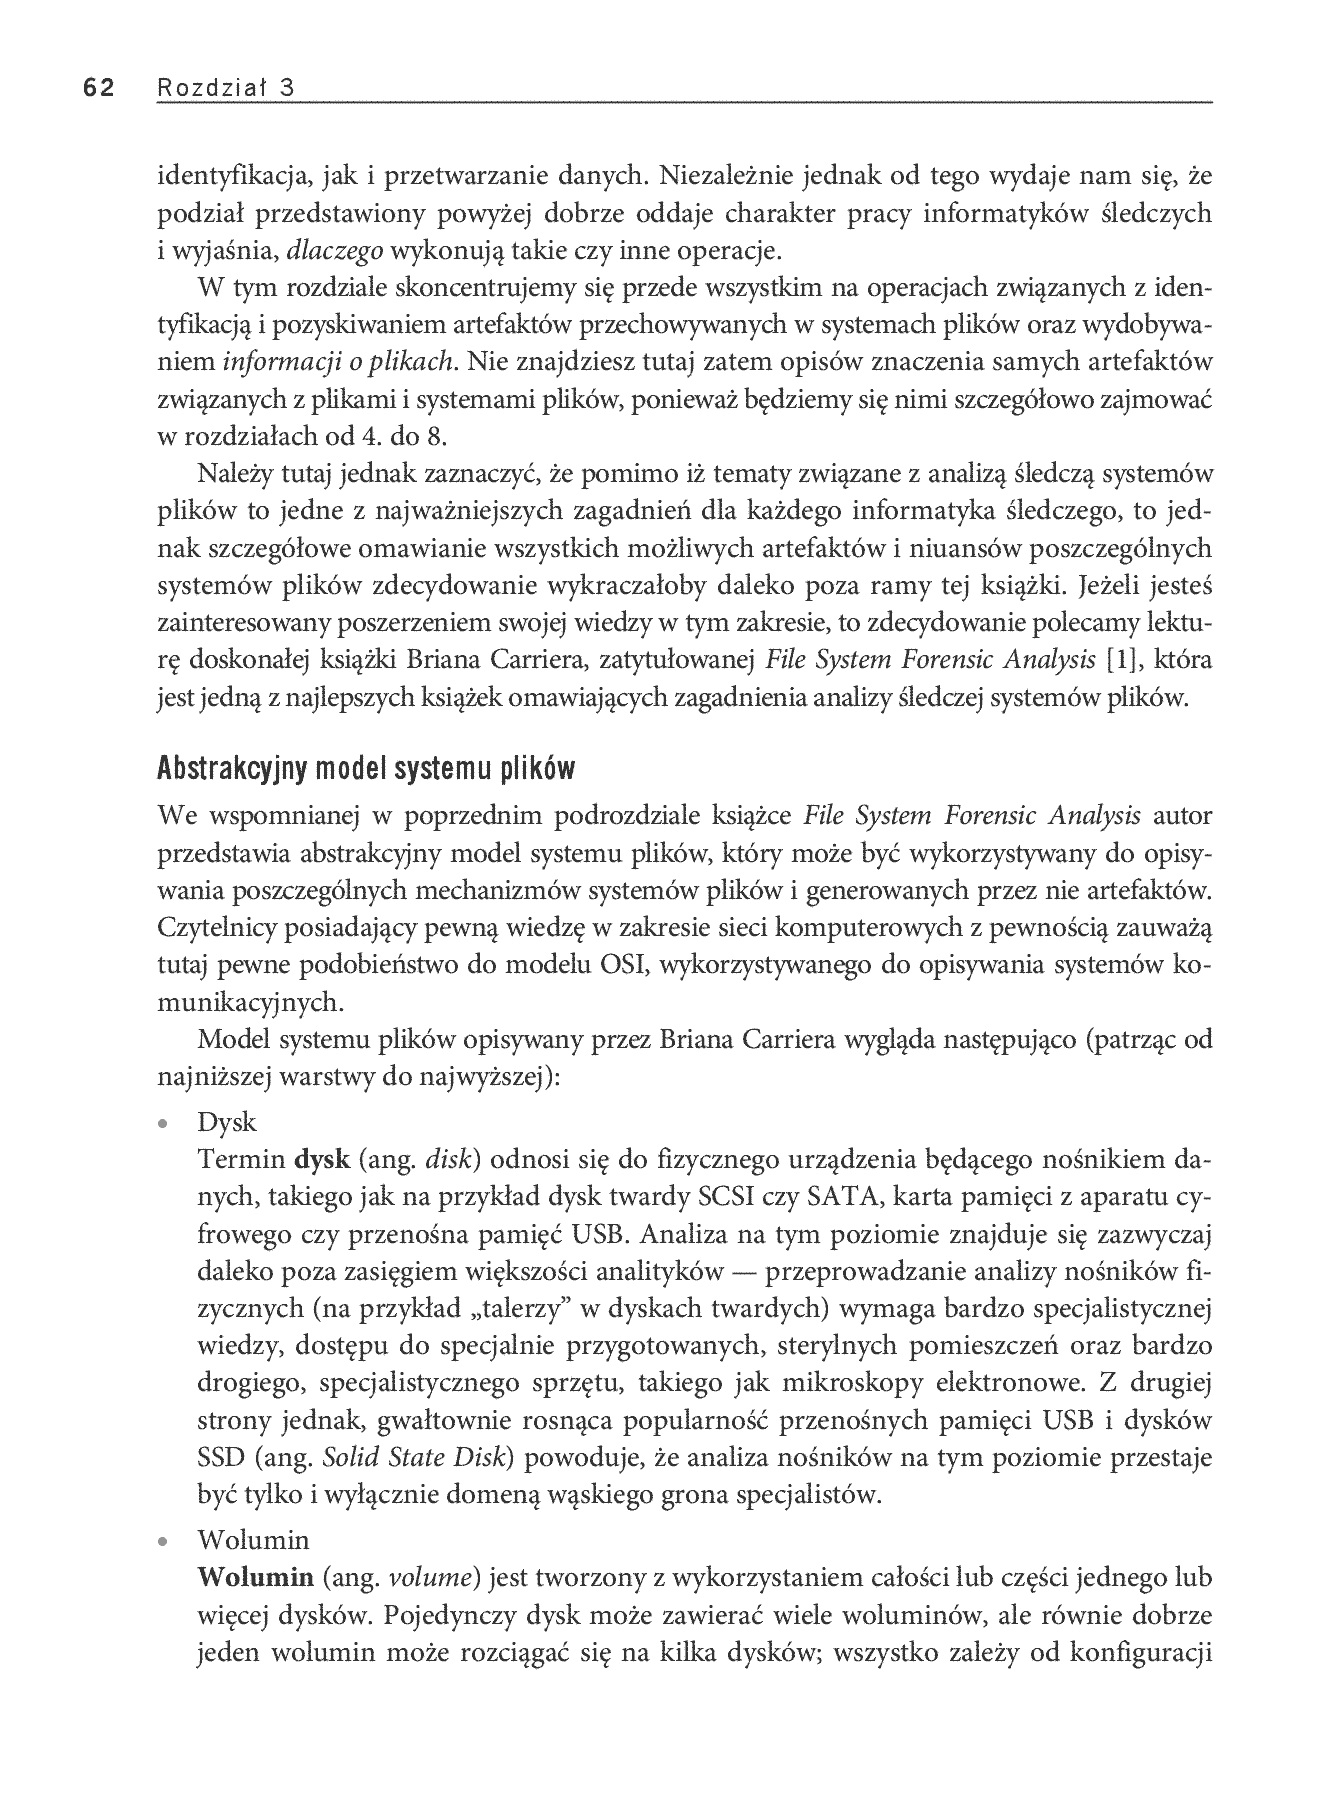
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 2 z 302
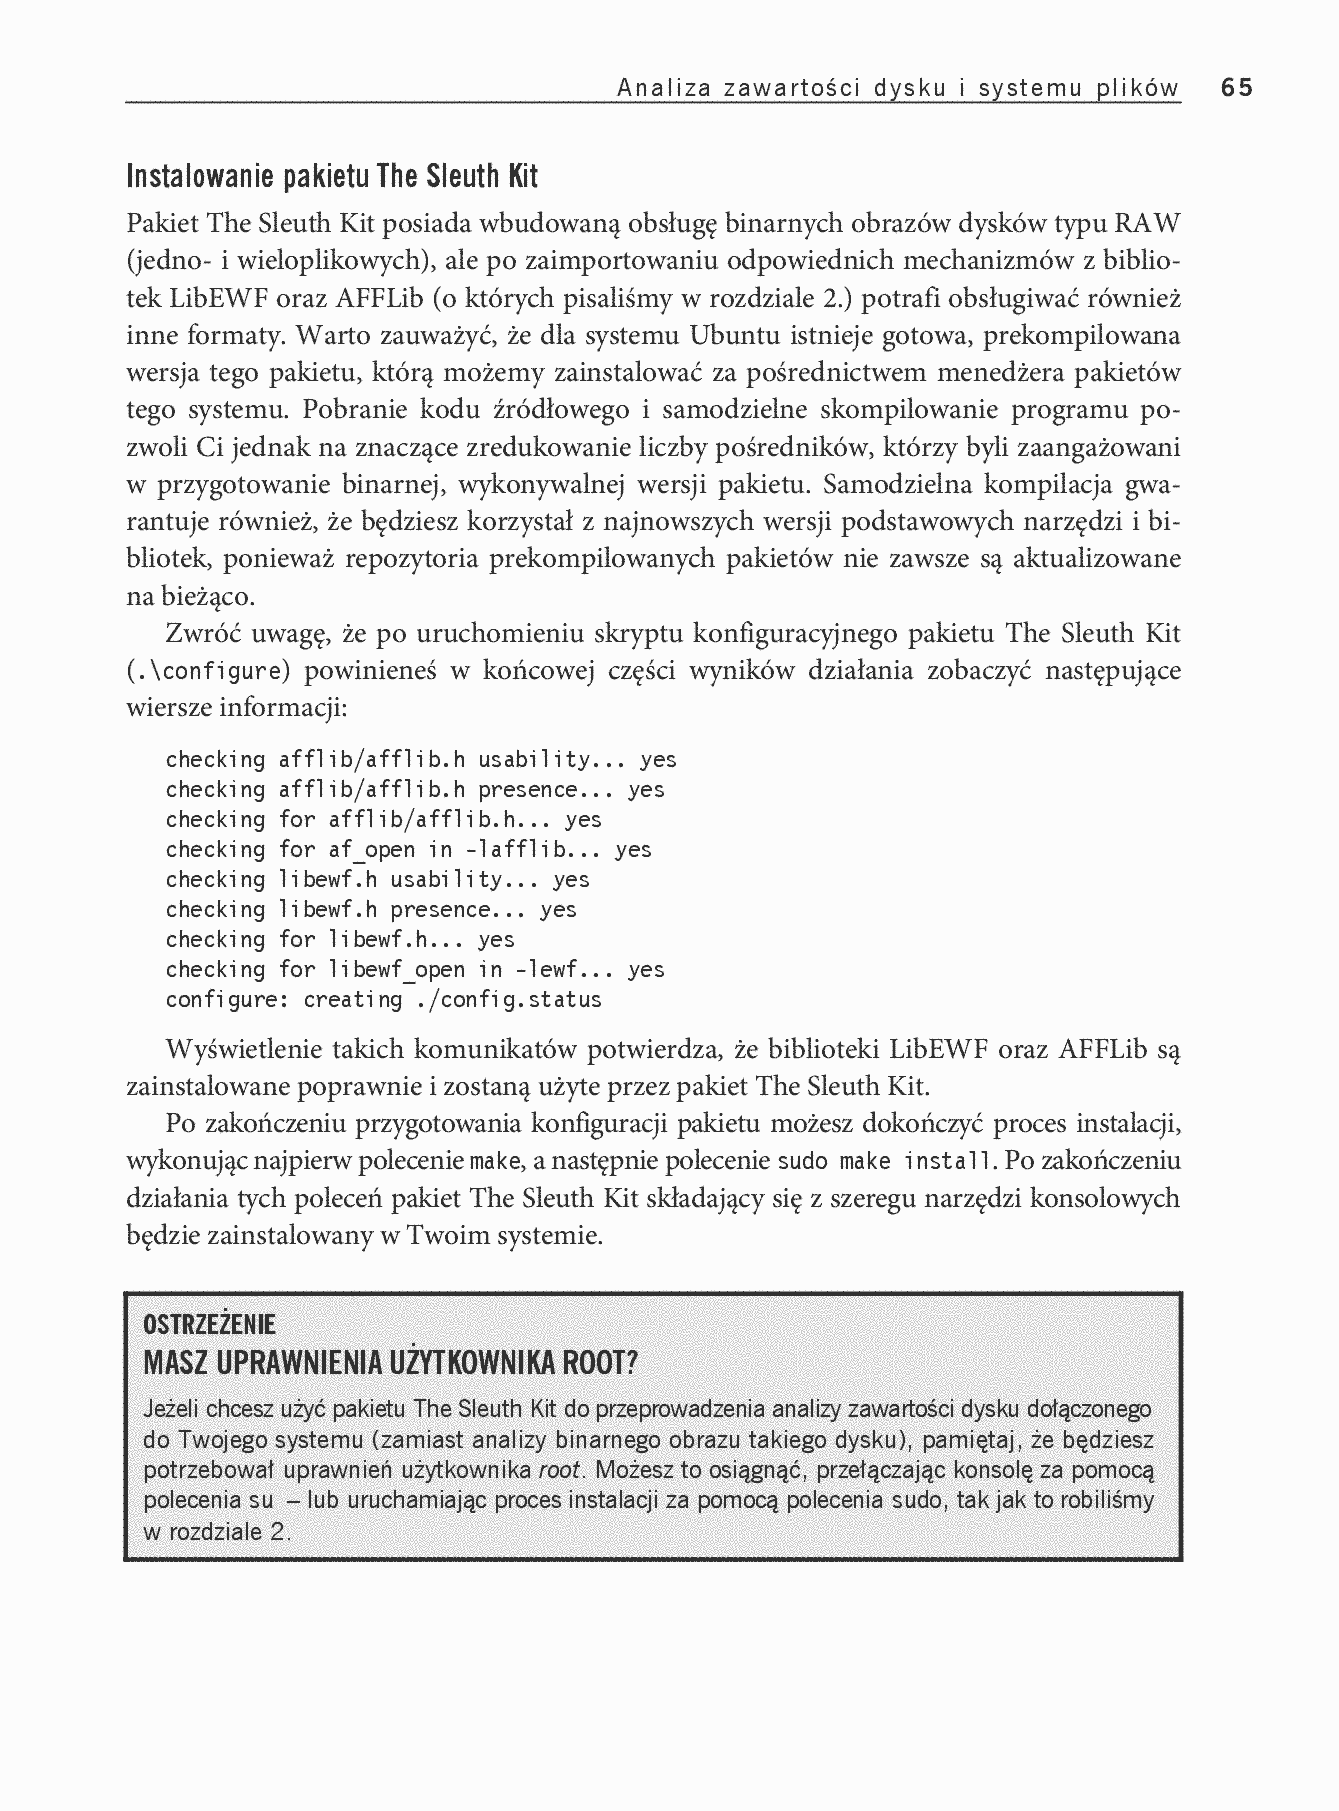
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 3 z 303
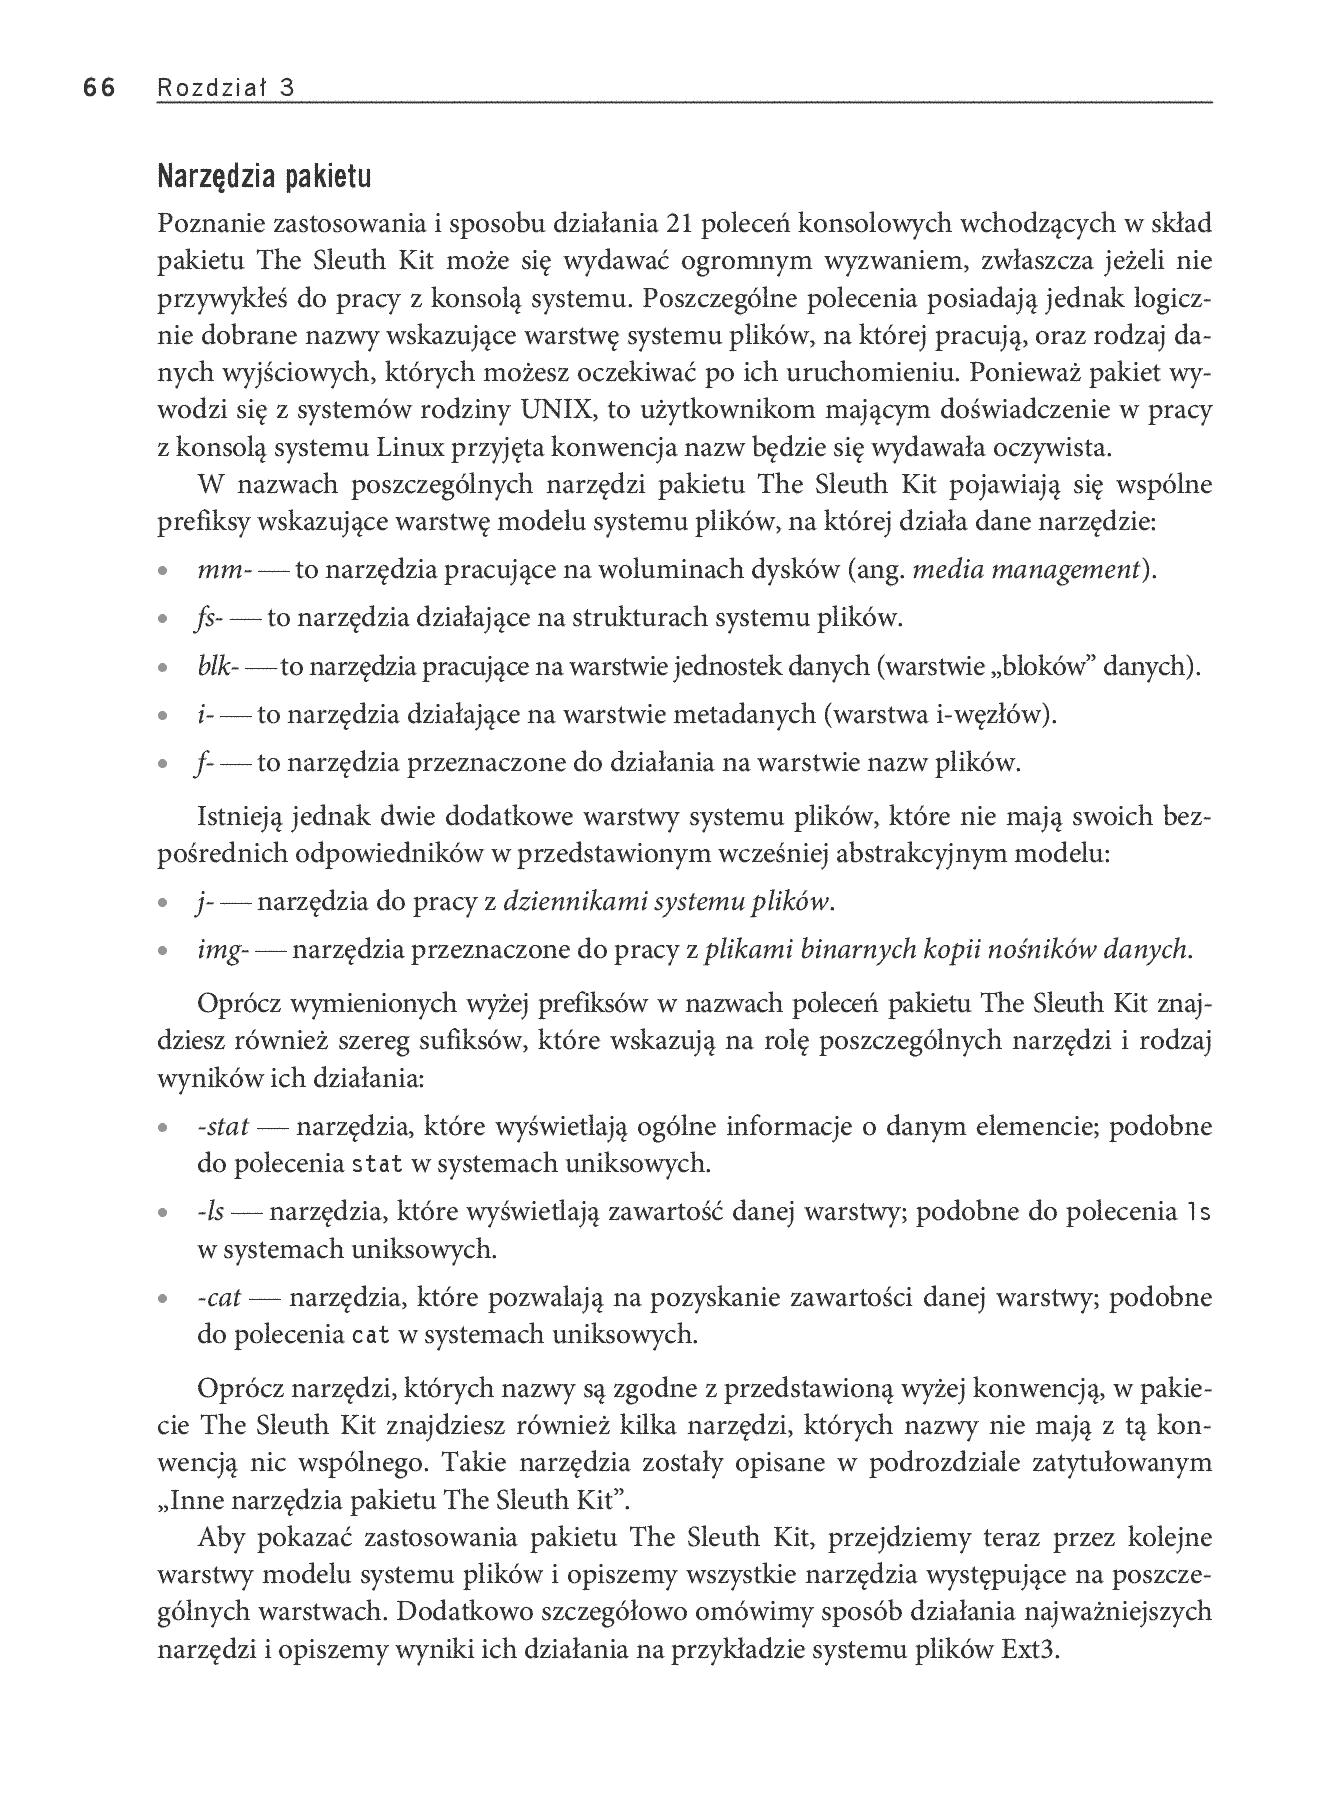
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 4 z 304
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 5 z 305
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 6 z 306
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 7 z 307
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 8 z 308
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 9 z 309
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 10 z 3010
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 11 z 3011
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 12 z 3012
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 13 z 3013
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 14 z 3014
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 15 z 3015
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 16 z 3016
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 17 z 3017
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 18 z 3018
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 19 z 3019
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 20 z 3020
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 21 z 3021
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 22 z 3022
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 23 z 3023
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 24 z 3024
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 25 z 3025
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 26 z 3026
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 27 z 3027
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 28 z 3028
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 29 z 3029
  • Fragment „Informatyka śledcza. Przewodnik po narzędziach open source” — strona 30 z 3030

Opis

Informatyka śledcza w najlepszym wydaniu!

Współczesne systemy informatyczne przetwarzają gigantyczne ilości bezcennych danych. Numery kart płatniczych, przelewy bankowe, historie pacjentów to tylko niektóre z nich. Ich zniszczenie lub kradzież to niewyobrażalne straty, za które winni muszą zostać ukarani. Dlatego coraz większą popularność zdobywa nowa gałąź nauki — informatyka śledcza. Jej celem jest dostarczenie dowodów przestępstw popełnionych w cyfrowym świecie.

Jeżeli chcesz poznać tę dziedzinę, to trafiłeś na doskonałą książkę. Dowiesz się z niej, jak wykorzystać darmowe narzędzia do analizy zawartości dysków twardych oraz odzyskiwania usuniętych danych w systemach operacyjnych Windows, Linux oraz MacOS X. Ponadto nauczysz się rozpoznawać w systemie te miejsca, w których można znaleźć informacje na temat aktywności użytkowników Internetu, oraz zobaczysz, jak uzyskać dostęp do skrzynek pocztowych. Na sam koniec nauczysz się automatyzować najczęściej wykonywane zadania. Książka ta jest doskonałą lekturą dla pasjonatów bezpieczeństwa systemów informatycznych.

Dzięki tej książce:

  • przygotujesz funkcjonalne stanowisko badawcze
  • poznasz system plików i artefakty systemów operacyjnych Windows, Linux, MacOS X
  • nauczysz się analizować zawartość plików
  • zaznajomisz się z najlepszymi narzędziami przydatnymi w codziennej pracy

Twoja przepustka do świata informatyki śledczej!

„Informatyka śledcza w stylu MacGyvera! Przykłady praktyczne, omawiane w tej książce mogą uratować Ci skórę w sytuacji, kiedy zawiodą narzędzia komercyjne. Kiedy pracujesz nad obsługą incydentu bezpieczeństwa, czas biegnie nieubłaganie. Zespoły reagowania na incydenty bezpieczeństwa zawsze starają się jak naszybciej opanować sytuację i rozwiązań problem. Cory Altheide i Harlan Carvey przedstawiają szereg narzędzi i ich zastosowań praktycznych, które pozwolą Ci szybko i sprawnie wykonać zadanie. Ta książka to znakomite uzupełnienie mojej biblioteczki podręcznej.”

ROB LEE, SANS INSTITUTE

Linki do księgarni są linkami partnerskimi Grupy Helion i Księgarni PWN (przez sieć Adtraction). Ceny i dostępność pochodzą z oferty wydawcy i mogą się zmienić.